Google広告から偽GPTへ 名前はPlus 5.6だった
Huntressが見つけた偽のGPTは「Plus 5.6」という名前で、本物のChatGPTのモデルに見せかけていました。GIGAZINEが10月1日に伝えています。
確認された例の一部では、Googleで「chatgpt」と検索した人がスポンサー表示の検索結果からこのGPTに入っていました。リンク先は正規のchatgpt.comです。
ページには第三者が作ったGPTであることを示す「community builder」の表示がありました。仕組みを知らない人にはふつうのChatGPTの画面に見えたかもしれない、とHuntressは指摘しています。
- 9/25Huntressが報告した最初の偽GPTが削除された
- 9/27同じ攻撃に関わる別のカスタムGPTが見つかった
- 10/1GPTストアでPlus 5.6は見つからなかった
- 12/11カスタムGPTの提供が終わる予定
PowerShellに貼らせる手口 8段階で遠隔操作される
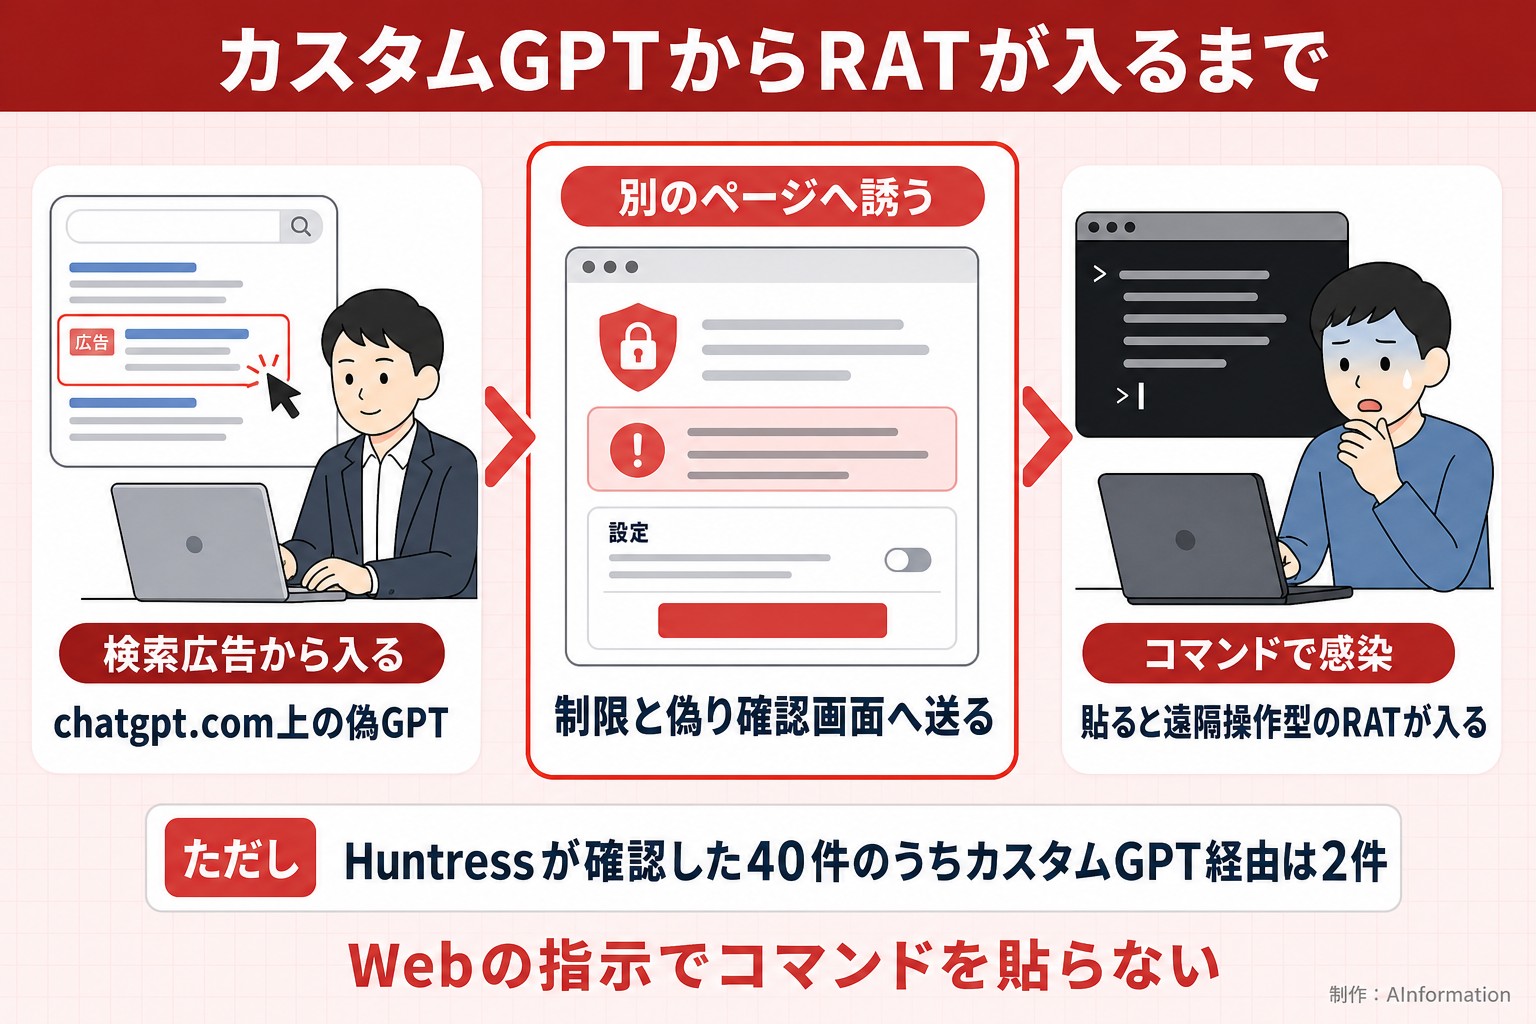
Plus 5.6に何か書き込むと、メインのドメインでの利用が制限されているという案内が出ます。続けるにはChatGPT Plusへのアップグレードかバックアップドメインを使うよう促し、その先はGoogle Sitesのページでした。
そこではCloudflareの確認画面に似たページが、指定のPowerShellコマンドをWindowsに貼って実行するよう求めます。Huntressによると、この手口はClickFixと呼ばれるものです。
貼ると難読化されたスクリプトとMSI形式のインストーラーが裏で動き、感染まで8段階を踏みます。キヤノンが署名した正規の実行ファイルに不正なDLLを読み込ませるDLLサイドローディングも使われ、最後に入るのは遠隔操作型のRATです。
Huntressは同じGoogle Sitesのドメインに関わる事例を少なくとも40件確認し、そのうち2件がカスタムGPT経由の感染でした。最初に報告したGPTは9月25日までに消されましたが、9月27日には同じ攻撃に関わる別のGPTが見つかっています。
見分ける所は作成者の1行 OpenAI製はChatGPTと出る
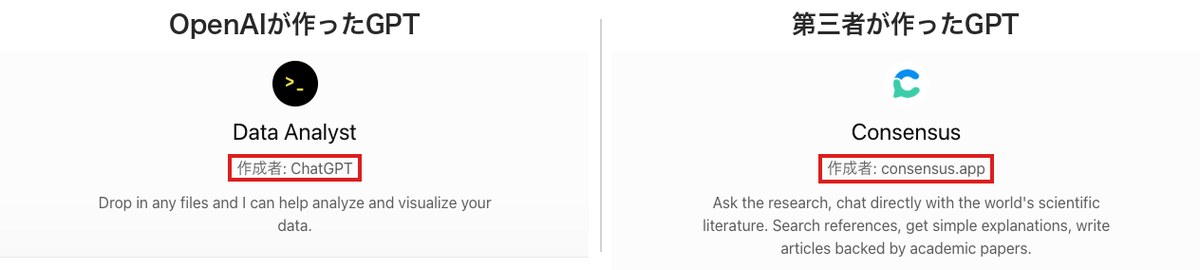
AInformationが10月1日にChatGPTのGPTストアを開くと、どのGPTも名前のすぐ下に作成者の1行が出ていました。OpenAIが作ったData Analystは「作成者: ChatGPT」で、第三者のConsensusは「作成者: consensus.app」です。一覧でもOpenAI製以外は、会社のドメインや個人の名前が並びます。
第三者のGPTでも入力欄には「ChatGPTに聞く」と出るので、そこだけ見ていると本物と見分けがつきません。ただしCanvaのGPTの画面には作成者の行が出てこなかったので、行が無いことだけで偽物とは決められません。作成者がChatGPTでないGPTが別のページへ移るよう言い出したら、その場で閉じるのが安全です。
GPT-6で検索すると第三者のGPTが4件出た
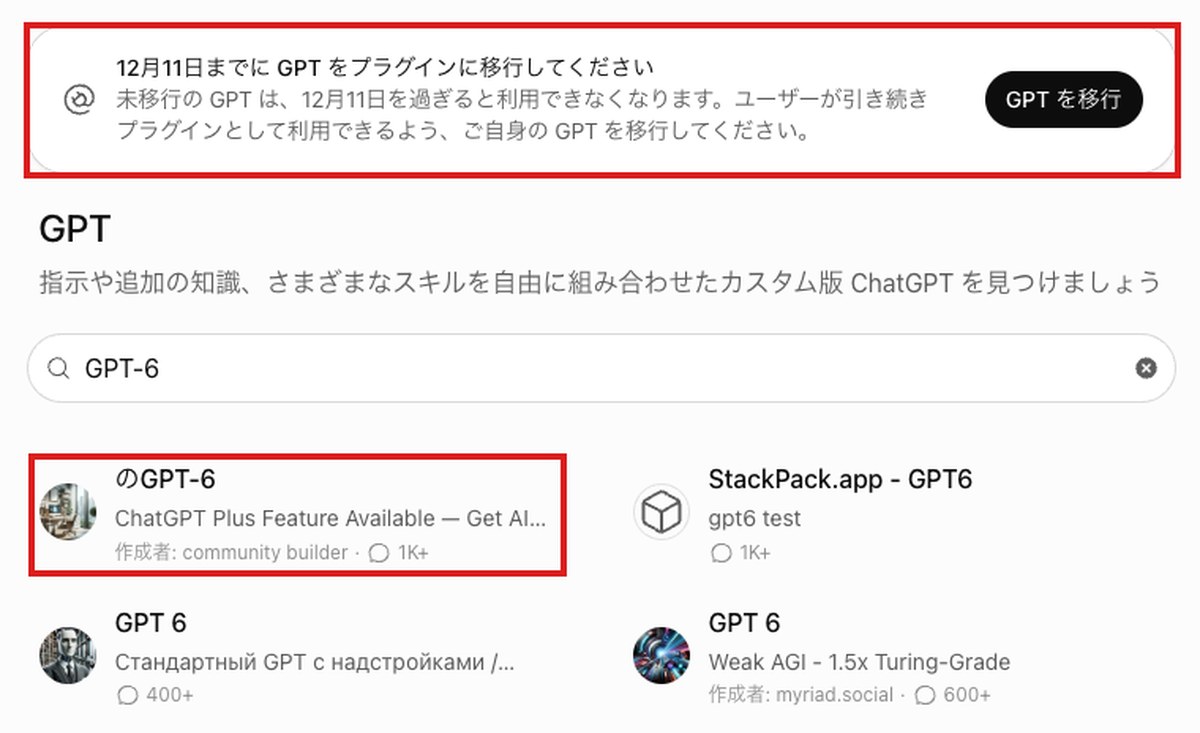
ストアで「Plus 5.6」と検索しても同じ名前のGPTは出てこなかったので、少なくとも検索からは入れない状態です。代わりにOpenAIのGPT-6 AstraやGPT-6.1 Solに似た「GPT-6」で検索すると、OpenAI以外が作ったGPTが4件並びました。
いちばん上の「のGPT-6」は作成者がcommunity builderで、説明には「ChatGPT Plus Feature Available」とあります。4件が悪いGPTだと分かっているわけではありませんが、モデルの名前に似た第三者のGPTはいまもストアにあります。
カスタムGPTは12月11日に終了 入口が消えても手口は残る
OpenAIはカスタムGPTを12月11日で終えると発表していて、GPTストアの上にも「12月11日までにGPTをプラグインに移行してください」という通知が出ています。OpenAIのヘルプの提供終了と移行に関するFAQによると、終了日を過ぎるとカスタムGPTとそのページには入れなくなります。延期が認められたEnterpriseのワークスペースだけは、2027年2月11日が期限です。
入口のGPTが消えても安心はできません。Huntressは以前にも、ChatGPTの共有された会話やClaudeの共有コンテンツが同じように使われた例を確認しています。信頼されているサービスを入口にする動きは続いていると指摘しました。
- ChatGPTは検索広告から開かず、ブックマークかアプリから開く
- GPTを開いたら名前の下の作成者を見る。OpenAI製は作成者がChatGPT
- Webページの指示でPowerShellやコマンドを貼らない
- 社内で使っているGPTは、作成者とプラグインへの移行先を一覧にする
12月11日までは、第三者のGPTがいまの形のままストアに並び続けます。
- ClickFix
- 問題の解決や本人確認を名目に、利用者自身にコマンドを貼って実行させ、マルウェアを動かす攻撃の手口
- DLLサイドローディング
- 正規のプログラムと同じフォルダーに悪意あるDLLを置いて読み込ませ、不正な処理を正規アプリの動作に紛れ込ませる手法
GPTを社内に配っている会社でも、ストアのGPTを社員が自由に使ってよいかは決めていないところが多いとみています。今回の手口は本物のchatgpt.comの中で始まるので、URLを確かめるよう教える研修だけでは防げません。12月11日のプラグイン移行に合わせて、使ってよいGPTとプラグインを情報システム部門が一覧にしておくとよさそうです。一覧に無いものは作成者を見てから開く決まりにすれば、移行と対策を1回で済ませられます。
- ChatGPTのカスタムGPTは使っても安全?
- OpenAIが作ったGPTは画面に「作成者: ChatGPT」と出るので見分けられます。第三者のGPTはそれ以外の名前が出て、Huntressが見つけた偽GPT「Plus 5.6」には第三者製を示すcommunity builderの表示がありました。GPTが別のページへ誘ったりPowerShellのコマンドを貼らせようとしたりしたら、その場で閉じてください。
- カスタムGPTはいつまで使える?
- 標準では2026年12月11日までです。OpenAIのヘルプによると、終了日を過ぎるとカスタムGPTとそのページに入れなくなります。延期が認められたEnterpriseのワークスペースだけは2027年2月11日まで使えます。GPTを作った人はプラグインへ移せますが、カスタムアクションと過去の会話は引き継がれません。
- 偽のGPTに入力しただけで感染する?
- Huntressが報告した流れでは、入力しただけで感染するわけではありません。偽GPTはメインのドメインでの利用が制限されていると出してGoogle Sitesのページへ誘い、そこで指定のPowerShellコマンドをWindowsに貼って実行させます。この操作をすると8段階を経て遠隔操作型のRATが入ります。
この記事の出典
補助資料
- [1]GIGAZINEこの記事の元にした報道
出典の最終確認日:2026年10月1日