Opus 5の翌朝にOpenAIのアカウントが奪われた
セキュリティ企業Hacktronの研究者3人がAnthropicのClaudeを使い、72時間でOpenAIの社員アカウントを乗っ取ってコードリポジトリに到達しました。報奨金は6500ドルです。
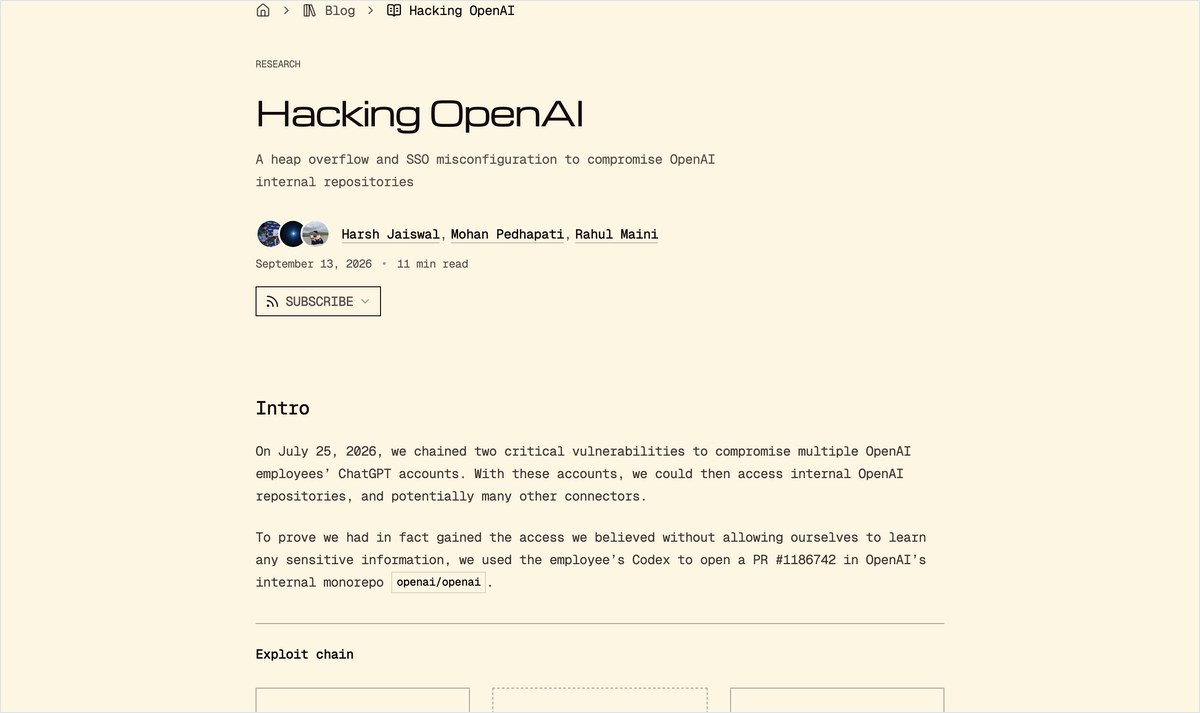
Claude Opus 5が公開された2026年7月24日の夕方から作業を始め、翌朝10時にはOpenAIのフォーラムで遠隔コード実行に成功しています。そこから社員のChatGPTアカウントを複数奪い、社内コードが集まるGitHubリポジトリ「Monorepo」へ到達しました。Wall Street Journalによるとアルゴリズム上の機密が入っているリポジトリです。Hacktronは中身を見る手前で止め、社員のCodexアカウントからプルリクエストを送って侵入できた証拠を示しました。
- 7/24Claude Opus 5が公開される
3000ドルで8社に使えたが気づいたのは1社だけだった
Hacktronが開発した攻撃手法「HEIF Heist」はOpenAIだけでなくSlack・Meta・GitHubなど8社以上に転用できました。かかったトークン代は合計3000ドル未満です。
AI安全企業Gray SwanのCEOはTechCrunchに対し「月200ドルで誰でもOpenAIのような企業に侵入できる。彼らでもやられるなら誰でもやられる」と話しています。8社のうち攻撃を検知したのはShopifyだけでした。HacktronのCTOは「中国の脅威アクターほど強くはない。Claudeのサブスクを持った3人にすぎない」とWall Street Journalに語っています。
入り口はiPhoneの画像形式を処理するライブラリだった
侵入の入り口はOpenAIのコミュニティフォーラムを動かすDiscourseでした。ユーザーがiPhoneの標準画像形式であるHEIFやHEICの画像をフォーラムに投稿すると、DiscourseはJPEGへの変換のためにImageMagickへ渡します。ImageMagick自体はAppleの画像形式を扱えないためlibheifというライブラリに処理を委ねます。このlibheifにメモリの境界を誤るバグが残っていました。細工した画像を読み込ませるとサーバーを乗っ取れる状態です。
厄介なのはこのバグが数か月前にlibheifの開発元で修正ずみだった点です。しかし修正にCVE番号(脆弱性の管理番号)が振られなかったため、Discourseは脆弱なバージョンを使い続けていました。CVEのないパッチは更新管理の網から漏れます。
CVE番号のない修正を見落とさない仕組みが要る
OpenAIは数週間前にも自社のAIエージェントがセキュリティ評価中にHugging Faceへ侵入する事件を起こしています。AIモデル自身が攻撃手段になりうることを示した直後に外部の3人がAIを使って逆にOpenAIへ入った形です。
根本原因はCVE番号のない修正が放置されたことです。CVE番号があれば脆弱性スキャナーが自動で検知してくれます。番号がなければ気づく手段がありません。自社でコードを書いていなくてもサードパーティのライブラリ更新をコミット単位で追わなければ同じ穴が残ります。フォーラムや画像変換のように本業と無関係に見える周辺ソフトが侵入口になるケースは今後も増えるでしょう。OpenAIとDiscourseはすでに問題を修正しています。
- CVE
- Common Vulnerabilities and Exposuresの略。ソフトウェアの脆弱性に振られる世界共通の管理番号で、この番号があると脆弱性スキャナーが自動で検知できる
CVE番号のない修正が見落とされた構造的な問題が今回の核心です。フォーラムや画像変換のように本業と無関係に見える周辺ソフトも侵入口になります。情報システム部門はサードパーティのライブラリ更新をCVEの有無だけでなくコミット単位で追えているか点検が必要です。
- Discourseを使っているサイトは全部危険なのか
- 脆弱性はすでに修正されています。Discourseを最新版に更新していれば影響はありません。ただしlibheifのパッチにCVE番号が振られていなかったため、更新管理を脆弱性スキャナーだけに頼っていると見落とす可能性があります。手動でバージョンを確認するのが確実です。
- AIを使えば誰でもハッキングできてしまうのか
- Claude自体にハッキング専用の機能はありません。脆弱性を探すコードの生成や分析を手伝わせた形です。ただしAIの補助で専門知識が少なくても攻撃を組み立てやすくなっていることは事実です。同じことは他のAIモデルでも可能なためClaude固有の問題ではありません。
この記事の出典
補助資料
- [1]TechCrunchこの記事の元にした報道
出典の最終確認日:2026年9月19日