OpenCodeが10月17日に侵入された 影響は利用者の1.4%
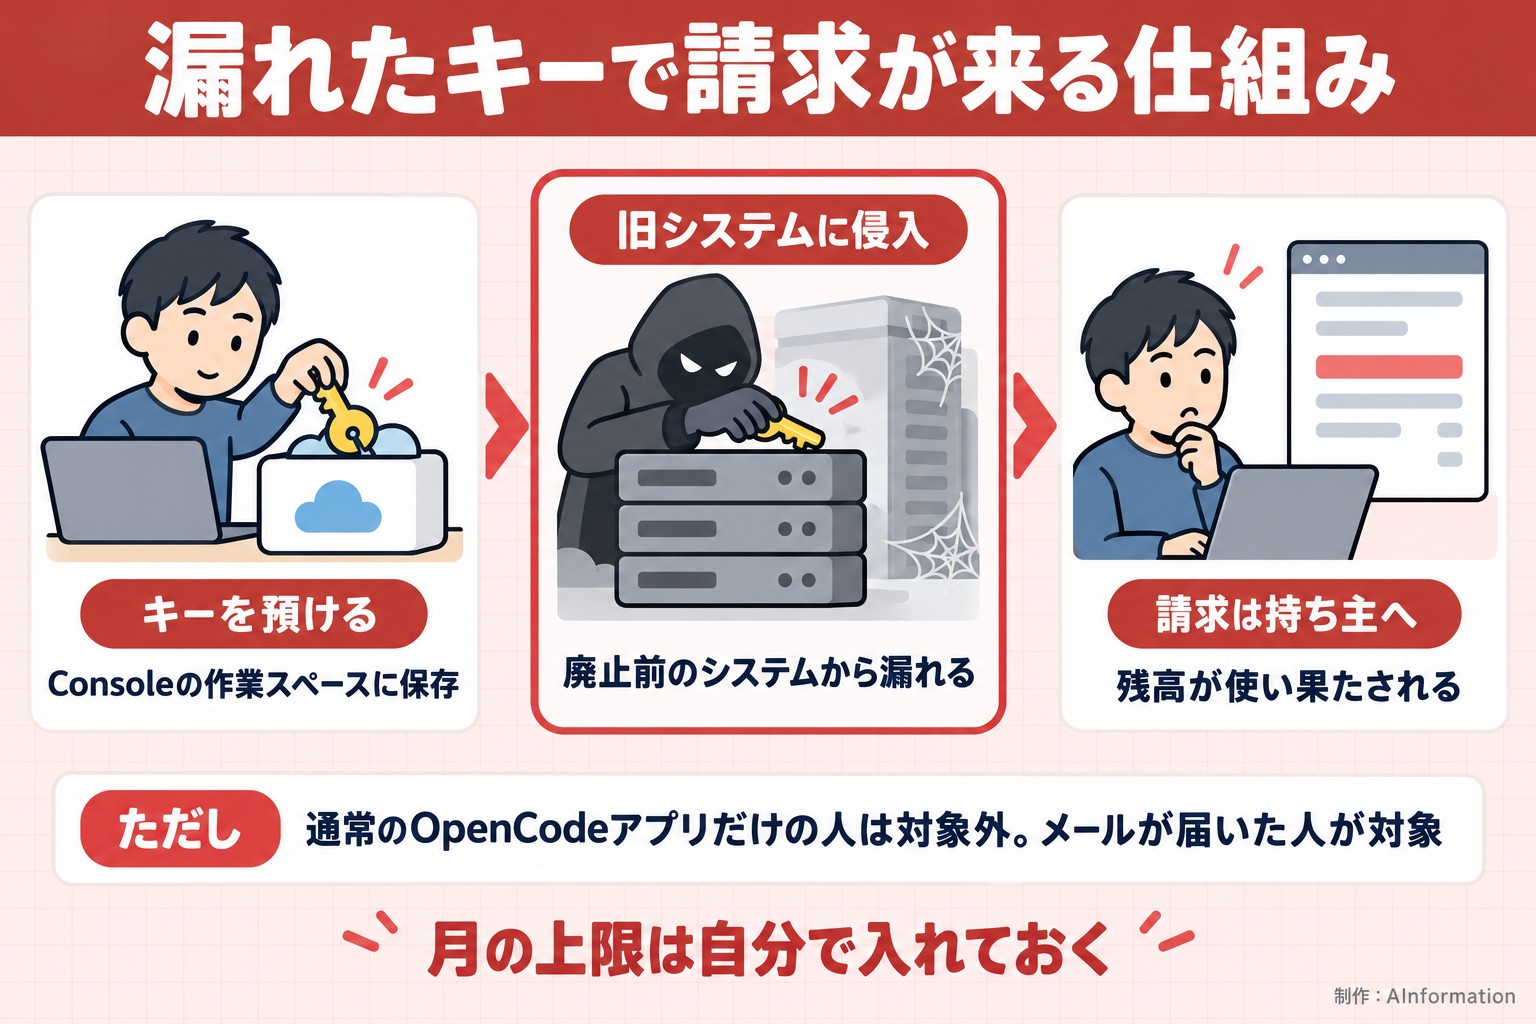
オープンソースのAIプログラミングツール「OpenCode」の運営元が、2026年10月17日に不正アクセスを受けたと明らかにしました。影響を受けたのはOpenCode Consoleの利用者の1.4%で、作業スペースに保存していたOpenAIやAnthropicなどのAPIキーが漏れた可能性があります。
運営元のAnomaly Innovationsによると、入られたのは廃止作業を進めていた旧システムです。OpenCodeは公式Xで「大規模な蒸留攻撃に関連するセキュリティ侵害」と説明し、対象者には全員メールで知らせたとしています。メールが届いていない人は影響を受けていないとのことです。
- 10/17OpenCodeの旧システムに不正アクセス
- 10/18Anthropicが該当するClaudeのAPIキーを無効化
- 10/18開発者が48時間攻撃が続いていると投稿
OpenCodeアプリだけなら対象外 狙われたのはConsole
今回の対象は、OpenCode Consoleに外部のAIサービスをつないでいた利用者の一部です。OpenCode Consoleは外部のAIとの接続などに使うオンラインサービスで、手元で動かす通常のOpenCodeアプリとは別物です。アプリを使っているだけの人は影響を受けないと運営元は説明しています。
| 使い方 | 今回の影響 |
|---|---|
| OpenCode ConsoleにAPIキーを保存していた | 漏れた可能性がある(対象者にメール済み) |
| 通常のOpenCodeアプリだけを使っていた | 影響なし |
| Consoleを使っていてメールが届いていない | 影響なし |
Xではすでに被害の声が出ています。マックス・ワインバック氏はOpenAIとAnthropicの残高を使い果たされたと報告しました。Googleのアカウントも利用制限を受けたとのことです。Notebookcheckによると、Anthropicで身に覚えのない400ドル(約6万円)の請求が出たという報告があります。Googleで約200ユーロ(約3万5,000円)の請求が出てプロジェクトが止まった例もあります。ただし一つひとつの被害と今回の侵入の因果関係は確かめられていません。
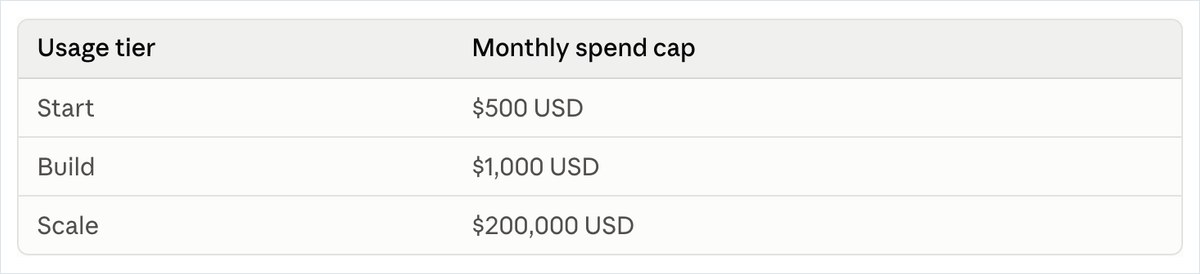
400ドルの被害はClaudeの上限500ドルの内側だ
AnthropicとOpenAIの公式ドキュメントを10月19日に開いて、APIの月の上限を確かめました。報告された400ドルの請求は、Anthropicの最初の段階Startの上限500ドルより小さい額です。運営側が決めた上限に届く前なので、自分で上限を決めていなければ請求はそのまま通ります。
| 段階 | Anthropic(Claude API) | OpenAI API |
|---|---|---|
| 最初の有料の段階 | Start:月500ドル(約7万9,000円) | Build:月500ドル(約7万9,000円) |
| 次の段階 | Build:月1,000ドル(約15万8,000円) | Launch:月5,000ドル(約79万円) |
| いちばん上の標準の段階 | Scale:月200,000ドル | Grow:月200,000ドル |
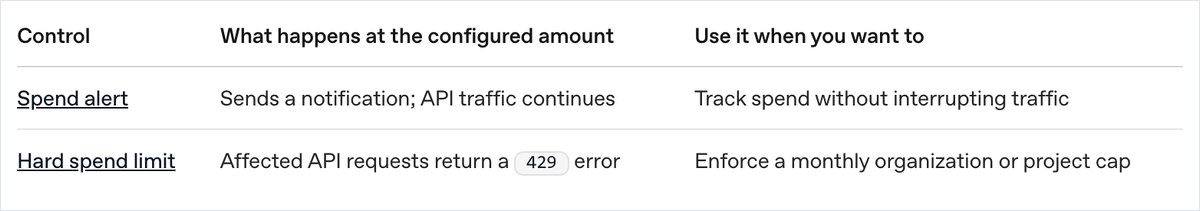
| 自分で決める上限 | Billingのページで上限より下に設定できる | 通知だけのSpend alertと止まるHard spend limitの2種類 |
円は1ドル158.02円(欧州中央銀行の10月16日の値)で直しました。OpenAIのSpend alertは通知が届くだけで、APIの通信は止まりません。止めたいならHard spend limitを選ぶ必要があり、届いた時点の呼び出しは429のエラーで弾かれます。Anthropicは自分で決めた上限に届くと400のエラーで止まります。
Anthropicはキーを無効化済み 残る作業は利用者の側にある
Anthropicのリディア・ハリー氏は10月18日、影響を受けたとみられるClaudeのAPIキーをすでに無効化したと報告しました。そのうえでOpenCodeにキーを保存していた人には、念のため新しいキーを作るよう呼びかけています。OpenAIとGoogleのキーについては、無効化を済ませたという発表は元記事にありません。
APIキーは3社とも作り直す 月の上限も自分で入れる
OpenCodeは影響を受けた人に、APIキーの無効化と作り直しを求めています。利用履歴と請求内容の確認も頼んでいます。侵入経路や被害の全体は「問題が継続しているため、詳細を共有できません」として明かしていません。
- OpenCode Consoleに保存したキーは、OpenAI・Anthropic・Googleの3社とも消して作り直す
- 10月17日以降の利用履歴を開き、身に覚えのない呼び出しが無いかを見る
- AnthropicはBillingのページで、使う額に合わせた月の上限を自分で入れる
- OpenAIは通知だけで終わらせず、Hard spend limitまで設定する
開発者のダックス氏は、攻撃側がAIエージェントを24時間動かして48時間攻撃を続けていると投稿しました。キーを預けるツールが増えるほど、同じ形の請求被害は他のツールでも起こりえます。
- 蒸留攻撃
- 他社のAIに大量に質問して答えを集め、自分のモデルの学習に使う攻撃。今回は侵入の動機としてOpenCodeが挙げた
- APIキー
- AIサービスを呼び出すときに使う認証情報。漏れると持ち主のアカウントで勝手に使われ、請求も持ち主に来る
会社でAIの開発ツールを試すとき、APIキーは個人の作業スペースに置かれがちで、情報システム部門はどのツールに何本預けたかを把握していないことが多いです。今回のように運営元の旧システムから漏れると、使う側に落ち度がなくても請求は会社に来ます。キーはツールごとに分けて発行し、1本ごとに月の上限を決めておく運用にしておくと、漏れたときの損を1本ぶんに抑えられそうです。
- OpenCodeを使っていたら流出の対象になる?
- 対象はOpenCode Consoleに外部のAIサービスをつないでいた利用者の一部で、Console利用者の1.4%です。手元で動かす通常のOpenCodeアプリだけを使っている人は影響を受けません。対象者には運営元が全員メールで知らせていて、メールが届いていない人は影響を受けていないと説明しています。
- 漏れたClaudeのAPIキーはもう使えない?
- Anthropicは10月18日に、影響を受けたとみられるClaudeのAPIキーを無効化したと報告しました。それでも念のため、OpenCodeに保存していたキーは新しく作り直すよう呼びかけています。OpenAIとGoogleのキーは各社の管理画面で自分で消して作り直し、10月17日以降の利用履歴も確かめておくと安心です。
- 漏れたキーでの高額請求はどこで止まる?
- 運営側の上限だけでは止まりにくいです。Anthropicの最初の段階Startの月の上限は500ドルで、報告された400ドルの請求はその内側でした。AnthropicはBillingのページで上限を下げられます。OpenAIは通知だけのSpend alertでは通信が続くので、止めるならHard spend limitを設定します。
この記事の出典
補助資料
- [1]GIGAZINEこの記事の元にした報道
出典の最終確認日:2026年10月19日