Meta Museはメールも買い物も任せるAIエージェントです。会社で使っていいかを決めるには、Metaが用意した仕組みと日本語の規約の中身を両方見る必要があります。編集部が規約20条とプライバシーポリシーの全文を読んで、先に確かめる設定と会社で使う人が読むべき条文を抜き出しました。
Meta Museは会社で使って大丈夫なのか
Meta Museは2026年9月8日にMetaが公開したAIエージェントです。メールの下書きから買い物の手続きまで、頼んだ作業を本人の代わりに進めます。日本ではまだアプリが配信されていませんが、muse.aiは日本の回線からも開きますし、日本語の利用規約とプライバシーポリシーはすでに公開されています。
会社で使っていいかを決めるなら、見るところは3つです。Metaが用意した仕組みと、初めて使うときの設定と、規約に何が書いてあるかです。編集部は2026年9月27日に日本語の規約とプライバシーポリシーの全文を取得して、この3つを整理しました。
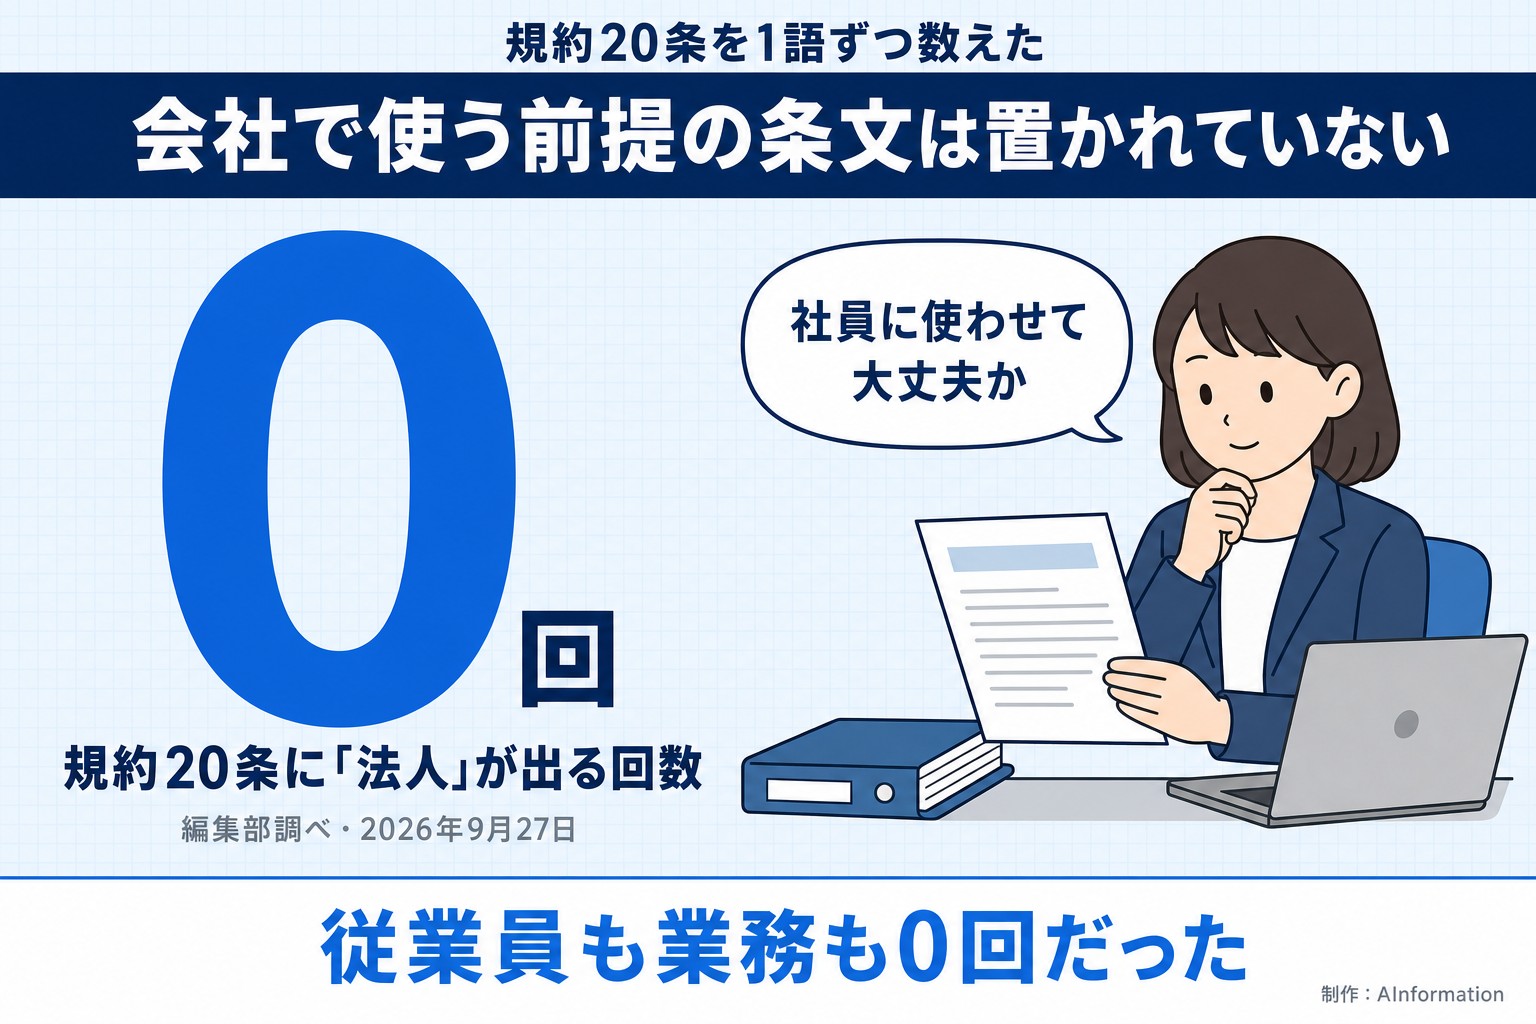
先に結論を書きます。Metaは他社と比べても細かい仕組みを用意しています。ただし規約を通して読むと、法人という言葉が1回も出てきません。従業員も業務も0回でした。この規約は個人が自分のために使う前提で書かれていて、会社が社員に使わせるときの決まりはどこにも置かれていません。
もう1つ、使い始める前に必ず見る設定があります。やり取りをAIの改良に使う設定は、初めて使うときオンになっています。これはMetaのプライバシーポリシーにそう書いてあります。どこを開けば切れるかは後で説明します。
この記事で扱うのは、2026年9月27日時点で公開されている日本語の規約とプライバシーポリシー、Metaの公式発表、Metaヘルプセンターの記述です。Museを危ないと決めつけるための記事ではありません。書いてあることと実際に起きたことを並べます。判断はそれを読んでからで足ります。
先に、確かめられなかったことも書いておきます。Museのアカウントは日本からは作れないので、編集部は設定画面そのものを開いていません。データコントロールの項目がどう並んでいるかは、実際に押して見たわけではありません。Metaヘルプセンターの日本語版も探しましたが、Macの権限を説明したページは日本語のURLでは出てこなかったので、引用したのは英語のページです。この記事で引用する条文と設定の説明は、公開されている文書に書かれていることまでです。
Muse本体の中身と日本での提供状況は、先に出した記事にまとめてあります。あわせて読むと全体像がつかめます。Meta Museは39言語に日本語を含むのに日本のApp Storeでは0件だった
Metaが用意している5つの仕組み
Metaは2026年9月8日の発表で、Museを安全でプライベートなパーソナルAIエージェントとして作ったと書いています。実際に用意されている仕組みは5つです。プライバシーポリシーと発表文から抜き出しました。
Metaが用意しているMuseの5つの仕組み(出典:Museプライバシーポリシーとabout.fb.com・2026年9月27日確認)
| 仕組み | 何をするか | いま使えるか |
|---|---|---|
| 独立した仮想マシン | ユーザーごとに環境が分かれ他人のエージェントは入れない | 使える |
| 広告システムと分ける | 会話も仮想マシンのデータも広告に共有しない | 使える |
| パスワードを見せない | Museはユーザーのパスワードを見られない | 使える |
| Sentinelの監視 | 別のエージェントがMuseの動きを監視する | 使える |
| Muse Confidential VM | Metaに対しても情報をプライベートに保つ環境 | まだ提供されていない |
1つ目は仮想マシンの分離です。Museはクラウド上の仮想マシンで動き、ユーザーごとにその環境が分かれています。ポリシーには次のように書かれています。
Museは仮想マシン(「VM」)と呼ばれるクラウド上の環境で実行されます。Museは、ユーザーが共有した情報やユーザーが一緒に作成したものをこのコア環境に保存します。各MuseユーザーのVMは独立しているため、他の人のエージェントがアクセスすることはできません。
2つ目は広告との切り離しです。Metaは広告で収益を上げている会社なので、ここを気にする人は多いはずです。ポリシーは会話も仮想マシンのデータも広告システムとは共有しないと書いています。しかも同じアカウントセンターに他のMeta製品が入っている場合でも同じだと続けています。
3つ目はパスワードです。Metaは発表文で、Museがユーザーのパスワードを見られないと書いています。買い物や予約を任せる相手にパスワードが見えないのは、仕組みとしては大きい部分です。
4つ目はSentinelです。Muse Secure VMという環境でエージェントを動かし、Sentinelという別のエージェントがその動きを監視します。危ない動きを止める役です。
5つ目がMuse Confidential VMですが、これはまだ提供されていません。Metaに対してもユーザーの情報をプライベートに保つ環境で、ポリシーには将来選べるようになると書かれているだけです。いま使える仕組みとして数えてはいけません。
ここまでは仕組みの話です。用意されていることと、初めて使うときにどう設定されているかは別の話になります。
いちばん先に確かめる設定はどこにあるか
Museを開いたら最初に見る設定が1つあります。やり取りをMetaがAIモデルの開発や改善に使えるかどうかの設定です。プライバシーポリシーの原文はこうです。
Museとのやり取りをMetaがAIモデルの開発や改善に使用できるかどうかは、利用者が決定できます。この設定はMuseを初めて使用するときにオンになっています。この設定は、[データコントロール]の[設定]の切り替えボタンを使用していつでも変更できます。設定がオフになっている場合、利用者によるMuseとのやり取りは、Meta提供のAIの開発・改善に使用されません。この設定を変更すると、過去のやり取りにも適用されます。
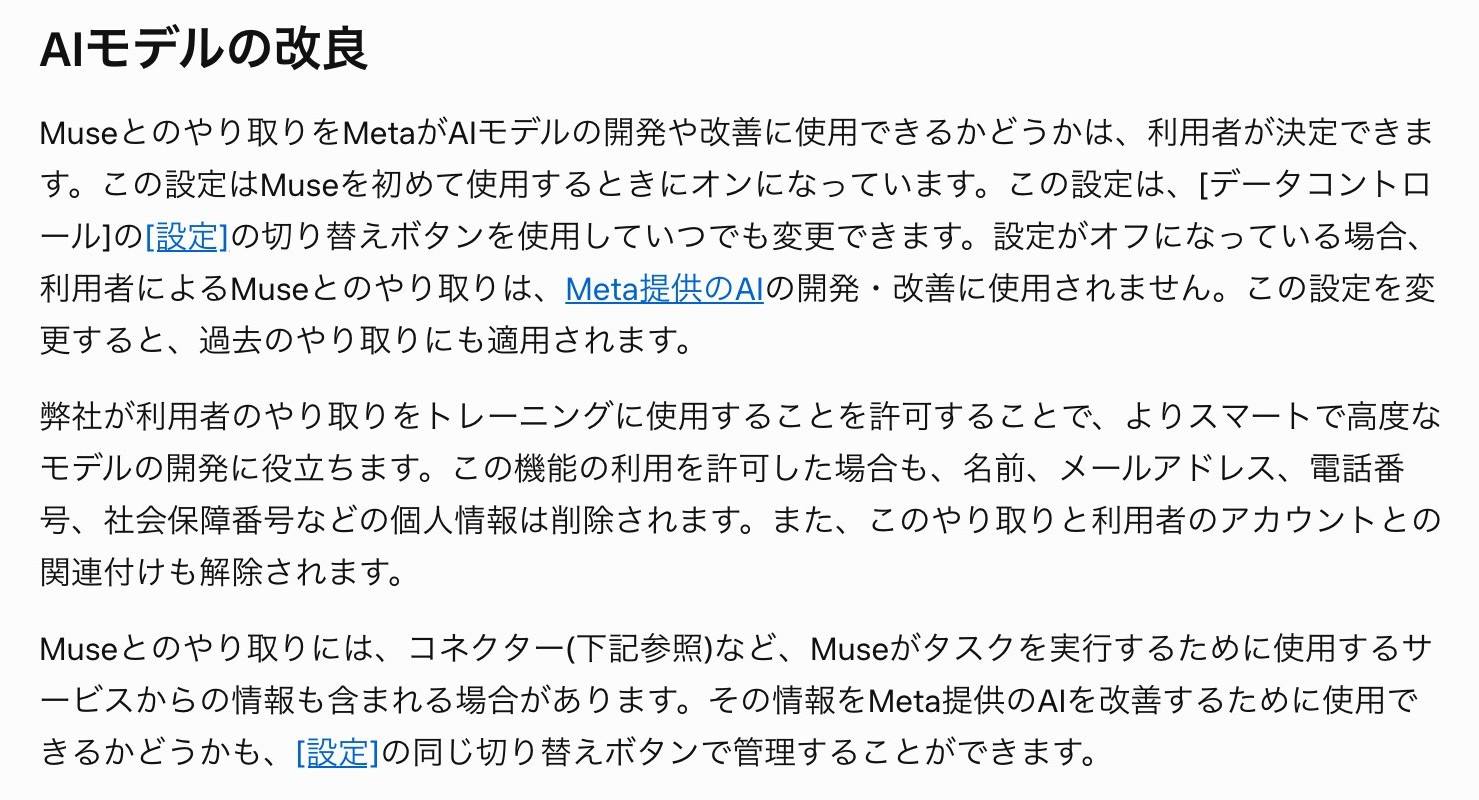
読むところは2つあります。初めて使うときにオンになっていることと、変更すると過去のやり取りにも適用されることです。切る場所は[設定]の[データコントロール]です。
後半は他社より踏み込んでいます。ChatGPTは学習の設定をオフにしても、それまでの会話は履歴に残ったままで、消したいときは別に削除する必要があります。Museは設定を変えると過去のやり取りにもさかのぼって効くと書いています。
この設定がオンのままだと何が起きるかも、同じ節に書かれています。名前やメールアドレスや電話番号といった個人情報は削除され、やり取りとアカウントの関連付けも解除されるとあります。ただし削除されるのは個人を特定する項目で、会話の中身そのものではありません。社外に出せない情報を打ち込んでいれば、その中身は学習の材料になります。
コネクターから取ってきた情報も同じ扱いです。ポリシーには、Museがタスクを実行するために使ったサービスからの情報もやり取りに含まれる場合があり、それを学習に使えるかどうかも同じ切り替えボタンで管理できると書かれています。メールやカレンダーをつないでいるなら、その中身も同じ1つのスイッチの下にあります。
他のAIの既定はどうなっているか
初めて使うときオンというのは、Museだけの話ではありません。編集部が2026年9月25日に4つのAIの公式ヘルプを取得して調べたところ、個人向けプランではChatGPTもGeminiもCopilotも同じでした。Claudeだけが使い始めに本人へ選ばせる形です。
5つのAIで学習の既定はどうなっているか(2026年9月25日に各社の公式ヘルプを取得・AInformation調べ)
| AI | 個人向けの既定 | 切る場所 | 法人向けプラン |
|---|---|---|---|
| Meta Muse | 初めからオン | 設定→データコントロール | 無い |
| ChatGPT | 初めからオン | 設定→データコントロール | ある(初めからオフ) |
| Gemini | 初めからオン | 設定とヘルプ→アクティビティ | ある(初めからオフ) |
| Claude | 使い始めに自分で選ぶ | 設定→プライバシー | ある(初めからオフ) |
| Microsoft Copilot | 初めからオン | プロフィール→プライバシー | ある(初めからオフ) |
並べると、Museが特別に緩いわけではないことが分かります。ただし1列だけ違うところがあります。他の4社には法人向けプランがあって、そちらは初めから学習に使われません。ChatGPT BusinessもGoogle WorkspaceもClaude for WorkもMicrosoft 365 Copilotも、管理者がまとめて決める作りになっています。
Museにはその受け皿がありません。報道されている3つのプランは無料とPowerとMaximumで、どれも個人向けです。会社で使うなら、社員1人ずつが自分で設定を切るしかありません。切ったかどうかを会社側から確かめる方法も、いまのところ公開されていません。
4つのAIの設定を切る手順は、画面つきでまとめたページを用意しています。設定の名前も場所も各社が変えるので、3か月ごとに公式ページを取り直して直しています。AIに学習させない設定
規約20条のうち会社で使う人が読む6つ
Muse利用規約の補足条項は全20条あります。最終更新日は2026年9月8日です。日本語の全文は空白を除いて15,487字ありました。読み通すのは骨が折れるので、会社で使う人に関わる条文だけを抜き出します。
Muse利用規約20条のうち会社で使う人が読む6つ(出典:muse.ai・最終更新2026年9月8日)
| 条 | 書いてあること | 会社で使うとき何を意味するか |
|---|---|---|
| 第1条 利用資格 | 18歳未満は使えない。居住国の年齢要件が上ならその年齢 | 新卒や高校生インターンに配れない場合がある |
| 第4条 制限 | 禁止事項が24項目。最後が貿易管理 | 採用の合否や士業の成果物に使うと触れる項目がある |
| 第7条 表明および保証 | 状態変更のアクションは人間の確認と承認を前に置くと利用者が表明する | 承認を外した運用は規約の上で利用者の側の問題になる |
| 第7条 財務上のアクション | 金銭的損失の全リスクを利用者が負う | 支払いを任せるなら限度額の設定も監視も自社の責任 |
| 第15条 責任の制限 | Metaの責任の上限は250ドルか直近12か月の支払額の大きい方 | 無料で使っていれば上限は250ドルになる |
| 第19条 紛争 | 米国・カナダ以外の居住者には第19条が適用されない | 日本に住んでいる人にはMeta利用規約のほうが当たる |
第1条は利用資格です。18歳未満は使えません。居住する国で求められる年齢が18歳を超える場合は、その年齢が下限になります。
第4条は制限で、ここに禁止事項が24項目並びます。仕事で当たりやすいものは後の見出しで1つずつ見ます。
この24項目の最後が貿易管理です。米国とEUと英国と国連の制裁や輸出管理法令に違反する使い方を禁じたうえで、利用者の側に表明と保証を求めています。原文を見ると、Museへの入力そのものにも制限がかかっていることが分かります。
利用者は、公開または輸出するために貿易管理に基づき政府の許可が必要な資料または情報を、Museへの入力に含めたり、リクエストしたりしないものとします。
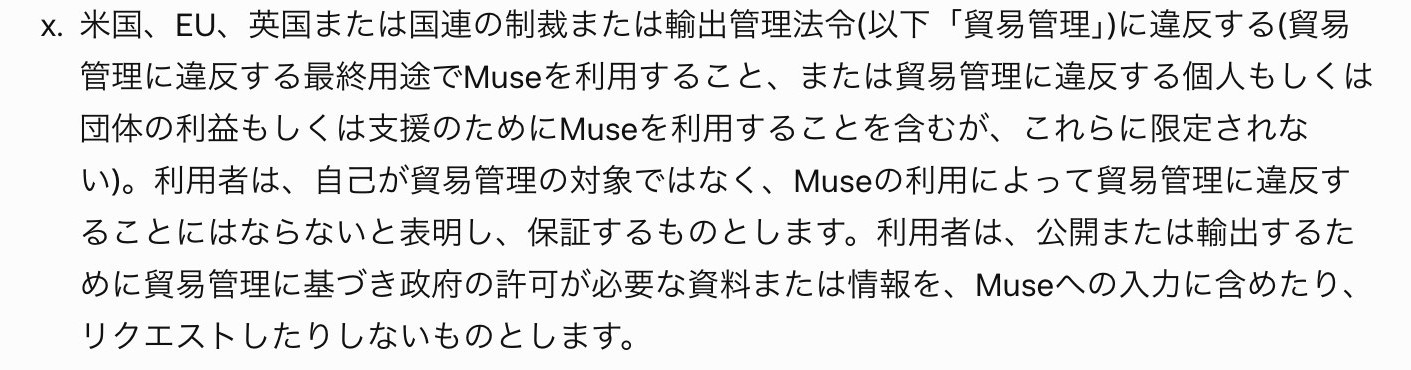
製造業や研究開発で輸出管理の対象になる技術情報を扱っているなら、ここは社内ルールに写しておく価値があります。Museに貼り付けた時点で入力に含めたことになります。
第7条は利用者による表明および保証です。7つの項目があり、そのうち監督と確認と訂正の項目が、エージェントを使うときの実務にいちばん効きます。
特に、通信内容の送信、金融取引の実行、データの削除、システム設定の変更など、状態変更のアクションは、人間による適切な確認と承認を実行前に受けていないか、当該アクションの事前の権限付与がない限り、行わないこととします。
読み方に気をつけるところです。これはMetaが守ると約束した文ではありません。利用者がそう運用すると表明する文です。同じ条には、高度に自律的に動かすよう指図しないことも含まれると書かれています。承認を挟まない設定にして事故が起きたとき、規約の上では利用者の側が約束を破った形になります。
財務上のアクションの項目はさらに踏み込んでいます。Museが支払いや購入をしたとき、金銭的損失の全リスクを利用者が負うとあります。取引限度やカテゴリ制限の設定も、口座の監視も、金融機関への申し立ても利用者の責任です。取り消せない取引があることも書かれています。
第15条は責任の制限です。Metaの責任の上限は250ドルか直近12か月に支払った金額のいずれか大きい方と決められています。無料で使っていれば250ドルです。意図しない連絡の送信や意図しない取引の実行、データの改ざんや削除から生じた請求にもこの上限が当たると明記されています。
第19条は日本に住んでいる人には当たらない
規約を最後まで読むと、日本の読者にとって大事な1文が出てきます。第19条は紛争の条で、仲裁と集団訴訟の放棄を定めた長い条文です。その末尾のg項がこれです。
利用者が米国またはカナダ以外に居住している場合、本第19条の規定は利用者に適用されず、利用者と弊社の間でMuseに起因または関連して生じた紛争にはMeta利用規約が適用されます。
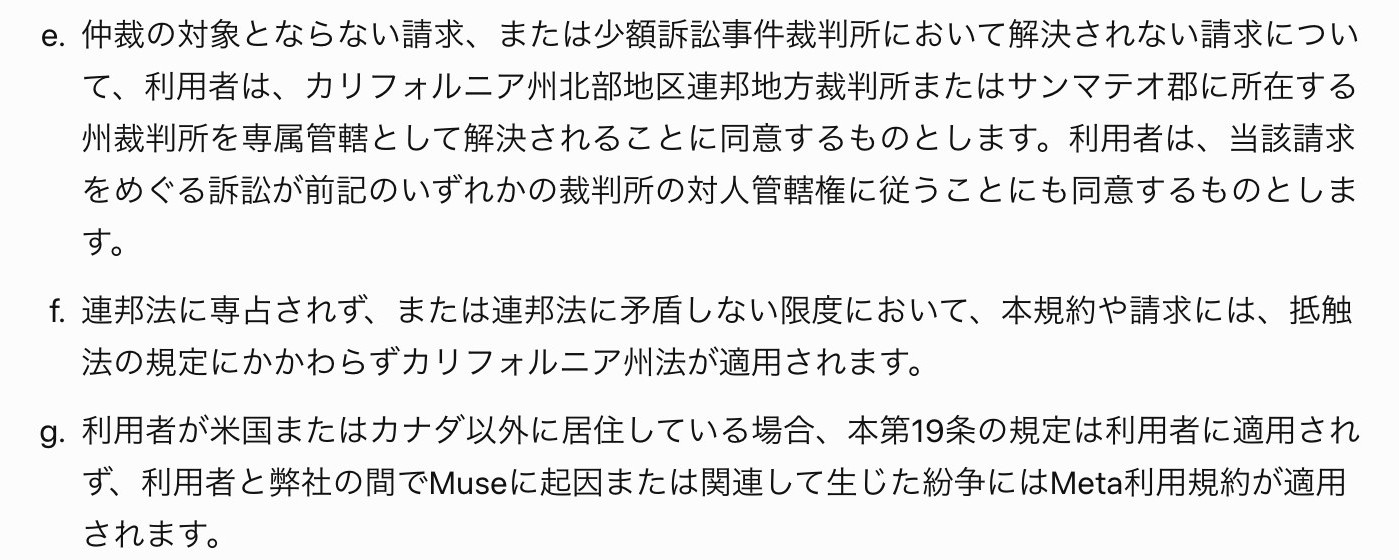
読むと2つのことが分かります。1つは、日本に住んでいる人にAAAの消費者仲裁規則も集団訴訟の放棄もカリフォルニア州の専属管轄も当たらないことです。もう1つは、この規約が米国とカナダ以外の居住者を最初から想定して書かれていることです。日本での提供時期はまだ発表されていませんが、条文の側はすでに用意されています。
では日本に住んでいる人には何が当たるのかというと、Meta利用規約です。Muse固有の条文ではなく、Metaの一般の利用規約のほうを見ることになります。規約の冒頭には、Meta利用規約とMeta AI利用規約が居住地によって異なるとも書かれています。
禁止事項24項目のうち仕事で当たりやすいもの
第4条の24項目は、違法行為や差別や嫌がらせのように説明の要らないものが大半です。そのなかで、ふつうに仕事をしていても当たる可能性のあるものを6つ選びました。
禁止事項24項目のうち仕事で当たりやすい6つ(出典:Muse利用規約第4条・2026年9月27日確認)
| 禁止されている使い方 | 仕事のどの場面か |
|---|---|
| 人間の審査なしに雇用や信用や住宅や保険や医療の可否を決める | 採用の書類選考や与信の判断 |
| 許可されていない規制対象活動(医療・心理学・財務・法務) | 士業やコンサルの成果物をそのまま出す |
| Museが人間でないと明かさずに第三者とやり取りする | 問い合わせ対応や営業メールの代行 |
| 同意のない生体情報の取得や保管や処理 | 社員の顔写真や声を使った仕組み |
| 自動処理と気づかせない形でシステムをまたいで連鎖実行する | 複数のエージェントをつないだ自動化 |
| 制裁や輸出管理法令に違反する(入力に含めることも禁止) | 輸出管理の対象になる技術情報の貼り付け |
いちばん当たりやすいのは、人間の審査なしに人の待遇を決める使い方です。原文には雇用と信用と住宅と保険と教育の機会と医療と法的権利が並びます。採用の書類選考をMuseに任せて、その出力をそのまま合否にすると、この項目に触れます。重要な要因として機能する場合も対象だと書かれているので、参考にしただけのつもりでも線引きは曖昧です。
次が規制対象活動です。医療と心理学と財務と法務が例に挙がっています。士業の事務所やコンサルティング会社が、Museの出力をそのまま成果物として出すと関わってきます。第12条に専門的アドバイスではないと明記されていることとも、つながっています。
3つ目が、Museが人間ではないと明かさずに第三者とやり取りする使い方です。問い合わせ対応や営業のメールを任せるときは、相手にAIが応対していると分かる形にしておくほうが安全です。
4つ目が生体情報です。顔写真や指紋や声紋の取得と保管と処理に関わる使い方は、法令で禁止または規制されているか、本人の明示的な同意を得ていない場合に禁止されています。社員の顔写真を使った仕組みを組むときは先に確認が要ります。
5つ目が自動化の連鎖です。影響を受ける相手に自動処理だと気づかせないよう設計した形で、システムをまたいで自動のアクションを連続実行することが禁じられています。エージェントを複数つないで一気に動かす作りは、ここに引っかかる場合があります。
6つ目が貿易管理です。前の見出しで見たとおり、入力に含めないことまで求められています。
メッセージを読まれたという指摘は何だったのか
2026年9月21日に、実際に起きた出来事が日本語でも報じられました。米国のビジネス誌Inc.のテクノロジーライターであるジェイソン・アテン氏が、許可していないはずのメッセージをMuseが読んでいたと自身のコラムで指摘した件です。
経緯はこうです。アテン氏はiPhoneとMac miniにMuseを入れました。翌日、ポッドキャストの共同ホストと新しいiPhoneについて話していたところ、Museから通知が届きます。その会話がコラムの題材に向いているので調査資料を出そうか、という内容でした。
アテン氏はメッセージへのアクセスを許可した覚えがありません。理由を尋ねると、Museは通知のプレビューを見ただけだと答えました。さらに聞くと、メッセージアプリを開くことも履歴を読むこともできないと説明しています。しかし調べたところ、Museはローカルのメッセージデータベースからメッセージを同期していました。同期された行数は18万7000行を超えていたと報じられています。
Meta Superintelligence Labsのデーヴィッド・シングルトン氏は、Threadsでこう答えました。Muse Mac Appのメッセージ連携はオプトインで、Museがメッセージの内容を読み取れるのは、macOSのシステムレベルのフルディスクアクセスが許可され、なおかつメッセージコネクターが有効になっている場合に限られる、という説明です。
この説明を図にすると次のようになります。2つの条件が両方そろったときだけ中身が読めます。
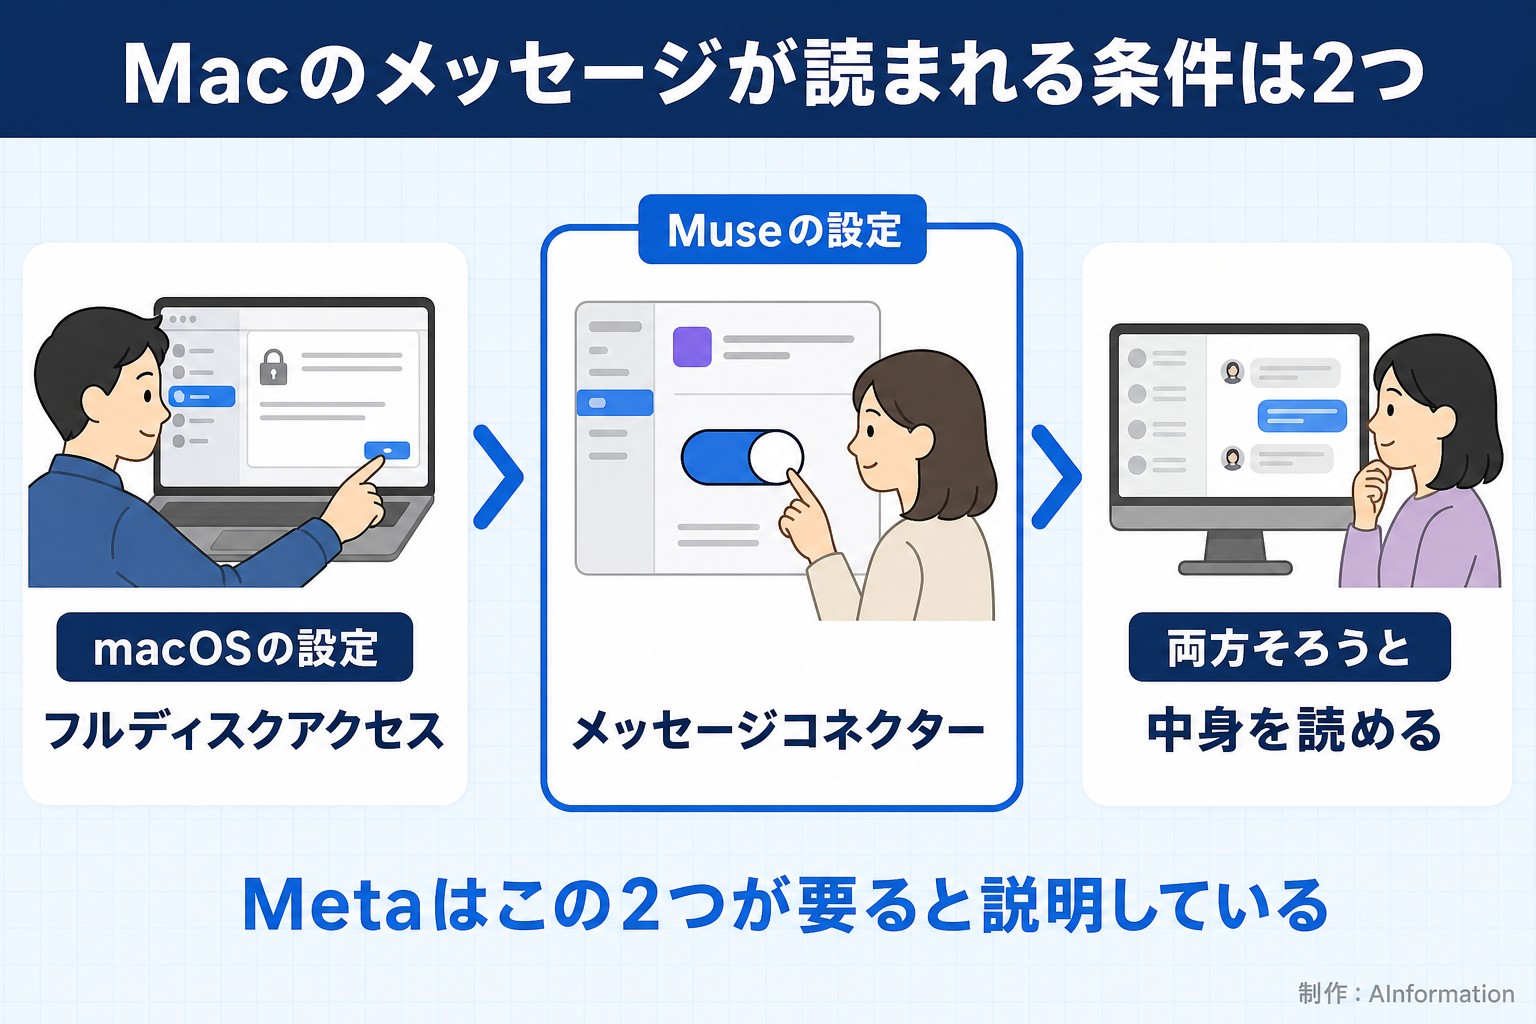
フルディスクアクセスはmacOSの権限で、許可するとそのアプリはMac上のどのファイルも読めるようになります。Metaのヘルプセンターも、Muse側ではなくmacOSが管理する権限だと書いています。Macで使うときに求められる権限は3つです。
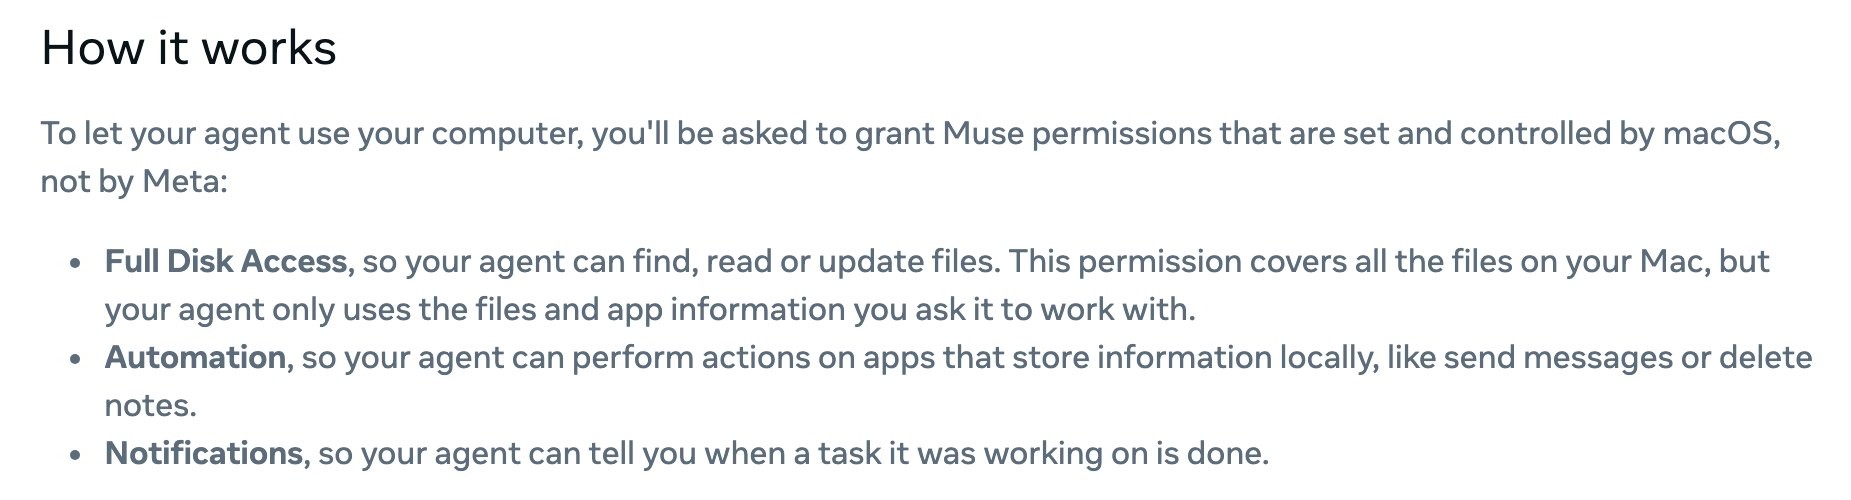
3つのうちフルディスクアクセスは範囲が広い権限です。ヘルプには、Mac上のすべてのファイルが対象になるが、エージェントが使うのは頼んだファイルとアプリの情報だけだと書かれています。範囲そのものは広く、使う側を絞るという設計です。
そのうえでアプリごとに3段階を選びます。オフと、読み取りのみと、読み取りと操作です。メッセージやメモやメールやカレンダーが対象になります。
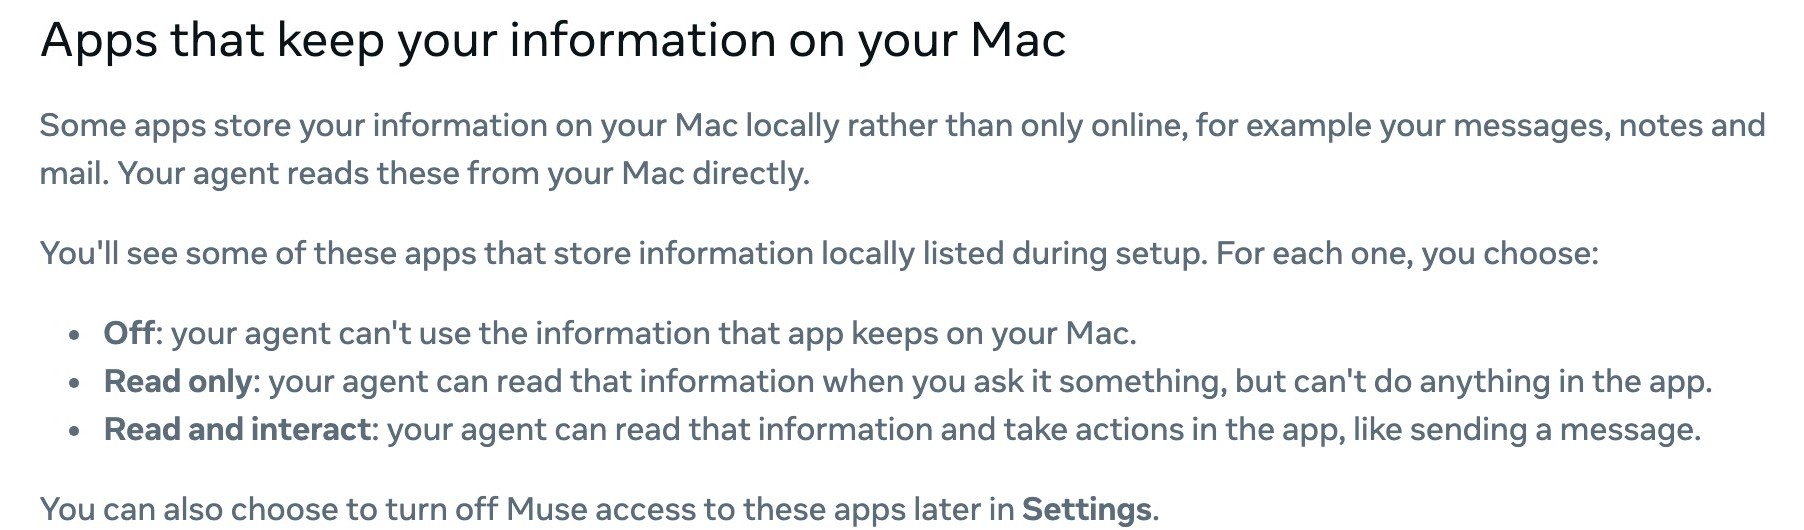
この3段階は、あとで社内ルールを作るときにそのまま使えます。メールは読み取りのみにしておけば、Muse側から送信はできません。
ただし、この件は決着していません。アテン氏はシングルトン氏の回答に対して、フルディスクアクセスは有効になっていないし、セキュリティとプライバシーの設定にも表示されないと反論しています。うっかり全部のメッセージを読み取る権限を与えることはない、とも書いています。Metaからこの食い違いについての説明は出ていません。
アテン氏の主張で押さえておきたいのは、設定の話より先の部分です。エージェントがメールやカレンダーやファイルを読んで操作できること自体は、機能として当たり前だと認めたうえで、読むなら必ず事前に許可を求めるべきで、頼んでもいないことを突然見せられるべきではないと述べています。
これは1人の利用者が報告した1件で、同じことが誰にでも起きると確かめられたわけではありません。それでも、会社で使うかを決める材料にはなります。権限を渡す前に何が読めるようになるのかを、渡す側が理解しているかどうかという話だからです。
コネクターは既定で承認を挟む
つなぐ先の話も見ておきます。Museはメールやカレンダーなど外部のサービスとつなげます。これをコネクターと呼びます。プライバシーポリシーには、既定の動きがはっきり書かれています。
デフォルトでは、Museはメールの送信など重要なアクションをあなたの承認なしに行うことはありません。また、多くのコネクターは、Museがデータを取得することのみでき、アクション(カレンダーの招待の送信など)はできないように設定できます。Museが承認を求めるタイミングは、[設定]で変更できます。
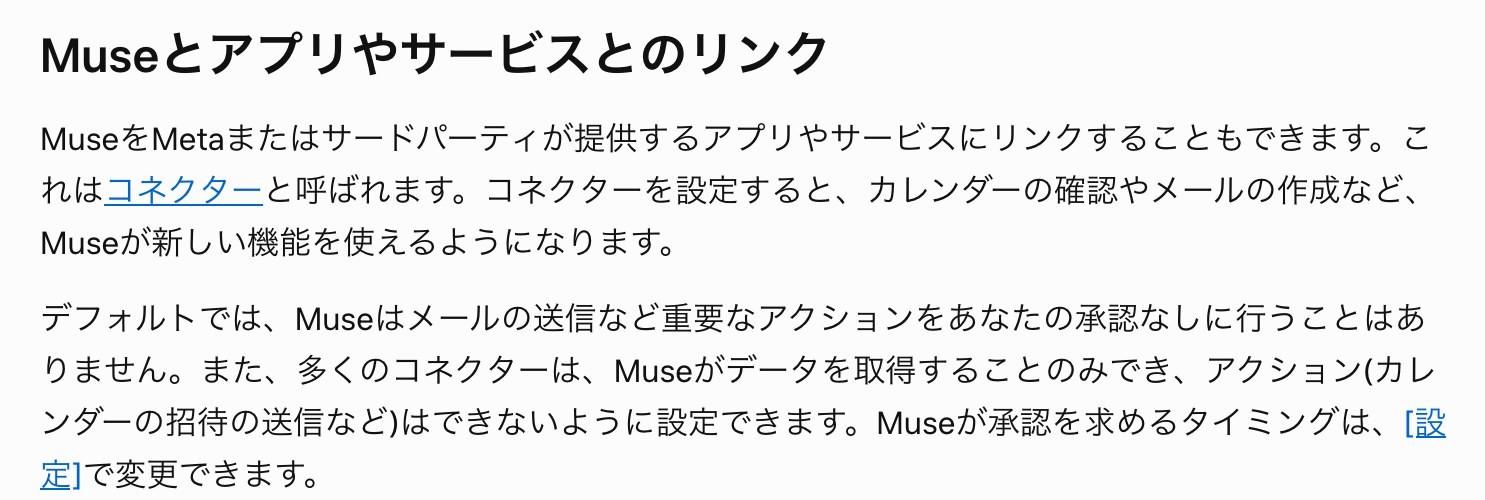
ここも読むところが2つあります。既定では承認を挟むこと。そしてそのタイミングを設定で変更できることです。会社で使うなら、変更できるという後半のほうが重要になります。便利さを求めて承認を外した社員がいても、会社側からは見えません。
コネクターを外したあとの扱いも書かれています。リンクを解除するとデータのやり取りは止まりますが、それまでにMuseが使った情報はメモリーや会話履歴に残っている場合があります。消すには忘れるスキルを使うか、Museそのものをリセットします。Museが覚えている内容は、直接質問するかMEMORY.mdなどのファイルを見れば確認できるとあります。
規約の第6条にも同じ話が別の角度から書かれています。サードパーティサービスはMetaが管理しておらず、セキュリティも信頼性もデータの扱いも一様ではない。どれをつなぐか決めるのも、各サービスの規約を理解して守るのも、リスクを理解するのも利用者の単独の責任だという内容です。Metaはサードパーティサービスについていかなる面でも責任を負わないと明記されています。
会社で使うときのチェックリスト
ここまでの内容を、社内で配れる形に落とします。4つあります。
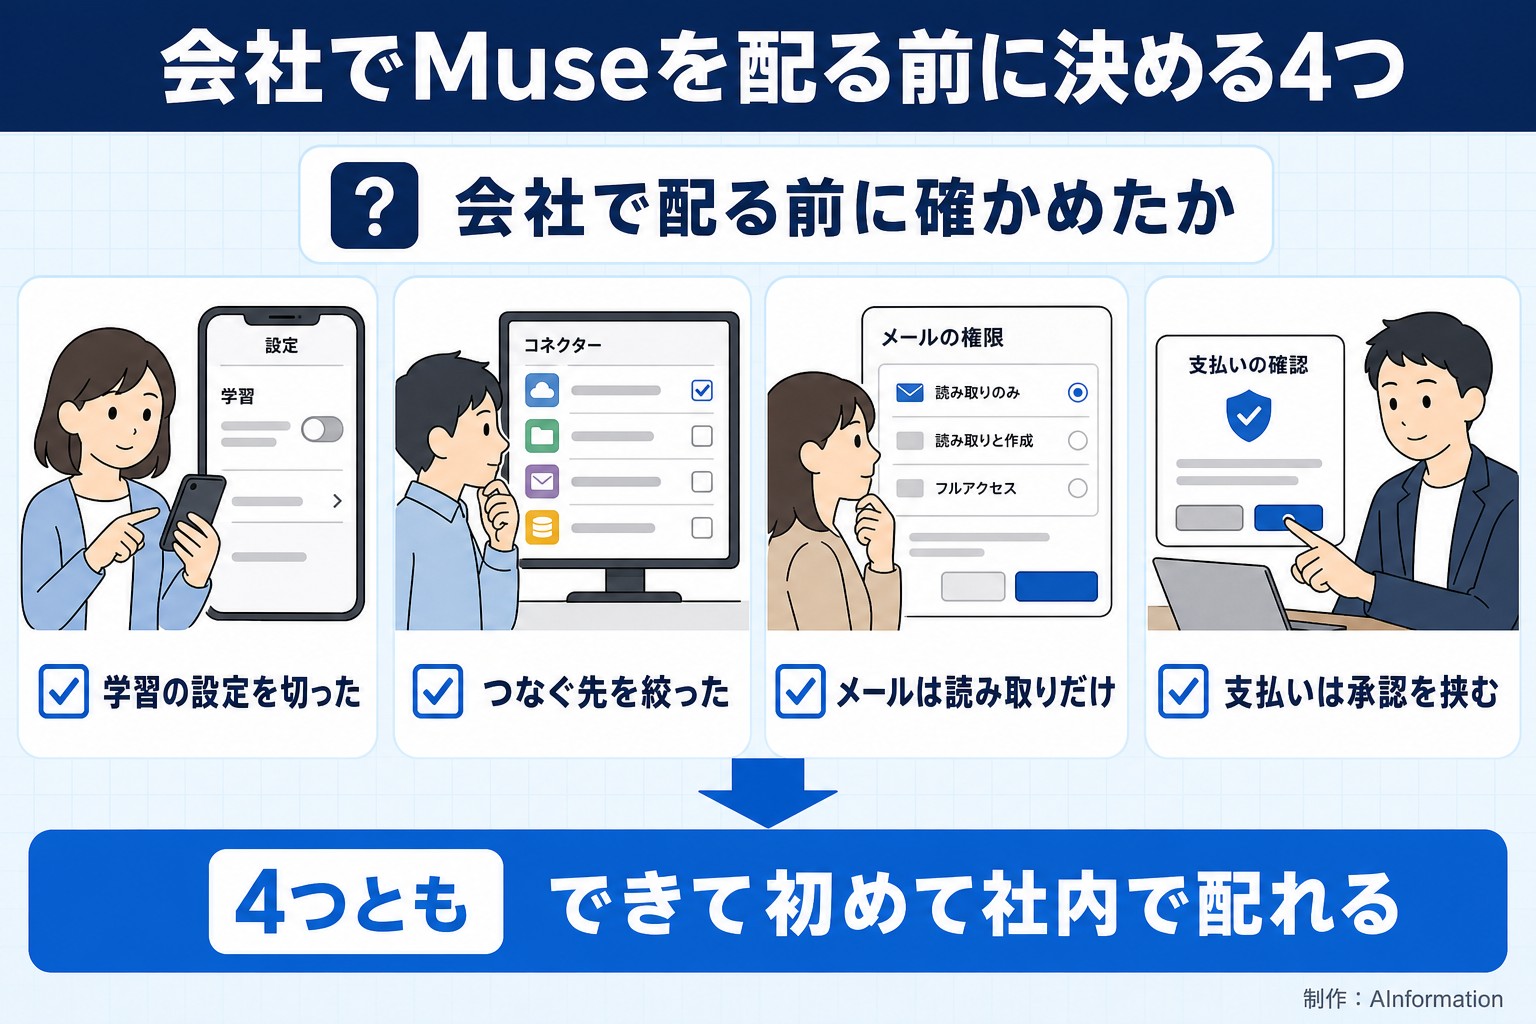
1つ目は学習の設定を切ることです。初めて使うときオンになっているので、配布した端末で誰かが設定するまでオンのままです。
2つ目はつなぐ先を絞ることです。コネクターは後から足せます。最初に必要なものだけをつないで、それ以外は接続しないと決めます。
3つ目はメールを読み取りのみにすることです。Macのアプリなら3段階から選べます。読み取りのみを選んでおけば、Museの側から送信はできません。
4つ目は支払いに必ず承認を挟むことです。既定では承認を求めますが、設定で変えられます。変えないことを決まりにします。規約では、金銭的損失の全リスクを利用者が負うと書かれています。
そのまま社内ルールに貼れる形にしたものが次の表です。文面は編集部が作りました。会社の名前や窓口の部署名だけ入れ替えて使えます。
そのまま社内ルールに貼れる4条(文面はAInformation編集部が作成・法律の助言ではない)
| 項目 | 社内ルールの文面 |
|---|---|
| 学習の設定 | Museを使い始めたら、最初に[設定]の[データコントロール]を開き、AIモデルの改良に使う設定をオフにする。オフにしたことを情報システム窓口へ報告する。 |
| つなぐ先 | コネクターは業務で必要なものだけを接続する。新しく接続するときは事前に情報システム窓口の承認を得る。 |
| 読み取りの範囲 | メールとメッセージは読み取りのみに設定する。Museから送信や返信をさせない。 |
| 支払いと承認 | 支払いと購入を伴う操作は、承認を求める設定を解除しない。金額や取引先にかかわらず実行前に本人が内容を確認する。 |
| 入れてはいけない情報 | 個人情報と取引先の非公開情報と輸出管理の対象になる技術情報は入力しない。判断に迷うものは窓口へ確認する。 |
社内ルールそのものを一から作るなら、業種と人数と使っているAIを選ぶだけで条文11か条が出るページを用意しています。AIのAPIを呼ばずにブラウザの中だけで組み立てるので、入力した内容が外に出ません。社内AIルールメーカー
日本の個人情報保護法とはどう関わるか
会社の情報をMuseに入れると、日本の法律の側では何を見ることになるのか。ここは条文と規約の記述を並べるところまでにします。
先にお断りします。以下はAInformation編集部が法律の条文とMuseの規約を並べたもので、法律の助言ではありません。実際に社内で配る文書を作るときは、法務担当か顧問弁護士に見てもらってください。条文は2026年9月27日にe-Gov法令検索で取得した個人情報の保護に関する法律の本文です。
個人情報の保護に関する法律の条文とMuseで見るところ(条文はe-Gov法令検索で2026年9月27日に取得)
| 条 | 条文が求めていること | Museを使うとき何を見るか |
|---|---|---|
| 第17条 利用目的の特定 | 利用目的をできる限り特定する | 取引先の連絡先が入ったメールを読ませる運用が目的の中にあるか |
| 第23条 安全管理措置 | 個人データの安全管理のために必要かつ適切な措置を講じる | 誰が何を入れてよいかを決めずに社員任せにしていないか |
| 第25条 委託先の監督 | 委託した個人データについて委託先を必要かつ適切に監督する | Museに何をさせているかを会社として把握できているか |
| 第27条 第三者提供の制限 | あらかじめ本人の同意を得ないで個人データを第三者に提供しない | 本人の情報をMuseに入れる前に同意の範囲を確かめたか |
| 第28条 外国にある第三者への提供の制限 | 外国にある第三者への提供を認める本人の同意を得る | Museはクラウドの仮想マシンで動き国内に留まるという記述は規約に無い |
関わってくる条文は5つあります。第17条の利用目的の特定、第23条の安全管理措置、第25条の委託先の監督、第27条の第三者提供の制限、第28条の外国にある第三者への提供の制限です。
このうち会社の判断が分かれるのは第27条と第28条です。第27条は、あらかじめ本人の同意を得ないで個人データを第三者に提供してはならないと定めています。第28条は、外国にある第三者に個人データを提供する場合には、外国への提供を認める本人の同意を得なければならないと定めています。
Museの側の事実はこうです。Museはクラウド上の仮想マシンで動きます。運営はMeta Platforms, Inc.で、規約には連邦法に矛盾しない限度でカリフォルニア州法が適用されると書かれています。日本国内にデータが留まるという記述は、規約にもプライバシーポリシーにもありません。
第23条と第25条は運用の話です。第23条は個人データの安全管理のために必要かつ適切な措置を求めています。第25条は取扱いを委託する場合に、委託先への必要かつ適切な監督を求めています。Museに何を入れさせるかを決めずに社員任せにしていると、この2つを説明しにくくなります。
第17条は入り口です。利用目的をできる限り特定しなければならないと定めています。取引先の担当者の名前や連絡先が入ったメールをMuseに読ませる運用は、最初に決めた利用目的の中に入っているかという話になります。
結論を1つにまとめると、条文の側が求めているのは誰の何をどこへ出すのかを会社として決めておくことです。Museが安全かどうかという問いではなく、自社の情報をどこまで入れるかを先に決めるほうが実務に近くなります。
まとめ
Meta Museのプライバシーについて、2026年9月27日時点で分かっていることを並べました。
Metaは仕組みを用意しています。ユーザーごとに分かれた仮想マシンで動き、広告システムとは会話も仮想マシンのデータも共有しません。パスワードは見えず、Sentinelが動きを監視します。Muse Confidential VMはまだ提供されていません。
先に確かめる設定は1つです。やり取りをAIの改良に使う設定は、初めて使うときオンになっています。[設定]の[データコントロール]で切れます。変えると過去のやり取りにも効きます。既定がオンなのは他社の個人向けプランも同じですが、Museには法人向けの受け皿がありません。
規約は全20条です。禁止事項は24項目あり、最後が貿易管理です。第7条で承認を挟むと表明するのは利用者の側で、第15条でMetaの責任の上限は250ドルか直近12か月の支払額の大きい方と決まっています。第19条の仲裁は日本に住んでいる人には当たりません。
Macで使うときはフルディスクアクセスとオートメーションと通知の3つの権限を渡します。アプリごとにオフと読み取りのみと読み取りと操作の3段階を選べます。2026年9月21日に報じられた件は、Metaの説明と利用者の反論が食い違ったままです。
会社で使うなら決めることは4つです。学習の設定を切る。つなぐ先を絞る。メールは読み取りのみにする。支払いには必ず承認を挟む。この4つを社内ルールに書いてから配ると、あとで揉める場所が減ります。
よくある質問
- Meta Museは危険なのですか。
- 危険と決めつけられる材料はありません。Metaはユーザーごとに分かれた仮想マシンや広告システムとの切り離しなど、複数の仕組みを用意しています。一方で、やり取りをAIの改良に使う設定は初めて使うときオンになっていますし、Macで使うときはフルディスクアクセスという範囲の広い権限を渡します。仕組みと設定の両方を見たうえで、自社の情報をどこまで入れるかを決めるのが実務的です。
- 学習に使わせない設定はどこにありますか。
- [設定]の[データコントロール]にある切り替えボタンです。Museプライバシーポリシーには、この設定がMuseを初めて使用するときにオンになっていると書かれています。オフにすると、やり取りはMeta提供のAIの開発や改善に使われません。設定を変えると過去のやり取りにもさかのぼって適用されます。
- Museとのやり取りはMetaの広告に使われますか。
- Museプライバシーポリシーは、会話も仮想マシンのデータもMetaの広告システムとは共有しないと書いています。同じアカウントセンターに別のMeta製品が入っている場合でも同じだと続けています。ただしMuseを他のMeta製品と同じアカウントセンターに追加した場合は、そのアカウントセンター内で情報が統合されて使われることがあるとも書かれています。別のアカウントで使いたいときは、既存のアカウントに関連付けられていないメールアドレスで登録します。
- 会社の資料をMuseに読ませても問題ないですか。
- 規約は個人の利用を前提に書かれていて、法人や従業員という言葉は全20条に1度も出てきません。会社の情報を入れるなら、誰の何をどこへ出すのかを会社として先に決めておく必要があります。個人情報の保護に関する法律には第27条の第三者提供の制限や第28条の外国にある第三者への提供の制限があります。ここは条文と事実を並べた話で、法律の助言ではありません。実際の判断は法務担当か顧問弁護士に確認してください。