「EvilTokens」差し止め Microsoftが50サイト押収
Microsoftは9月23日にAIを使った犯罪プラットフォーム「EvilTokens」の差し止めを発表した。法的手続きとパートナー企業の連携で50のウェブサイトと150以上のドメインを押収した。英国の首都警察は関係者2名を逮捕している。
EvilTokensは2026年2月にTelegramチャンネルで登場した。初期費用1,500ドルと月額500ドルのサブスクリプション型で、メールアカウントの大量乗っ取りから送金詐欺まで一通りの手順をそろえている。セキュリティ企業SpyCloudが被害の特定と摘発に協力した。コーディングの知識がなくても使える設計だったため技術力のない犯罪者にも広がっていた。
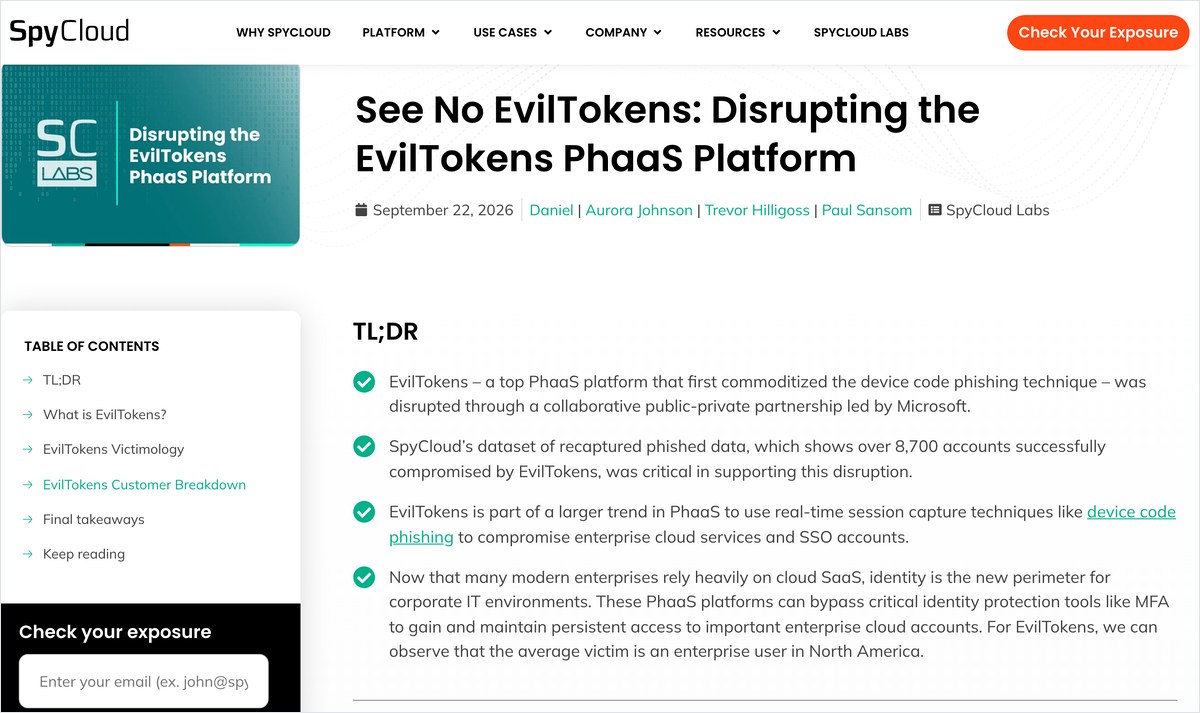
- 2月EvilTokensがTelegramチャンネルで公開
- 9/23Microsoftが差し止めを発表、50サイトと150以上のドメインを押収
受信箱を読んで送金先まで指名 AIが詐欺の全工程を仕上げた
EvilTokensの中核はAIチャットボットだ。乗っ取ったメールの受信箱を自動で読み取り、信頼関係のある送金相手や支払い権限を持つ担当者を見つける。詐欺の成功率が最も高いシナリオを選び、信頼できる連絡先になりすましたメールの文面まで下書きする。従来のフィッシングは定型的な文面を大量にばらまくのが主流だった。EvilTokensは個々の受信箱に合わせて文面を変えるため受け取った側が不審に思いにくい。
被害は約1万組織の1.2万アカウントに及んだ。最も集中していたのは米国だ。カナダ・英国・オーストラリア・インド・フランスが続く。業種は卸売・建設・金融・不動産・高等教育・医療にまたがる。Microsoftは「AIが受信箱を分析して詐欺戦略まで提案する点がこれまでのフィッシングと一線を画す」としている。
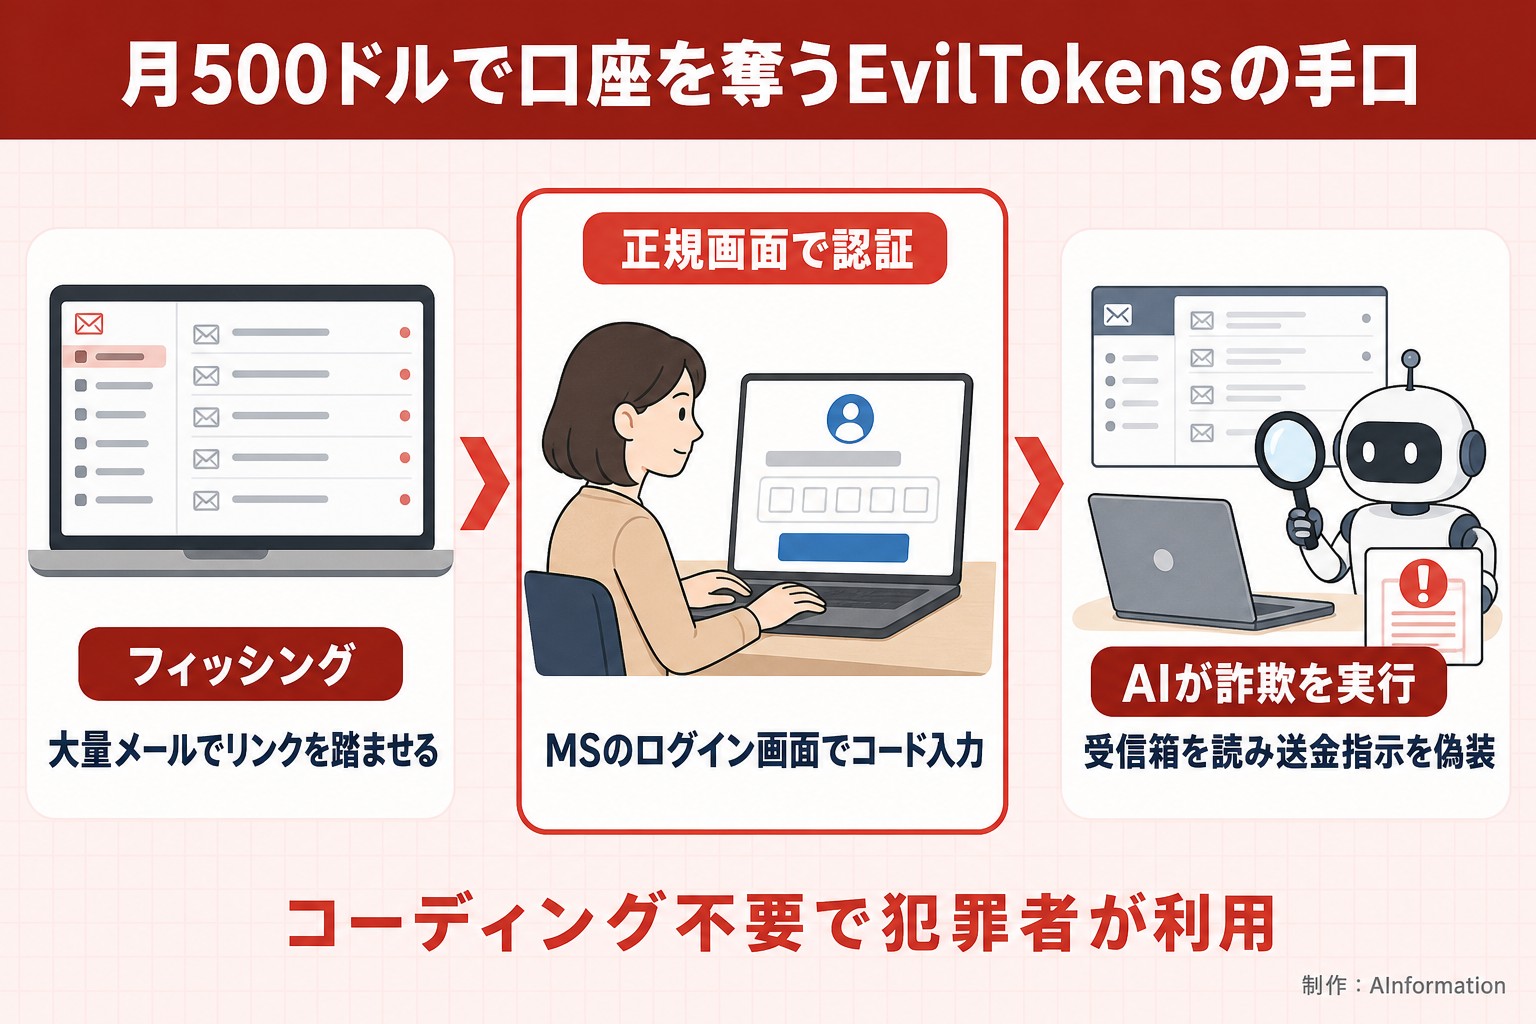
デバイスコード認証を悪用 Microsoftの正規画面で口座を奪った
アカウントの乗っ取りにはデバイスコード認証が使われた。テレビやIoT機器などキーボードのない端末向けに設計されたMicrosoftの正規の認証方式だ。端末に表示されたコードを別のブラウザで入力することで認証が完了する仕組みになっている。
EvilTokensはまず大量のフィッシングメールを送る。リンクを開いた相手には自動化スクリプトがMicrosoftの認証プロバイダ(Entra)と通信してデバイスコードを生成する。被害者にはMicrosoftの正規ログイン画面が表示され、そのコードの入力を求められる。本物のMicrosoft画面なので偽サイトだと気づきにくい。バックエンドはNode.jsで構築されており購入者にプログラミングの知識は要らなかった。
EvilTokensは止まったが同じ手口は残る
今回の摘発でEvilTokensのインフラは停止した。だがデバイスコード認証を悪用する手口そのものは残っている。類似の攻撃手法はAIワームの研究でも指摘されてきた。別の犯罪者が同じ手口でプラットフォームを立ち上げる可能性はある。
対策の基本は心当たりのないデバイスコード入力の要求に応じないことだ。組織の管理者はEntra IDの条件付きアクセスポリシーでデバイスコードフローを無効化できる。テレビやIoT機器以外で使っていないなら止めておくのが確実だ。Microsoftアカウントを業務で使っている場合は不要な認証フローが開いたままになっていないか確認しておきたい。
- デバイスコード認証
- テレビやIoT機器などキーボードのない端末からクラウドサービスにログインするための認証方式。別の端末のブラウザでコードを入力して認証する
- フィッシング
- 信頼できる組織を装ったメールやウェブサイトでログイン情報や個人情報をだまし取る手法。スピアフィッシングは特定の個人を狙う
EvilTokensの特徴はAIが受信箱を分析して詐欺戦略まで提案した点だ。従来のフィッシングは「いかにクリックさせるか」が勝負だったが口座を奪った後の送金詐欺までAIが自動化した。技術力のない人間がサブスクリプション形式で使えるため犯罪の敷居を下げている。Microsoftアカウントを業務で使う組織はデバイスコードフローの設定を見直しておきたい。テレビなどの入力制限端末を使わないなら無効化するのが確実だ。
この記事の出典
補助資料
- [1]Ars Technicaこの記事の元にした報道
出典の最終確認日:2026年9月23日