AIブラウザ7種中4種で攻撃経路 ワシントン大が同一オリジンポリシーを検証
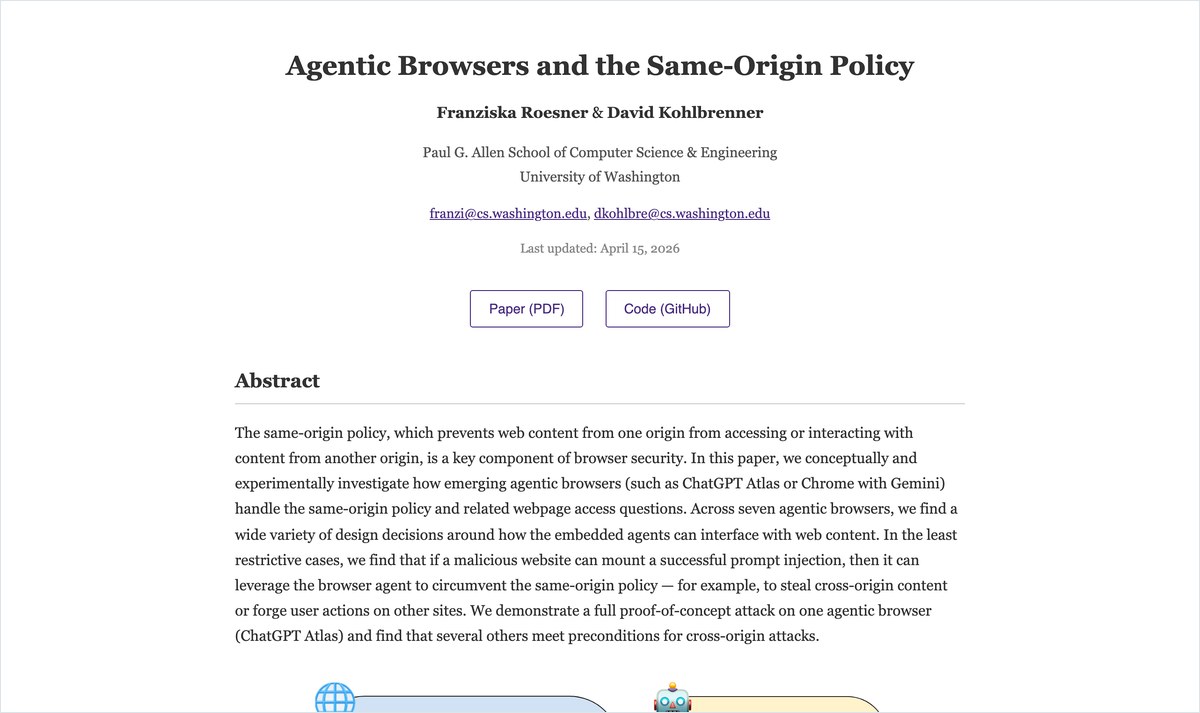
米ワシントン大学の研究チームは、AIブラウザと拡張機能の7種のうち4種で、別サイトの情報を盗める経路を見つけた。論文「Agentic Browsers and the Same-Origin Policy」は4月に出たもので、ブラウザの基本の守りである同一オリジンポリシーをAIが越えてしまうかを調べている。
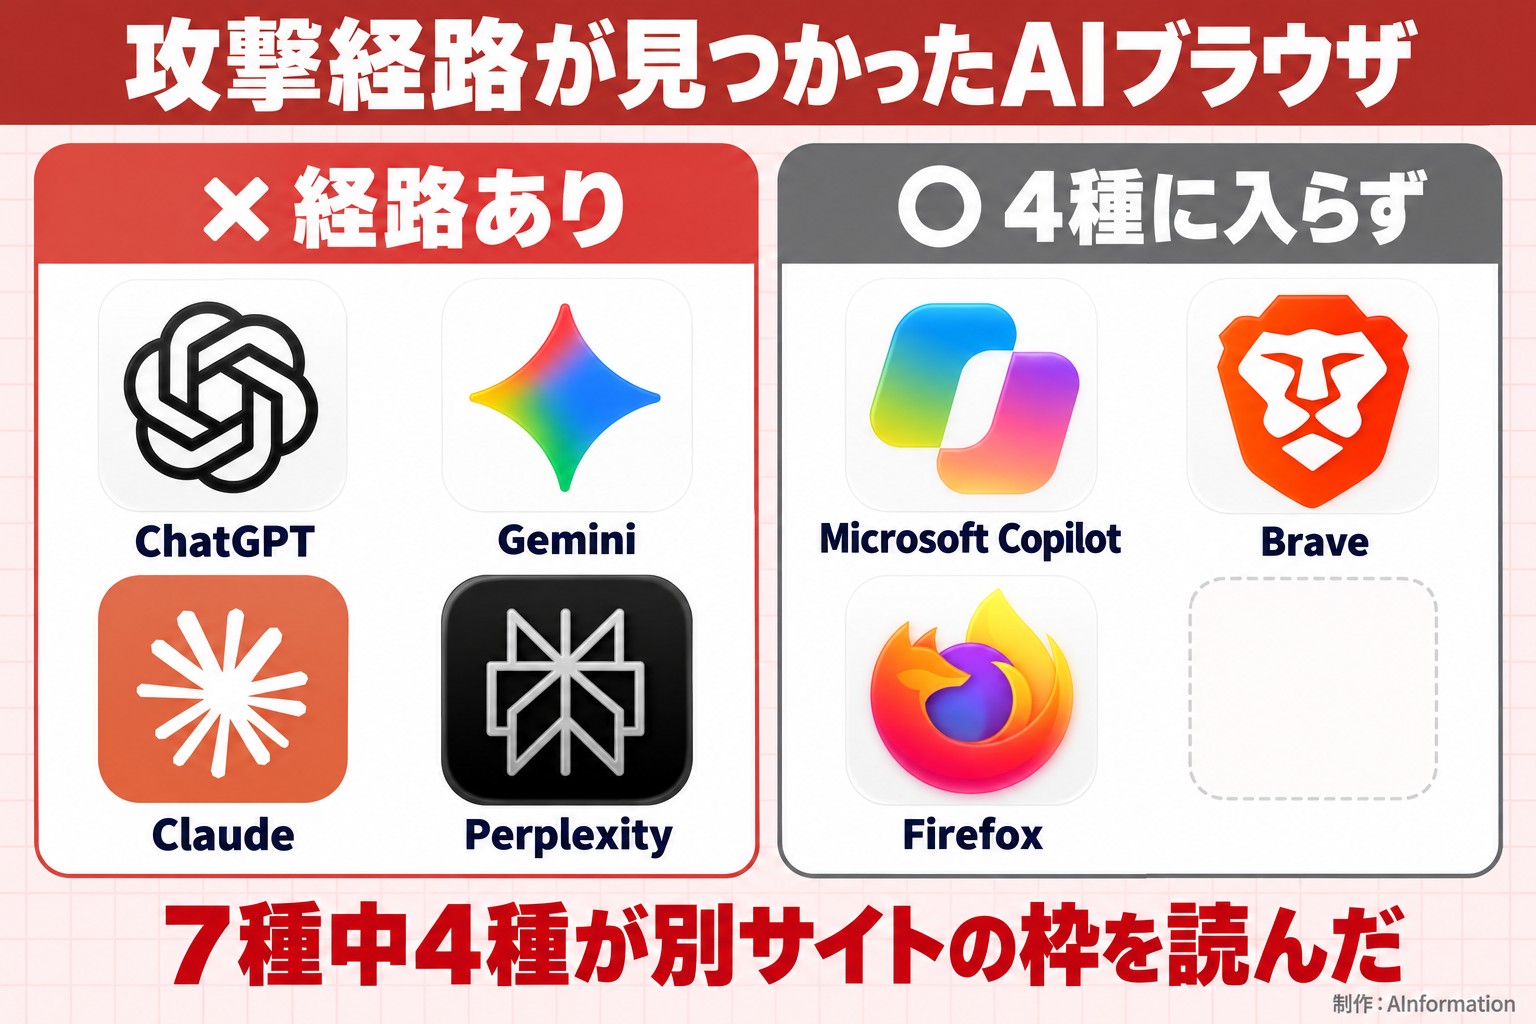
経路が見つかったのはChatGPT Atlas(エージェントモード)・Chrome with Gemini・Claude for Chrome・Perplexity Cometの4種だ。どれも広告などとしてページに埋め込まれた別サイトの枠(iframe)の中身まで読んでいた。ブラウザは本来この枠の内と外を分けて守るが、AIエージェントはその壁を越えて両方を見てしまう。
- 4月ワシントン大学の研究チームが論文を発表
- 8月ChatGPT Atlasの提供が終了
Claude for ChromeとAtlasは伏せ字のパスワードまで読めた
7種の結果を並べると、守りの強さははっきり分かれた。とくに危ないのは、画面では伏せ字になっているパスワード欄の中身を裏側のデータ(DOM)から直接読めた2種だ。
| ブラウザ | 攻撃経路 | 目立った点 |
|---|---|---|
| ChatGPT Atlas(エージェントモード) | あり | 伏せ字のパスワードを読めた。実際にデータを盗む実験が成功 |
| Claude for Chrome | あり | 伏せ字のパスワードを読めた。別サイトの枠にもJavaScriptを注入できる |
| Chrome with Gemini | あり | 別サイトの枠の中身まで読んでいた |
| Perplexity Comet | あり | 別サイトの枠の中身まで読んでいた |
| Edge with CoPilot | 4種に入らず | 経路が見つかった4種には入っていない |
| Brave Leo AI | 4種に入らず | 経路が見つかった4種には入っていない |
| Firefox AI Mode | 4種に入らず | リスクがいちばん低い。そのぶん使える機能も少ない |
Claude for Chromeは拡張機能として動くため、別サイトの枠の中も含めて好きなプログラムを動かせる強い権限を持っていた。便利さと危なさが同じ権限から来ている形だ。
研究チームが示した攻撃は3通り
1つ目は、別サイトの情報をAIに読ませて攻撃者のサイトへ送らせる手口だ。研究チームはChatGPT Atlasで実際にデータを盗み出せた。2つ目は、盗むのではなく別サイトで本人になりすまし、フォームの送信や投稿をさせる手口になる。
3つ目はAIの記憶に偽の情報を混ぜる手口だ。偽の銀行サイトの連絡先がいったん履歴に入ると、あとで銀行の電話番号を聞いたときに偽の番号を答えてしまう恐れがある。その場で偽サイトと見抜けていても防げない点がやっかいだ。
ネットバンキングと社内メールを開いたまま任せるのが危ない
いちばん影響を受けるのは、ログインしたままのタブが多い人だ。AIブラウザは人間に近い権限で動くので、悪意あるページに隠れた指示(プロンプトインジェクション)を読むと、開いている別サイトの情報まで持ち出せてしまう。
会社で言えば、社内のメールや経費の画面を開いたまま「このページを要約して」と頼むだけで条件がそろう。調べもの用と社内システム用でブラウザを分けるのが、今すぐできる手当てになる。
各社の受け止めも分かれた。Google・Microsoft・Braveは丁寧に返答したが、AnthropicとFirefoxは返答がなかった。PerplexityとOpenAIは報告書の受け取りを断っている。対策が済んだかどうかは、元記事には書かれていない。
ChatGPT Atlasは8月に終了 残る3種は設定とタブで守る
実験で盗み出しに成功したChatGPT Atlasは、8月に提供を終えている。いま使えないので、編集部が同じ条件で確かめることもできない。残るChrome with Gemini・Claude for Chrome・Perplexity Cometを使う人は、次の点を見直しておきたい。
- AIに作業を頼む前に、ネットバンキングや社内システムのタブを閉じる
- 知らないサイトや広告の多いページでは、AIに要約や操作を頼まない
- AIが答えた電話番号や振込先は、公式サイトで自分で照らし合わせる
- 機能より安全を取るなら、リスクがいちばん低かったFirefox AI Modeを選ぶ
今回の論文は「どのAIブラウザが賢いか」ではなく「どこまで見せてよいか」を問うている。各社が返答と修正をどう出すかで、仕事で使える製品の顔ぶれが変わりそうだ。
- 同一オリジンポリシー
- あるサイトのページが別のサイトの中身を読んだり操作したりできないようにする、ブラウザの基本の守り。銀行のタブを他のサイトから守る壁になる
- プロンプトインジェクション
- Webページに隠した文字でAIに不正な指示を渡す攻撃。AIが読み込んだ文章を自分への指示と取り違えることを突く
導入の相談で多いのは「どのAIブラウザが便利か」だが、この論文を見ると先に決めるべきは「どのタブを開いたままAIに触らせるか」だ。情報システム部門がAIブラウザを許可するなら、経費精算や顧客管理の画面とは別のブラウザで使う決まりを1行入れておきたい。報告書の受け取りを断った会社や返答しなかった会社がある点も、製品を選ぶときの材料になるとみている。機能の差より、こうした窓口の差のほうが長く効いてきそうだ。
- Claude for Chromeは仕事で使っても大丈夫?
- ワシントン大学の検証では、Claude for Chromeは伏せ字のパスワード欄を読めたうえ、別サイトの枠の中にもプログラムを注入できる強い権限を持っていた。使うならネットバンキングや社内システムのタブを閉じてから頼むのが安全だ。研究チームが結果を伝えたあと、Anthropicからは返答がなかったと報じられている。
- いちばん安全だったAIブラウザはどれ?
- 調べた7種のうち、リスクがいちばん低かったのはFirefox AI Modeだ。ただし使える機能も少ないとされている。Edge with CoPilotとBrave Leo AIも、攻撃経路が見つかった4種には入っていない。機能の多さと守りの強さは反対向きになりやすい。
- ChatGPT Atlasは今も使える?
- ChatGPT Atlasは8月に提供を終えている。今回の研究で、実際にデータを盗み出す実験が成功したのはこのAtlas(エージェントモード)だった。研究チームが報告書を送ろうとしたが、OpenAIは受け取りを断ったという。
この記事の出典
補助資料
- [1]ITmedia AI+この記事の元にした報道
出典の最終確認日:2026年10月20日