| 日本で影響を公表 | 60組織以上 |
|---|---|
| 影響したワークスペース | 1%未満 |
Notion AIのチャット記録が流出したおそれのある件で、Notionが日本の利用者へのお知らせを出しました。セキュリティ速報の冒頭で「心よりお詫び申し上げます」と謝っています。
Notionが日本の利用者に謝罪 連絡は11月12日に終えた
セキュリティ速報の頭に「日本のお客様へのお知らせ」が載りました。外部の委託先で起きた事故でも、データを守るのはNotionの責任だと書いています。
日本の利用者への連絡は11月10日に始まり、日本時間の11月12日に終わっています。連絡が届いていなければ、そのワークスペースに影響は見つかっていません。いまの時点で対応は要らないとしています。
- 流出のおそれ:利用状況を分析する「インサイト」に使われたチャット記録
- 原因:AIの処理を任せていたFireworks AIへの不正アクセス
- 影響の範囲:Notionのワークスペースの1%未満
ITmedia AI+の取材には、CISO(最高情報セキュリティ責任者)のデイビッド・ツァオ氏が答えました。同誌が確かめた範囲では、17日までにキリンホールディングスやピクシブなど60以上の組織が影響を公表したと報じています。
- 11/2Fireworks AIが不正アクセスをNotionに通知
- 11/10日本の利用者への連絡を始めた
- 11/12日本の利用者への連絡を終えた
補償の記載は公式に0回 個別の契約として答えなかった
補償について、Notionの公式ページ2本は何も書いていません。AInformationが11月19日に両ページの本文を数えると、「補償」「賠償」「返金」の語はどれも0回でした。
ITmedia AI+の取材でも、補償は影響を受けた客と今後の対応を協議している段階でした。詳しい内容は「個別の契約に関わる」として答えを控えたと報じています。公式ページと報道で分かることを並べると次のとおりです。
| 項目 | Notionの公式ページ | ITmedia AI+の取材 |
|---|---|---|
| 謝罪 | 「心よりお詫び申し上げます」 | 「心よりおわび申し上げる」 |
| 日本の利用者への連絡 | 11月10日に始め、12日に終えた | 10日に始め、12日に完了 |
| 補償 | 記載なし | 客と協議中。中身は答えず |
| 日本で影響を受けた組織の数 | 記載なし | 60以上(17日まで・同誌が確認) |
| 再発を防ぐ手 | 重要な委託先を監査する | 監査中。委託先の集約も進める |
日本で何社が影響を受けたかも、公式には出ていません。数が分かるのは報道が数えた分だけです。11月19日に開いても、セキュリティ速報の更新一覧の最新は11月13日のままでした。
通知は「David from Notion」から 偽のメールに注意
影響を受けた客への通知は、CISOのツァオ氏の名前でメールで届きます。セキュリティ速報は、送信者名と件名を次のように示しています。
- 送信者名:David from Notion
- 件名:Important security noticeで始まる英語の文
ヘルプセンターは、流出した名前やメールアドレスが標的型のフィッシングに使われるおそれがあると注意しています。この件に触れて認証情報を求めるメールには、十分気をつけるよう呼びかけています。
本物の通知か迷ったら、メールのリンクは押さずにNotionを直接開くと安心です。オーナーはブラウザでNotionを開き、サイドバー下の「?」から「セキュリティインシデントレビュー」へ進みます。
影響を受けたデータは、ここからCSVで取り出せる仕組みです。組織オーナーは、オーナーでなくても中を見られる担当者の役割を作れます。
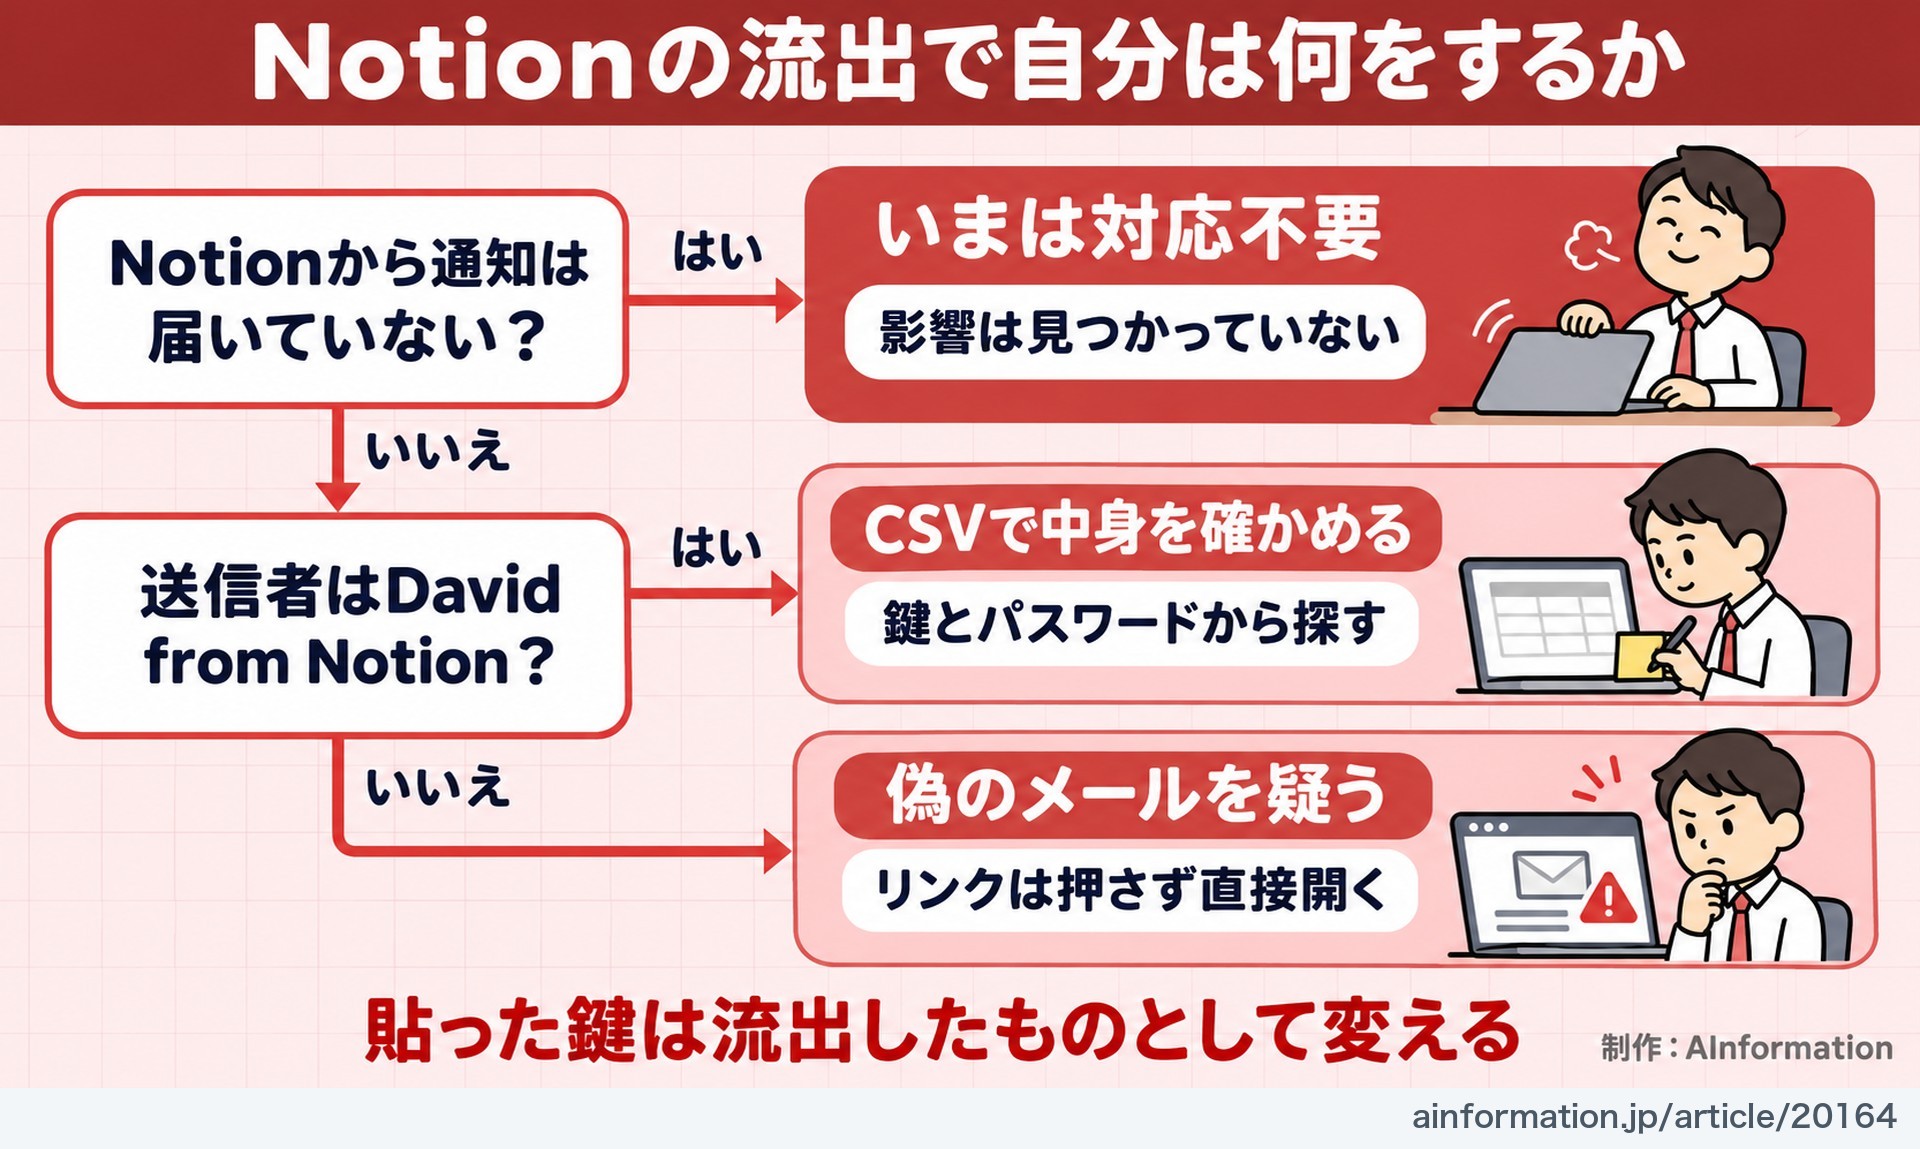
- 通知が来ていないなら、いまの対応は要らない
- 通知が来たらCSVを落とし、APIキーとパスワードから探す
- チャットに貼った認証情報は、変えるか出し直す
- この件を名乗って認証情報を求めるメールは疑う
Notion AIのインサイトは停止中 委託先は監査に入る
Notionは、Fireworks AIをサブプロセッサー(再委託先)の一覧から外しました。インサイトの機能と、Fireworks AI経由のオープンウェイトモデルの提供も止めています。ほかの機能への影響は見つかっていないそうです。
Fireworks AIは、データを残さない約束をNotionと契約で結んでいました。それでも調べると、Notionが使っていた接続先にデータが残っていました。今後は推論やデータ処理を任せる重要な委託先を監査するとしています。
ヘルプセンターは、認証情報を専用のシークレット管理ツールに置くよう勧めています。ITmedia AI+の取材では、委託先をできる範囲で絞る方針も示しました。
- サブプロセッサー
- サービスの会社が客のデータの処理を任せる外部の会社。再委託先とも呼ぶ。Notionは今回Fireworks AIをこの一覧から外した
※記事の事実とは分けて、筆者の考えを書いています。
分析・考察通知が来た会社でまず止まるのは、CSVを誰が開くかです。社員が貼った鍵や取引先の名前が混ざることがあるので、オーナー1人に任せると確認が終わりません。
補償の話が個別の契約に回ったので、法務と情報システム部門が同じ表を見て進めることになりそうです。委託先の監査の結果が出るまでは、Notion AIに鍵や個人の情報を貼らない決まりを先に配っておきたいところです。
- Notionの情報漏洩は補償される?
- 補償があるかどうかは11月19日の時点で公表されていません。Notionの公式ページ2本に補償の記載は無く、ITmedia AI+の取材では影響を受けた客と協議していると答えています。中身は「個別の契約に関わる」として明かしていません。契約している会社は、Notionの営業担当かサポートに直接聞くのが早いです。
- Notionから届いた通知メールは本物?見分け方は
- 本物の通知は送信者名が「David from Notion」のメールです。件名は英語で「Important security notice」から始まります。迷ったときはメールのリンクを押さずに、Notionを直接開いて確かめると安心です。オーナーはサイドバー下の「?」から「セキュリティインシデントレビュー」へ進むと、影響を受けたデータを確認できます。
- Notion AIはいまも使える?止まった機能は
- 止まっているのは、AIの利用状況を見る「インサイト」とFireworks AI経由のオープンウェイトモデルの2つです。Notionは、ほかの機能への影響は見つかっていないと説明しています。Fireworks AIは再委託先の一覧から外され、そのシステムにあったNotionのデータもNotionが消しています。
- 日本では何社がNotionの流出の影響を受けた?
- Notionは日本の社数を公表していません。ITmedia AI+が確かめた範囲では、11月17日までにキリンホールディングスやピクシブなど60以上の組織が影響を公表しています。全体の規模について、Notionはワークスペースの1%未満とだけ説明しています。
【この記事の出典】
- ITmedia AI+(この記事の元にした報道)補助資料・2026年11月19日に確認