| Codexで見つけるまで | 1時間 |
|---|---|
| CVSS 4.0の深刻度 | 9.2点 |
Javaの実行環境「OpenJDK」に、深刻度の高い穴「Java4Shell」(CVE-2026-114938)が見つかりました。見つけたのはセキュリティ企業のCalifで、OpenAIの「Codex」を使っています。
CalifがCodexで1時間で発見 AIの代金は200ドル未満だ
Califの研究者は、Codexを使って1時間でこの穴にたどり着いています。調べさせたのは、Javaの中でも複雑な処理を受け持つ部分です。
初めは悪用できない候補ばかりでしたが、指示を重ねるうちにBase64の処理の不具合が出てきました。指示を出し続けた時間は約20分だったそうです。
- 穴を見つけるまで:1時間
- 最初の攻撃コードができるまで:さらに2時間
- AIのトークン代:合計200ドル未満(11月17日の欧州中央銀行の参照値の1ドル159.3円で、3万1,860円未満)
攻撃の手順の後半は、研究者が用意した作戦に沿ってほぼAIが自分で組みました。Califは人とAIが組む今の形を「ケンタウロスハッカー」と呼んでいます。
- 11/17CalifがJava4Shellを公表
- 11/17OpenJDKが告知しOracleが修正を公開
- 11/18Temurinの最新の正式版は10月22日の公開のまま
Jiraなど6製品は認証なしで攻撃が通った 対象は17.0.6以降の未修正版
穴があるのは、Base64という形式の文字を元のデータへ戻す処理です。Base64はログインの認証やファイルのアップロード、通信のやりとりで広く使われる方式です。
OpenJDKには処理を速めるため、CPUの専用の命令を使う手書きのコードが入っています。そこに不具合があり、細工した文字で配列の外のメモリまで書き換わります。Califは次の製品を既定の設定のまま遠隔で操れると示しました。
- 認証なしで実行できた:Keycloak・Jira・Confluence・Artifactory・Jenkins・PingFederate
- ログイン後に実行できた:Kafka・Solr・Elasticsearch・Gerrit・Spinnaker
深刻度はCVSS 4.0で10点中9.2点の「Critical」です。メモリの中身を読み出すこともでき、個人情報や秘密鍵が漏れるおそれがあります。
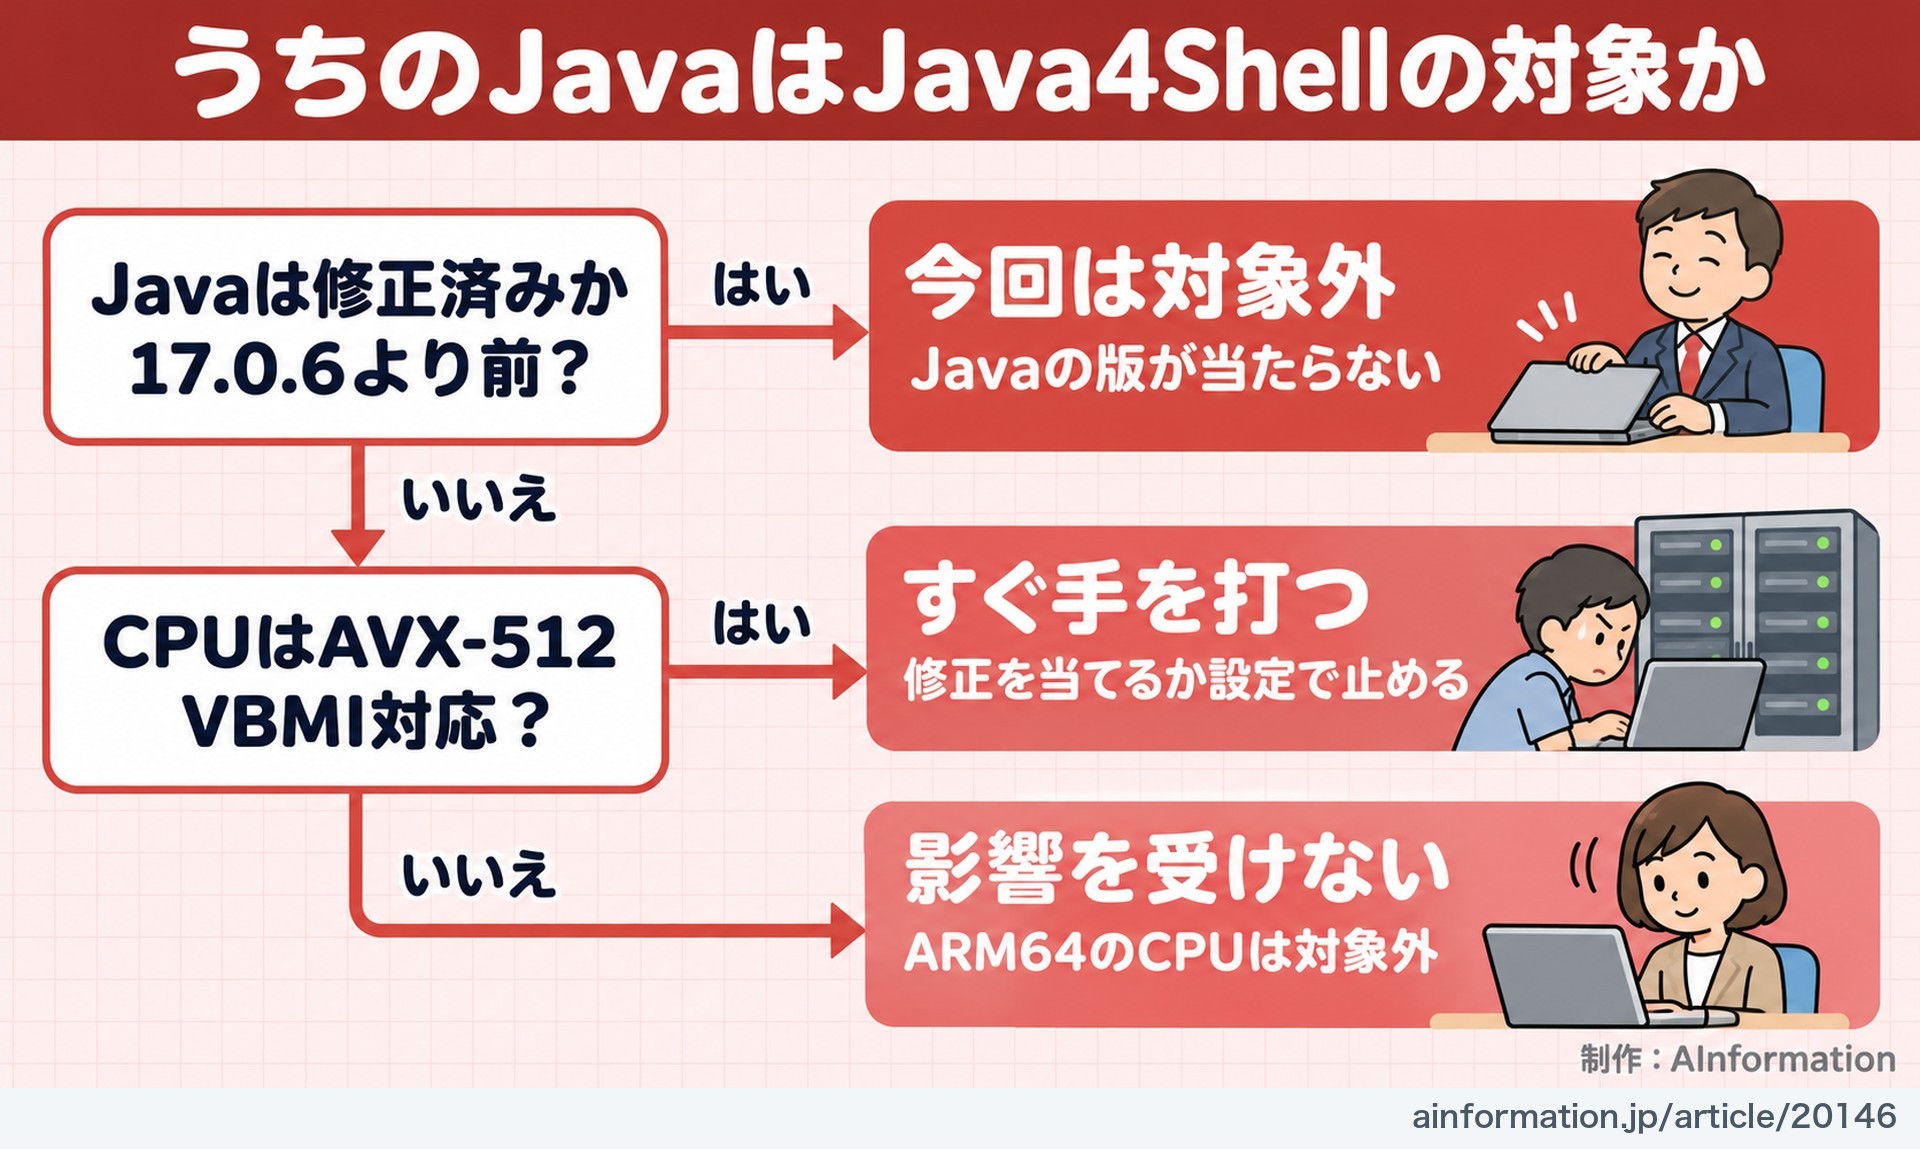
影響を受けるのは、次の2つがそろうときです。
- Java:OpenJDK 17.0.6以降で、修正を当てていない版
- CPU:AVX-512 VBMIに対応したx86-64(AMDならZen 4以降のEPYCとRyzen)
- 対象外:ARM64のCPU
Amazon CorrettoやEclipse Temurin、Oracle Java SEも入ります。どれもOpenJDK由来の配布物です。OpenJDKの告知は、21.0.13.0.3や17.0.21.0.3以前を影響ありとしました。
編集部のMacで検証コードを試した 対策の1つは起動しない
AInformationが11月18日21時台に編集部のMacで試すと、ARMでは穴が再現しませんでした。使ったのはApple M6を積んだMacと、Eclipse TemurinのJava 21.0.13のARM版です。
Califが公開した検証コードをそのまま流すと、結果は「NOT REPRODUCED」でした。配列の外で書き換わったバイトは0で、ARMは対象外という説明のとおりです。続けて、Califが案内する2つの対策の設定を付けて起動しました。
- 「-XX:-UseBASE64Intrinsics」:普段どおり起動し、検証コードも動いた
- 「-XX:UseAVX=2」:「Unrecognized VM option」と出て、起動に失敗した
Califも、この設定はx86-64の機械にだけ付けるよう注意しています。ARMのJavaは設定を読めず、起動に失敗するためです。
同じ時間にTemurinの配布元のAPIで正式版を見ると、17・21・25の最新はどれも10月22日の公開でした。11月17日の修正より後の版は、まだ並んでいません。
編集部のMacで試した結果
| 試したこと | 結果 |
|---|---|
| Califの検証コードをそのまま流す | NOT REPRODUCED(書き換わり0バイト) |
| -XX:-UseBASE64Intrinsicsを付ける | 起動して検証コードも動いた |
| -XX:UseAVX=2を付ける | Unrecognized VM optionで起動しない |
社内のJiraとJenkinsを洗い出す 更新できないなら設定で止める
まずは社内でJavaの製品が動いているサーバーを洗い出すところからです。情報システム部門の台帳だけで終わらせないほうが安全です。
- Oracle Java SEは11月17日に出た修正パッチを当てる
- Linuxなら/proc/cpuinfoの印にavx512vbmiなど4つがそろうかを見る
- 直った版が出ていない配布物は、起動に「-XX:-UseBASE64Intrinsics」を付ける
- 「-XX:UseAVX=2」はx86-64の機械にだけ付ける
Califは製品ごとの攻撃の手順を、みんなが更新を終えるまで出さないとしています。公開はあとになると書いているので、それまでに更新を済ませておきたいところです。
- Base64
- 画像などのデータを文字だけで表す方式。ログインの認証やファイルのアップロード、通信のやりとりで使われている
- AVX-512 VBMI
- x86-64のCPUの一部が持つ拡張命令。OpenJDKはこれで多くのバイトを一度に扱い、Base64の処理を速めている
※記事の事実とは分けて、筆者の考えを書いています。
分析・考察会社として重く見たいのは、重大な穴が1時間とAIの代金200ドル未満で見つかった点です。同じ道具は攻める側も使えるので、公表から悪用までの間は短くなるとみています。
情報システム部門は、Javaで動く製品の一覧にサーバーのCPUの種類も書き添えておきたいところです。今回のようにCPUで当たり外れが分かれる穴なら、どの機械に設定を配るかをすぐ決められます。
- Java4ShellはMacやARMのサーバーにも影響する?
- ARM64のCPUは影響を受けません。穴があるのは、AVX-512 VBMIに対応したx86-64のCPU向けの高速化の処理だからです。AInformationが11月18日にApple M6のMacでTemurinのJava 21.0.13を使ってCalifの検証コードを流すと、結果はNOT REPRODUCEDでした。ただしARMで対策の設定の「-XX:UseAVX=2」を付けると、Javaが起動しなくなります。
- Java4Shellの直った版がまだ無いときはどうする?
- 起動の設定に「-XX:-UseBASE64Intrinsics」を付けて、Base64の高速化の処理を切るのがCalifの案内です。x86-64の機械なら「-XX:UseAVX=2」でAVX-512を切る方法もあります。11月18日21時台にTemurinの配布元で正式版を見ると、最新は10月22日の公開でした。直った版が出るまでは、この設定でしのぐことになります。
- Java4Shellで狙われる製品はどれ?
- Califは既定の設定のまま認証なしでコードを実行できた製品として、6つを挙げています。Keycloak・Atlassian Jira・Atlassian Confluence・JFrog Artifactory・Jenkins・PingFederateです。ログインした後なら、Apache Kafka・Apache Solr・Elasticsearch・Gerrit・Spinnakerでも実行できました。Califはこの一覧がすべてではないとしています。
【この記事の出典】
- GIGAZINE(この記事の元にした報道)補助資料・2026年11月18日に確認