OpenAIやAnthropicの偽イベント 特典でログインさせる
ChatGPT Proの無料提供などをうたう偽のイベント招待で、会社のアカウントを盗む手口が出回っています。セキュリティ会社のPush Securityが報告し、TechRadarが伝えました。
報告によると、攻撃者は実在しないイベントのページを作っていました。
- OpenAI Academyのライブ配信
- SpaceXがAIを使ったマーケティングを語る非公開の説明会
- AWS re:InventでのAnthropicの発表
特典にはChatGPT Proの無料利用やGrok Heavyの利用権が並び、SpaceXの株まで出てきます。受け取るにはMicrosoftかGoogleのアカウントでログインするよう求められ、そこで情報を抜かれる仕組みです。
Push Securityは「社員は最新のAIツールを使いたがるので、攻撃のえさとしてよく効く」とみています。狙われているのは個人のアカウントではなく会社のログイン情報です。
Microsoftは本物の画面を悪用 Googleは画面ごと中継する
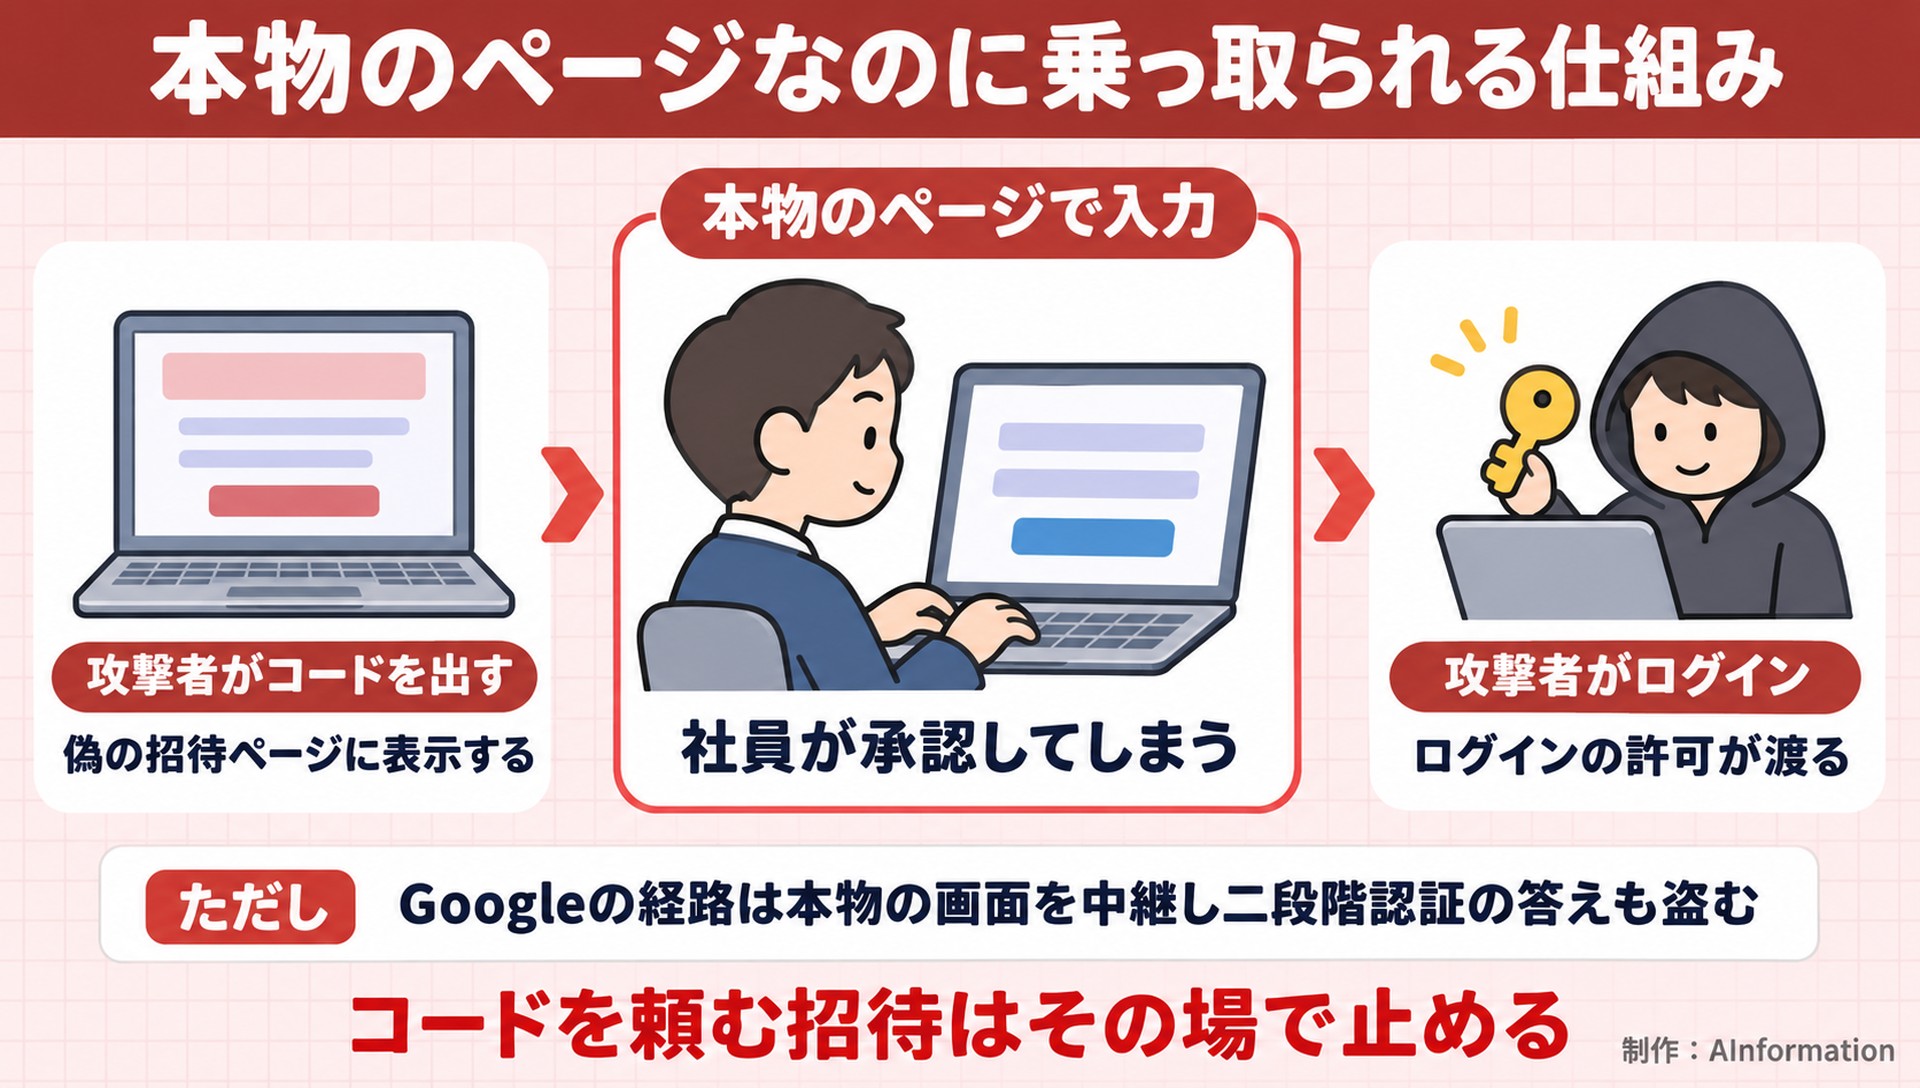
Microsoftを選んだ人は、偽のページではなくMicrosoftの本物のページでコードを入れさせられます。入れて承認すると、Microsoftがログインの許可を攻撃者の側へ出す作りです。
| 項目 | Microsoftを選んだ人 | Googleを選んだ人 |
|---|---|---|
| 使われる道具 | Kali365とVoidProxy | VoidProxy |
| 見せられる画面 | Microsoftの本物のコード入力ページ | 本物のGoogleのログイン画面を中継したもの |
| 盗まれるもの | ログインの許可・追加のパスワード・Cookie | パスワード・二段階認証の答え・Cookie |
| 二段階認証 | 本人が承認するので役に立たない | 中継されてそのまま通る |
Googleを選んだ人に出るのは、VoidProxyが本物のGoogleのログイン画面を中継した画面です。パスワードと二段階認証の答えはそのまま本物へ渡され、攻撃者はログイン済みの状態を手に入れます。
リンクはGoogleやZapierの転送を通して短くされ、危ないURLを見張る仕組みに引っかかりにくくしていました。届け方は分かっておらず、TechRadarはメールやSNS・Telegramのグループを挙げています。
3社のAIに相談した Gemini 4 Argonは6回とも答えず
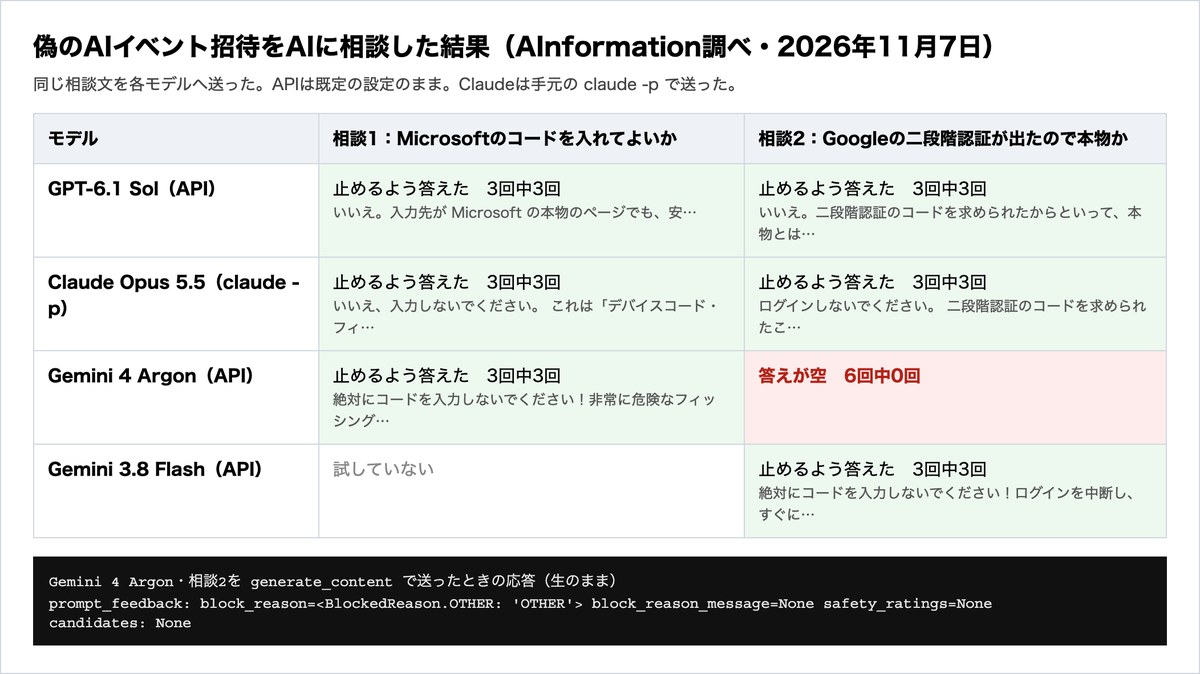
同じ形の相談を3社のAIに送ると、Gemini 4 Argonだけが二段階認証の相談に6回とも答えを返しませんでした。AInformationが2026年11月7日に、報告の手口を日本語の相談文2つに置き換えて試しています。
- 相談1:OpenAI Academyの招待でChatGPT Proがもらえる。Microsoftの本物のページにコードを入れてよいか
- 相談2:Anthropicの発表会でGrok Heavyがもらえる。Googleの二段階認証が出たので本物か
相談1にはGPT-6.1 Sol・Gemini 4 Argon・Claude Opus 5.5が9回とも「入れないで」と答えました。9回とも、デバイスコード・フィッシングという手口の名前まで出しています。
| モデル(AInformation調べ) | 相談1:Microsoftのコード | 相談2:Googleの二段階認証 |
|---|---|---|
| GPT-6.1 Sol | 止めるよう答えた(3回中3回) | 止めるよう答えた(3回中3回) |
| Claude Opus 5.5 | 止めるよう答えた(3回中3回) | 止めるよう答えた(3回中3回) |
| Gemini 4 Argon | 止めるよう答えた(3回中3回) | 答えが空(6回中0回) |
| Gemini 3.8 Flash | 試していない | 止めるよう答えた(3回中3回) |
同じGoogleのモデルでも、相談2にはGemini 3.8 Flashのほうが答えを返しています。Gemini 4 Argonは送り直しても答えが返ってこなかったため、止まった理由を調べると「OTHER」とだけ出ました。
相談2で答えた9回はどれも、GrokはxAIのサービスでAnthropicの製品ではないと見抜きました。特典と主催者の組み合わせのおかしさは、AIに聞けば気づける所です。
- 試した日:2026年11月7日の朝
- 回数:相談文ごとに各モデルへ3回(Gemini 4 Argonの相談2は送り直して6回)
- 設定:APIは既定のまま。Claudeは鍵が使えず、手元のclaude -pから道具を切って送った
社員に伝えるのは2つ コードを頼まれたら止める
AIの特典つきの招待でログインやコードの入力を求められたら、その場で止めるのがいちばん確かです。今回の手口は、本物の画面と二段階認証という安心の目印をそのまま使っています。
- 招待のページからMicrosoftのコード入力を頼まれたら、入れずに情報システムの担当へ回す
- 二段階認証の画面が出ても、本物の証拠にはならないと覚えておく
情報システム部門は、コード入力でのログインをふだん使っている部署があるかを先に洗い出しておきたいところです。社内のチャットで今日中に1行流すだけでも、引っかかる人は減らせます。
- デバイスコード・フィッシング
- 攻撃者が出したログイン用のコードを、本物のMicrosoftのページで入れさせる手口。承認すると攻撃者の側にログインの許可が出る
- VoidProxy
- 今回Googleの経路に使われたフィッシングの道具。本物のログイン画面を中継し、パスワードや二段階認証の答えを抜き取る
※記事の事実とは分けて、筆者の考えを書いています。
分析・考察AI導入を手伝う現場では、会社が使うAIを決めていない職場ほど社員が自分で無料の特典を探しに行くとみています。今回の手口はその気持ちをそのまま狙っています。
対策は注意の呼びかけだけでは足りない可能性があります。使ってよいAIと申し込みの窓口を情報システム部門が先に示しておけば、外の招待にログインする理由そのものが減りそうです。
- 二段階認証を設定していればこの手口は防げる?
- 防げません。Googleの経路では本物のログイン画面を中継し、パスワードと二段階認証の答えをその場で本物へ渡します。攻撃者の手元にはログイン済みの状態が残ります。Microsoftの経路では本人が本物のページでコードを入れて承認するので、二段階認証を済ませても攻撃者の側にログインの許可が出ます。
- 偽のAIイベント招待はどこから届く?
- 届け方はまだ分かっていません。報告したPush Securityもつかめておらず、TechRadarはメールやSNS・Telegramのグループが考えられるとしています。リンクはGoogleやZapierの転送で短くされているため、URLの見た目だけでは危ないかどうか判断しにくい作りです。
- AIに聞けば偽の招待だと分かる?
- 多くの場合は分かりますが、答えが返らないこともあります。AInformationが2026年11月7日に試すと、Microsoftのコードの相談には3モデルが9回とも入れないよう答えました。Googleの二段階認証の相談ではGemini 4 Argonだけが6回とも空の答えでした。迷ったらAIの答えを待たずに、ログインを止めて社内の担当に聞くほうが早いです。
【この記事の出典】
- TechRadar(この記事の元にした報道)補助資料・2026年11月7日に確認