- Notion AIの情報漏洩で自分が対象かを見分ける手順(連絡の有無とサイドバーの「?」)
- ワークスペースのオーナーと利用者がいま確かめる10項目のチェック表
- 漏れたのはInsights用に保存されたチャットの入出力で、AI議事録は原則として対象外という線引き
- 「データを保持しない」約束とEnterpriseのゼロデータ保持が効かなかった点
- 10月6日から11月10日までの公式の時系列
- ClaudeとChatGPTに同じ質問をして、公式に近かったのはどちらか
Notion AIのチャット記録が、委託先のFireworks AIへの不正アクセスで外に出た可能性があります。Notionは公式のヘルプで、影響はワークスペースの1%未満だと発表しました。
この記事は2026年11月12日に、NotionとFireworksの公式ページを読んで書きました。同じ日の朝には、ClaudeとChatGPTに同じ質問をして答えを見比べています。
先に結論です。Notionから連絡が無ければ、いま対応は要りません。連絡があった人は、チャットに貼ったパスワードとAPIキーを変えるのが先です。
Notion AIの情報漏洩で自分が対象かどうかの確かめ方は?連絡が無ければ対応は要らない
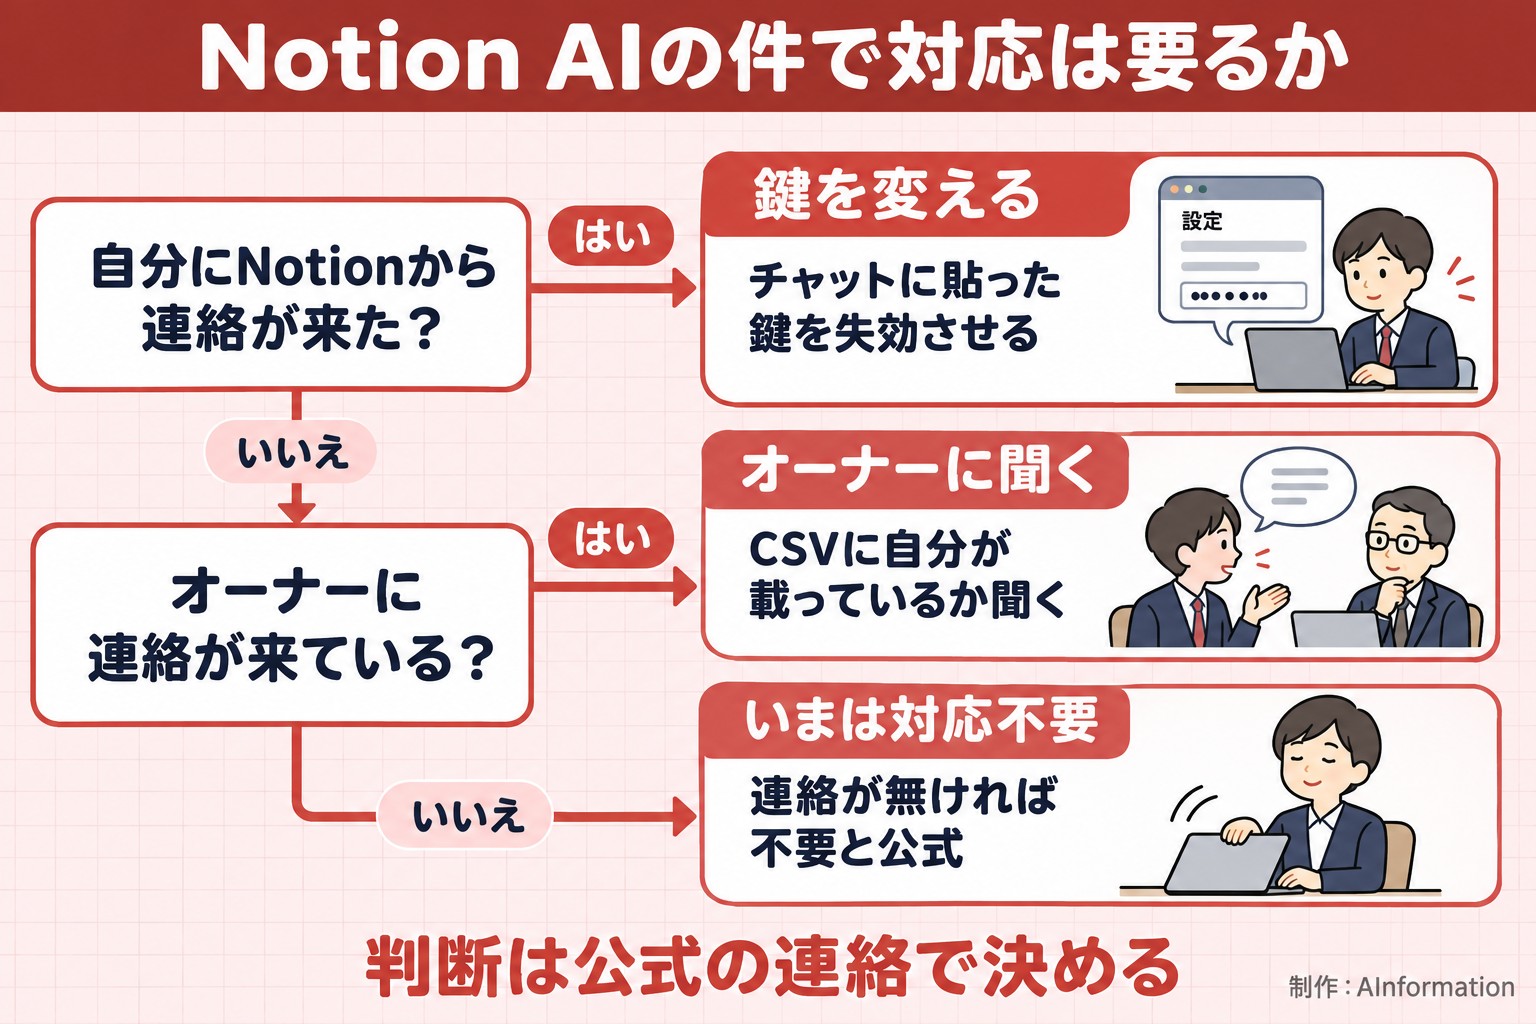
確かめ方はかんたんです。まず、自分とワークスペースのオーナーにNotionから連絡が来ているかを見ます。
公式のヘルプには、連絡が無いときの扱いが書かれています。オーナーにも本人にも連絡が無い場合は、影響を受けたとは確認されていません。その場合、現時点で対応は要りません。
Notionは11月9日に、対象の顧客へ連絡しました。ただ、連絡がメールなのかアプリの中に出るのかは公式に書かれていません。
- メールを見る:迷惑メールフォルダも含めて、Notionからの知らせを探します
- アプリを見る:Notionの画面に知らせが出ていないかを見ます
- オーナーに聞く:会社のワークスペースなら、管理している人に連絡が来たかを聞きます
自分がオーナーかどうかを先に見る
影響を受けたメンバーを確かめられるのは、ワークスペースのオーナーです。会社で使っている人の多くはメンバーなので、自分の画面では対象かどうか分かりません。
その場合は、情報システムの担当者かワークスペースを作った人に聞いてください。個人で使っているワークスペースなら自分がオーナーなので、自分で確かめられます。
対象は1%未満で、件数や人数は出ていない
公式が出している数字は「Notionワークスペースの1%未満」だけです。対象の人数やチャットの件数は書かれていません。
対象になったチャットの期間や、どのプランが対象かも公式には書かれていません。無料プランなら安全で有料なら危ない、とは今のところ言えない状態です。
Notion AIの情報漏洩でいま確かめる10項目は?オーナーと利用者で分ける
確かめることを10項目の表にしました。公式のヘルプの手順と、Notionが「流出したものとして扱う」よう勧めた範囲をもとに並べています。
Notion AIの情報漏洩でいま確かめる10項目
| 確かめること | 誰が | 当てはまったら |
|---|---|---|
| ① 自分にNotionから連絡が来たか | 全員 | 来ていなければ現時点で対応は不要 |
| ② 自分がワークスペースのオーナーか | 全員 | オーナーでなければオーナーに確認を頼む |
| ③ サイドバーの「?」に「セキュリティインシデントの確認」があるか | オーナー | 開いて影響を受けたメンバーを見る |
| ④ 影響を受けたメンバーのCSV(affected_content.csv)を落としたか | オーナー | 見られる人を絞った場所に保存する |
| ⑤ CSVに載ったメンバーへ知らせたか | オーナー | 記事の連絡文で本人へ伝える |
| ⑥ チャットにパスワードを貼ったか | 利用者 | そのサービスで変更する。使い回し先も変える |
| ⑦ チャットにAPIキーやトークンを貼ったか | 利用者 | 発行元で失効させて新しいキーに替える |
| ⑧ チャットに取引先や顧客の情報を書いたか | 利用者 | 社内の責任者へ共有して先方への連絡を決める |
| ⑨ AI議事録の中身をチャットで使ったか | 利用者 | 使っていなければ対象外。使ったなら⑥〜⑧を見る |
| ⑩ Enterpriseのゼロデータ保持を頼りにしていたか | オーナー | チャット履歴とInsightsは対象外だったと社内に伝える |
上から順に見てください。①と②で対象でないと分かれば、残りは急ぎではありません。
ただし⑥から⑧は、今回の件とは関係なく一度見直しておく価値があります。AIのチャットに鍵や顧客の情報を貼る癖は、どのツールでも同じように危ないからです。
表の「誰が」の見方
- 全員:Notion AIを使ったことがある人なら、誰でも自分で確かめられます
- オーナー:ワークスペースを管理する人だけが開ける画面や設定です
- 利用者:Notion AIのチャットを使った本人が、自分の記憶と記録で確かめます
メンバーへ知らせる文はこれをコピーする
オーナーは、CSVに載ったメンバーへ知らせる必要があります。下の文面はそのまま貼って使えます。【】の部分だけ自分の会社に合わせて直してください。
【会社名】のNotionワークスペースの管理者です。
Notion AIの委託先で起きた情報流出の件で、あなたのNotion AIのチャットが影響を受けた記録に含まれていました。
Notionは、このデータを流出したものとして扱うよう勧めています。Notion AIのチャットにパスワードやAPIキーを貼ったことがあれば、今日中に変更か失効をお願いします。
取引先や顧客の情報をチャットに書いた覚えがある場合は、【担当部署】までお知らせください。
Notionから届いた案内は【共有先】に置いています。ファイルを社外へ送ったり、社内チャットに貼ったりはしないでください。
連絡文にはCSVそのものを貼らないでください。ファイル名はaffected_content(影響を受けた内容)なので、内容そのものが入っている前提で扱うと安全です。
オーナーがCSVをダウンロードする手順は?サイドバーの「?」から開く
オーナーの手順は、公式のヘルプに書かれています。画面の表記は日本語版のヘルプに合わせました。
- Notionを開き、サイドバーの「?」を押します
- 「セキュリティインシデントの確認」を選びます
- 影響を受けたメンバーの一覧を確かめます
- CSV(affected_content.csv)をダウンロードします
「セキュリティインシデントの確認」が出てこない場合は、そのワークスペースが対象として確認されていない可能性があります。ただ、表示される条件は公式に書かれておらず、今回の調べでは分かりませんでした。
Claudeに同じことを聞くと、最新版のデスクトップから開く必要があると答えました。モバイルでは見られないとも言っています。ただ出典はまとめブログで、公式の文書では確かめられませんでした。
画面が出ないときは、パソコンのNotionを最新版にしてから開き直してくださいね。それでも出なければ、対象として確認されていない前提で①に戻ってください。
CSVの扱いで気をつけること
- 社内チャットやメールにそのまま添付しないでください
- 保存先は、見られる人を絞ったフォルダにします
- パソコンのダウンロードフォルダに置いたままにしないでください
- 確認が済んだら、社内の決まりに合わせて削除します
CSVは、漏れたかもしれない内容の写しです。オーナーの手元から新たに漏れることがないよう、扱いには気をつけてください。
メンバーが多い会社なら、CSVを見る人を1人か2人に絞ってください。見た人の名前と日付を残しておくと、あとで社内に説明しやすくなります。
Notion AIで漏れたのは何か?Insights用に残ったチャットの入出力
対象は、Notion AIのチャットでやり取りした内容です。公式は「モデルへの全ての入力とアウトプット」と書いています。
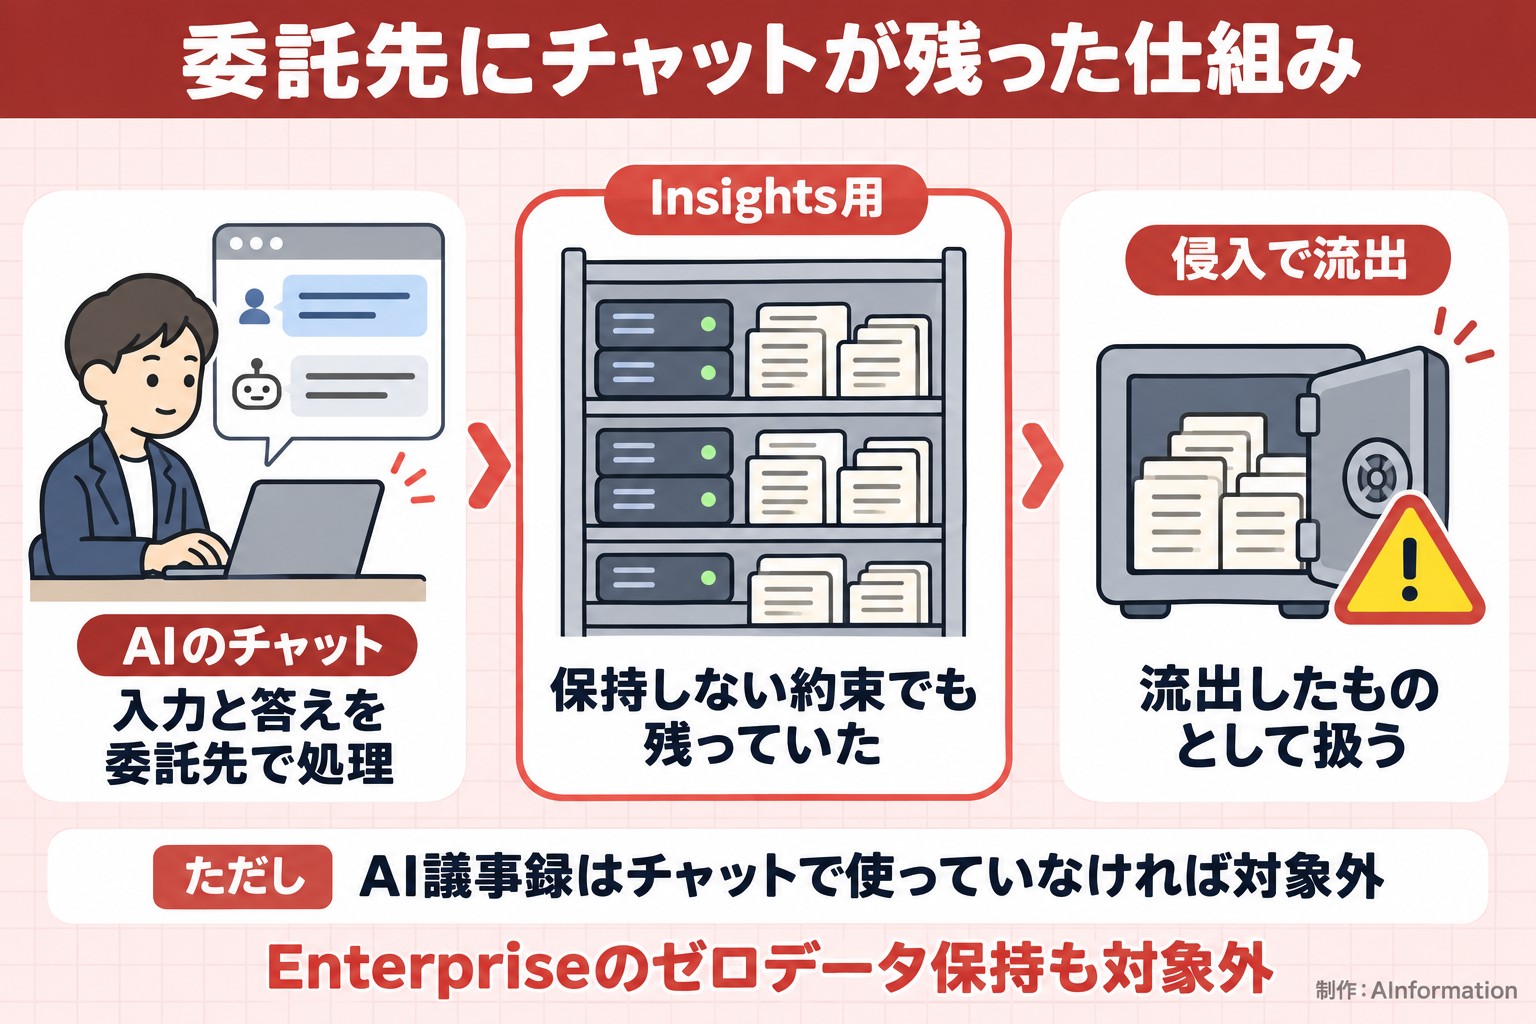
Insightsという機能のために保存されたリクエストとレスポンスが、委託先のFireworksに残っていました。そこへ不正アクセスがあった、というのが今回の流れです。
公式はこのデータについて「流出したものとして扱うことをお勧めします」と書きました。漏れたと決まったわけではないものの、漏れた前提で動いてほしいという意味です。
チャットに貼ったパスワードやAPIキーも入る
入力には、チャットに貼った文がそのまま入ります。公式は、パスワードやAPIキーも含まれる可能性があると書いています。
- 入力:チャットに打った質問や貼った文、頼んだ内容
- 出力:Notion AIが返した答えや要約、下書き
- ページの中身:チャットでページを読ませたなら、モデルに渡った分は入力に当たると考えるのが安全です
一方で、Notionのページそのものが丸ごと抜かれたとは公式のどこにも書かれていません。公式が対象としているのは、あくまでチャットの入出力です。
ふだんNotionにメモを書くだけでAIのチャットを使っていない人は、今回の対象には入りません。気にするべきは、チャットに何を入れたかです。
変える鍵はどれか?パスワードとAPIキーは貼った時点で流出扱いにする
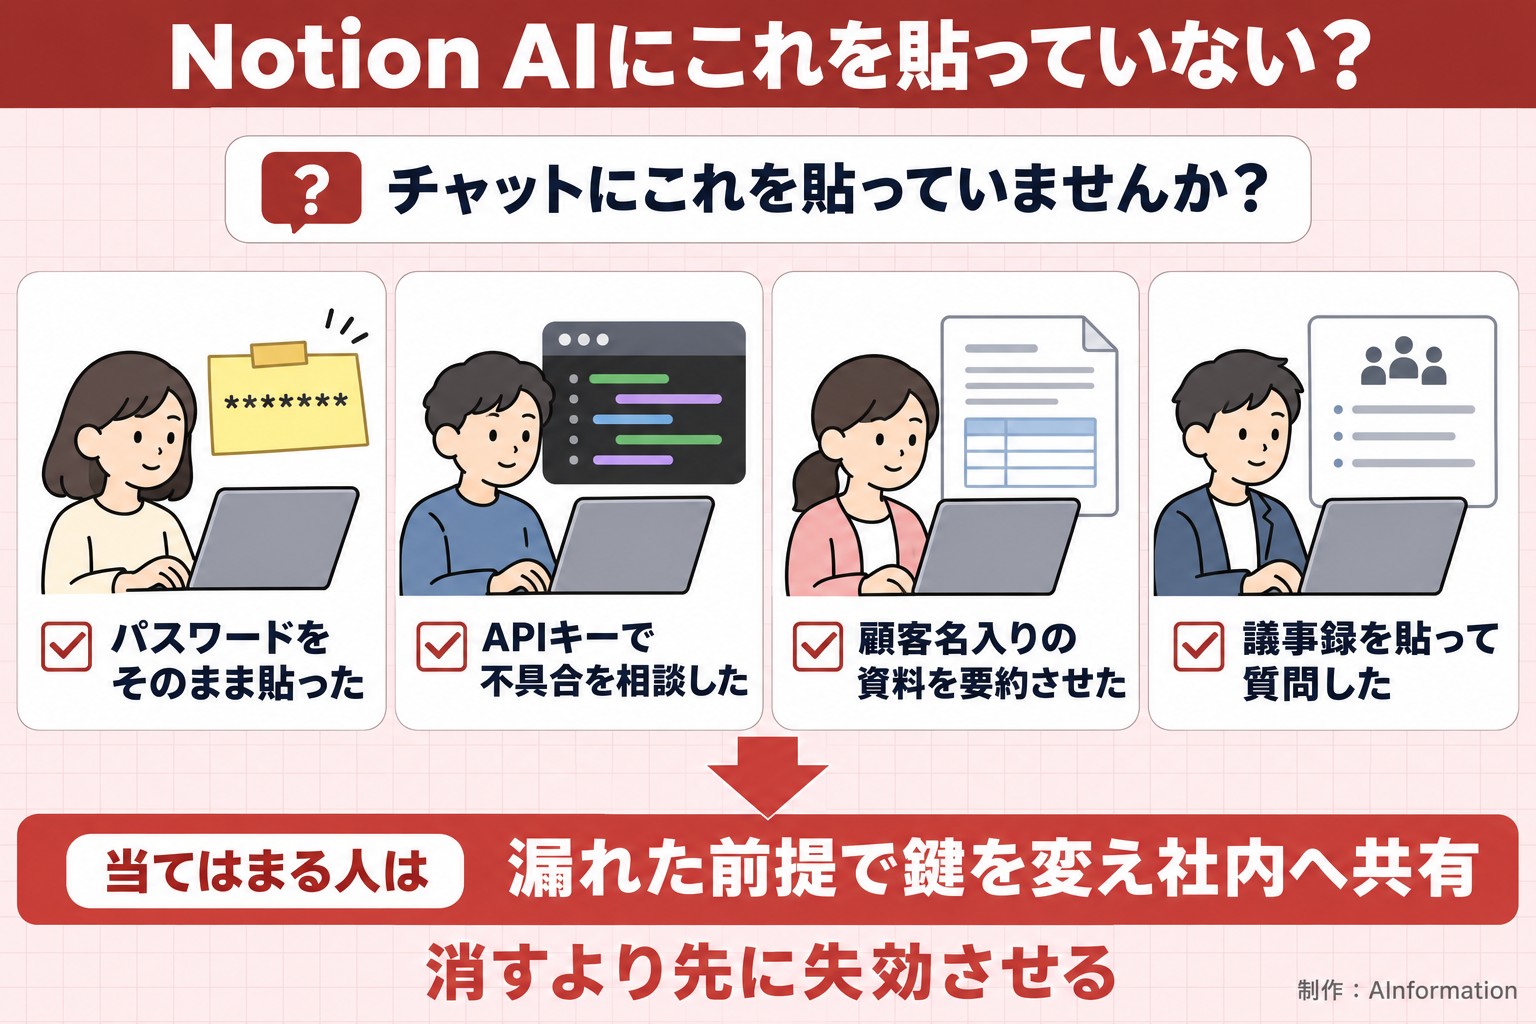
対象だった人がいちばん先にやるのは、チャットに貼った鍵を変えることです。公式が流出したものとして扱うよう勧めているので、貼った鍵はすべて変える対象です。
鍵の種類ごとの変え方
- パスワード:そのサービスで変更します。同じパスワードを使い回している所も全部変えます
- APIキー:発行元の管理画面で失効させ、新しいキーに差し替えます
- アクセストークンや秘密鍵:発行し直して、古いものを無効にします
- 取引先から預かったIDやパスワード:先方に知らせて変えてもらいます
履歴を消すより、失効させるのが先です。Notionのチャット履歴を手元で消しても、委託先に残っていた写しには手が届きません。
Notionは11月3日にFireworksの中のデータを削除したと書いています。ただ、それより前に抜かれた分は削除しても取り戻せません。だから鍵そのものを使えなくするのが確実です。
キーを変えたあとは、発行元の利用履歴も見てください。身に覚えのない呼び出しや請求が無いかが、使われたかどうかの手がかりになります。
社外の情報を書いていた場合
チャットに取引先の名前や顧客の情報を書いていたなら、急ぐのは社内への共有です。鍵と違い、書いた内容はあとから変えられません。
- 社内の責任者へ、いつ何を書いたかを伝えます
- 契約でAIツールへの入力の扱いが決まっている相手かを確かめます
- 先方へ伝えるかどうかは自分1人で決めず、社内の責任者が決めます
Notion AIのAI議事録は危ないか?チャットで使っていなければ対象外
公式によると、AI議事録の音声や文字起こしはチャットで使っていない限り影響がありません。会議を録音して文字にしただけなら、今回の対象には入りません。
気をつけるのは、議事録をチャットに渡した場合です。「この議事録を要約して」とチャットで頼んだなら、その議事録の内容はチャットの入力に当たります。
- 対象外:会議を録音して文字起こしをしただけ
- 対象になりうる:議事録の文をチャットに貼って要約や質問をした
- 対象になりうる:チャットで議事録のページを読ませて答えさせた
議事録AIはNotionだけではない
AInformationのAIツールナビ509本のうち、紹介文に議事録という言葉が出るツールは6本ありました(2026年11月12日時点)。ツール名を1つずつ見て、どれも会議の記録に使うものだと確かめています。
Notion AIの議事録だけが特に危ないわけではありません。どの議事録AIでも、録った内容をどこへ渡すかで扱いが変わります。チャットに渡す前に、鍵や個人名が入っていないかを見ておくと安心ですよ。
「保持しない」はずのFireworksになぜ残ったか?Enterpriseのゼロデータ保持も効かなかった
今回いちばん引っかかるのはここです。NotionはFireworksと、データを保持しない契約を結んでいました。
ところが、Notionが使っていたエンドポイント(つなぎ先の窓口)からデータが保持されていたと公式は書いています。公式の表現は「データが保持されていたことが判明」です。
Enterpriseのゼロデータ保持はチャット履歴とInsightsに効かない
Enterpriseプランには、AIの委託先にデータを残さない「ゼロデータ保持」があります。公式によると、これはチャット履歴とInsightsには適用されません。今回漏れたのは、そのInsights用に保存されたチャットでした。
高いプランの約束でも、今回のチャットは守れなかったことになります。Enterpriseで契約している会社は、次の3つを契約書と設定画面で確かめてください。
- ゼロデータ保持の対象外になる機能はどれか
- 委託先(サブプロセッサー)の一覧はどこに載っているか
- 社内でチャットに入れてよい情報の線はどこか
契約書で約束していても、実際の仕組みがそうなっているとは限りませんでした。利用者の側からは、委託先の中でどう動いているかは見えないからです。
AIの答えも、この例外を見落とした
Claudeに鍵を貼ったときの対応を聞くと、委託先のデータ保持はEnterpriseプランで0日と答えました。今回の件で効かなかった例外には触れていません。
ChatGPTは、Enterpriseは「大半のモデルで保持ゼロ。一部例外あり」と答えました。例外がある点には触れましたが、それがチャット履歴とInsightsだとは言いませんでした。
2つとも、Enterprise以外のプランは委託先に最大30日残ると答えています。この30日という数字は、今回のNotionの発表には出てきません。
11月2日から11月10日までに何が起きたか?公式の時系列を表にした
Notion AIの件の公式の時系列
| 日付(2026年) | 誰が | 何が起きたか |
|---|---|---|
| 10月6日 | Fireworks | 内部の認証情報の不正利用を見つけた |
| 10月23日 | Fireworks | クラウド事業者の侵害が起きた(Fireworksの公表) |
| 10月24日 | Fireworks | 開発用のマシンへ入られた |
| 11月2日 | Notion | Fireworksから通知を受けた |
| 11月3日 | Notion | Fireworksとの接続を切り、Fireworksの中のデータを削除した |
| 11月6日 | Notion | 顧客データが含まれる可能性の通知 |
| 11月8日 | Notion | 対象を確定した |
| 11月9日 | Notion・Fireworks | Notionが対象の顧客へ連絡。Fireworksも公表 |
| 11月10日 | Notion | 公式のお知らせの更新版を出した |
| 11月12日 | AInformation | 2社の公式を読み、ClaudeとChatGPTに質問した |
上の表は、NotionとFireworksの公式の発表を日付順に並べたものです。Notionの英語版のお知らせと、Fireworksが11月9日に発表した文を突き合わせました。
侵入の始まりはFireworksの側です。Fireworksは10月6日に内部の認証情報の不正利用を見つけ、10月24日に開発用のマシンへ入られたと公表しました。
入口は、10月23日に起きたクラウド事業者の侵害だったとしています。Notionが直接攻撃されたわけではありません。
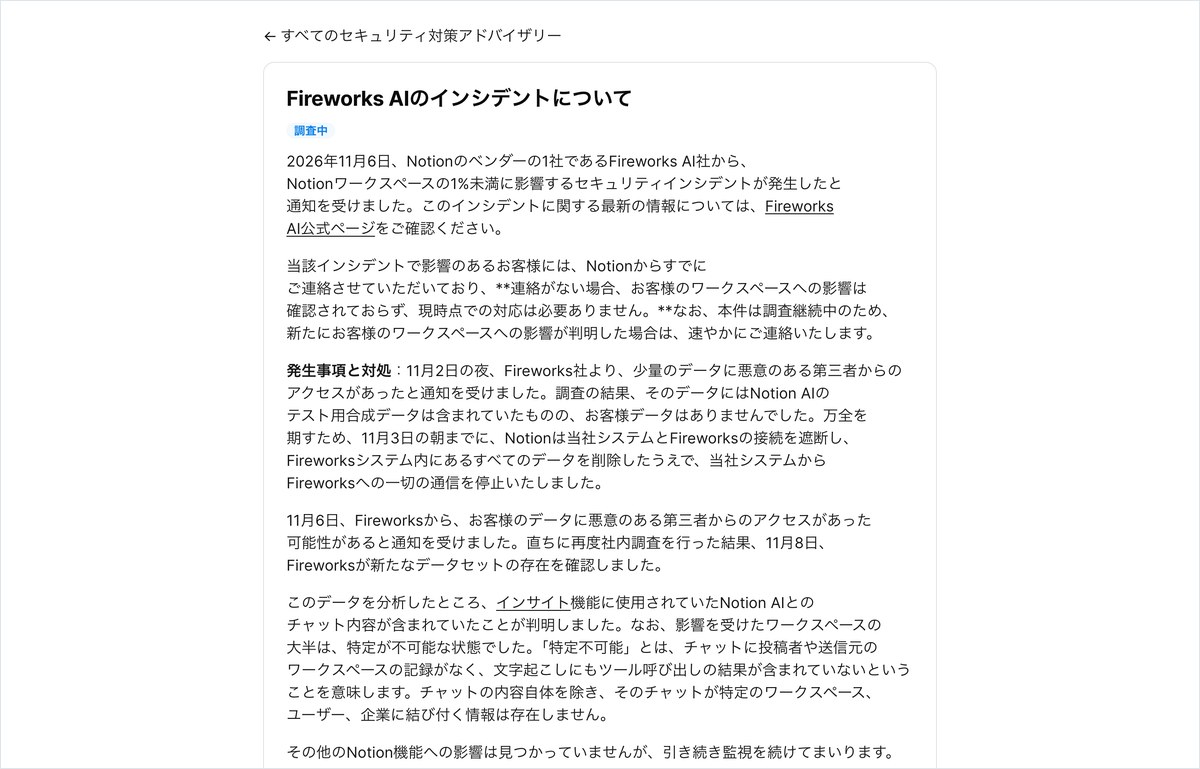
Notionが動いたのは通知の翌日
NotionがFireworksから通知を受けたのは11月2日です。翌日の11月3日に接続を切り、Fireworksの中のデータを削除しました。
英語版のお知らせには「Notion disconnected its systems from Fireworks」とあります。そのあと11月8日に対象を確定させ、11月9日に対象の顧客へ連絡しました。
Notionは11月10日に公式のお知らせを更新しました。AInformationは11月12日に2社の公式ページを読み直し、この記事の表を作りました。
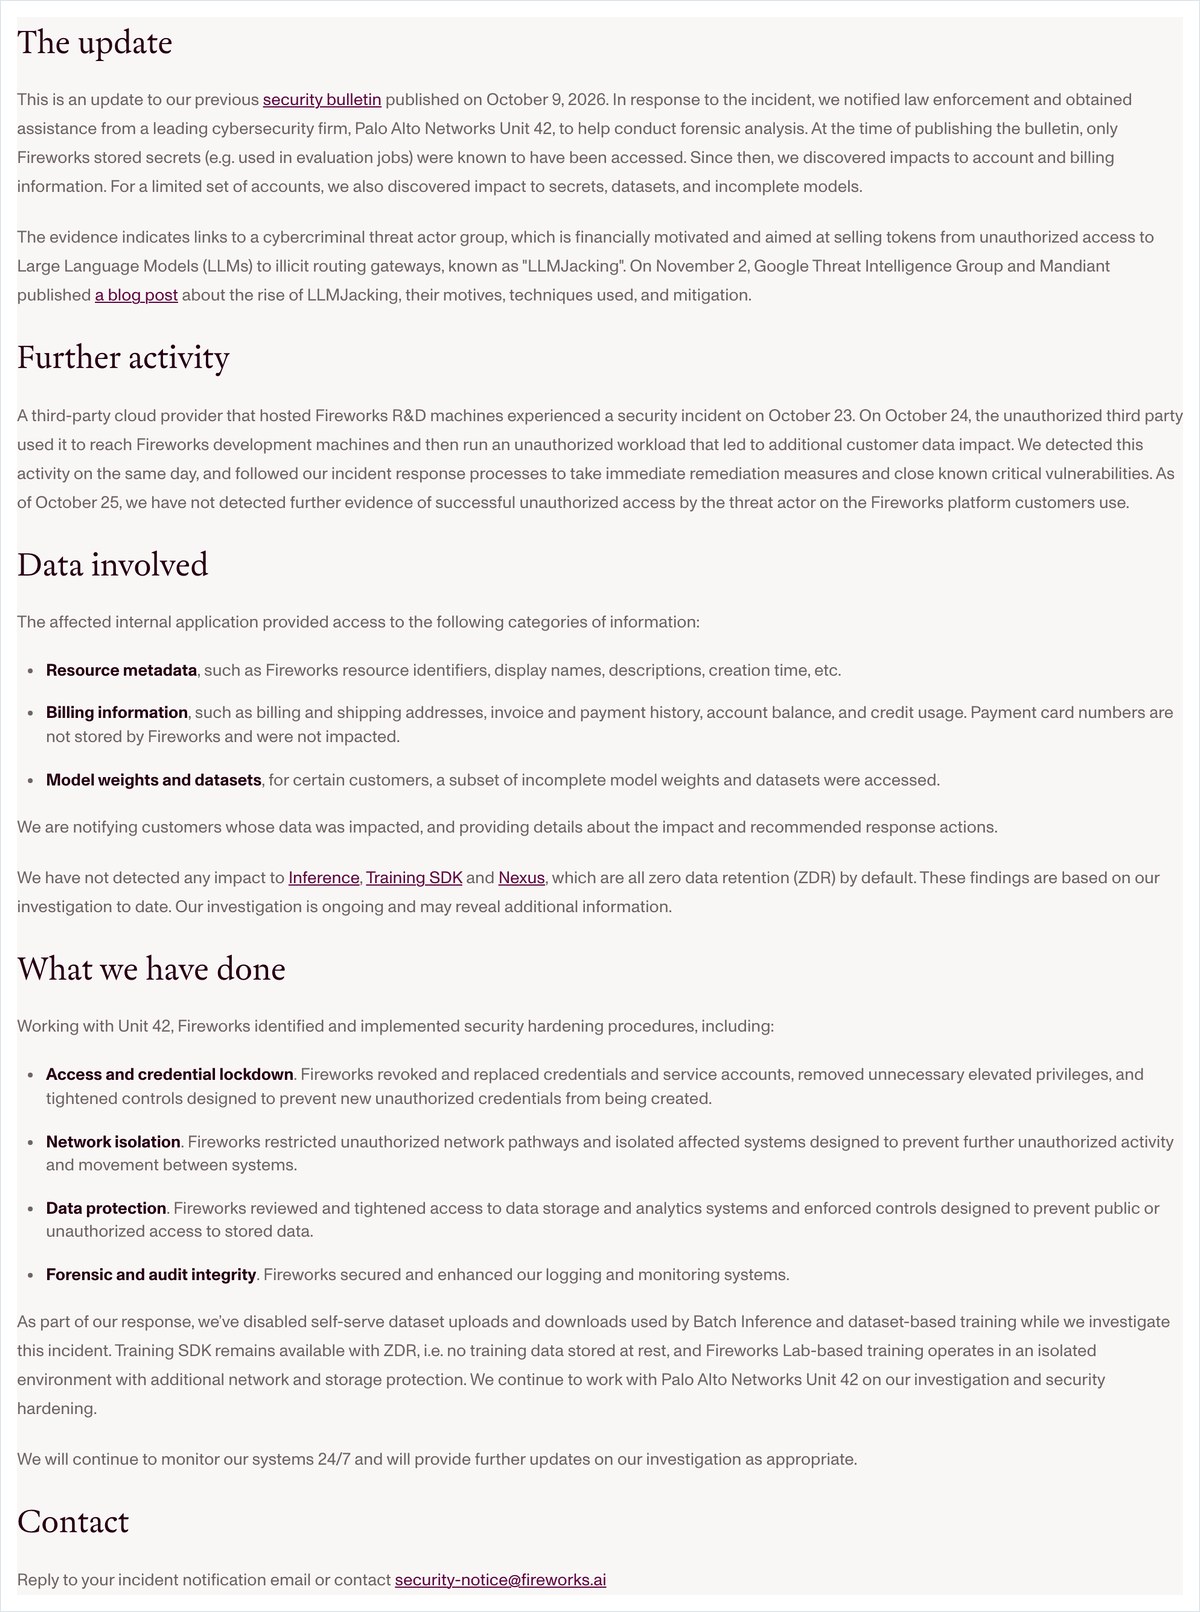
Fireworksの公表には「We are notifying customers」とあります。影響を受けた顧客へ知らせている、という意味です。Fireworksの顧客はNotionだけではない、という前提で書かれています。
ClaudeとChatGPTに聞くとどちらが正しかったか?Claudeが公式に近かった
11月12日の朝、ClaudeとChatGPTに同じ2つの質問をしました。返ってきた答えを、Notionの公式のヘルプと見比べています。
- 1問目:ニュースを見たが、自分が対象かどうかはどう確かめればいいか
- 2問目:社外秘の資料やAPIキーを貼ってしまった。いま何をすればいいか、AI議事録も危ないか
1問目はClaudeが公式の手順を答えた
Claudeは57.2秒かけて、1,444字の答えを返しました。公式の手順とほぼ同じ答えで、間違っていた所は2つだけです。
- ○ 連絡が無ければ対応は不要と答えました
- ○ オーナーはサイドバーの「?」から確かめると答えました
- ○ 影響を受けたメンバーのCSVをダウンロードできると答えました
- × 画面の名前を「セキュリティインシデントのレビュー」と間違えました(公式は「確認」)
- × 出典はまとめブログやニュースで、Notionの公式ページが入っていませんでした
ChatGPTの1問目は、今回は答えを取れませんでした。ブラウザが別の処理で使われていて、画面を開けなかったためです。そのため、1問目は比べていません。
2問目は2つとも今回の件に触れなかった
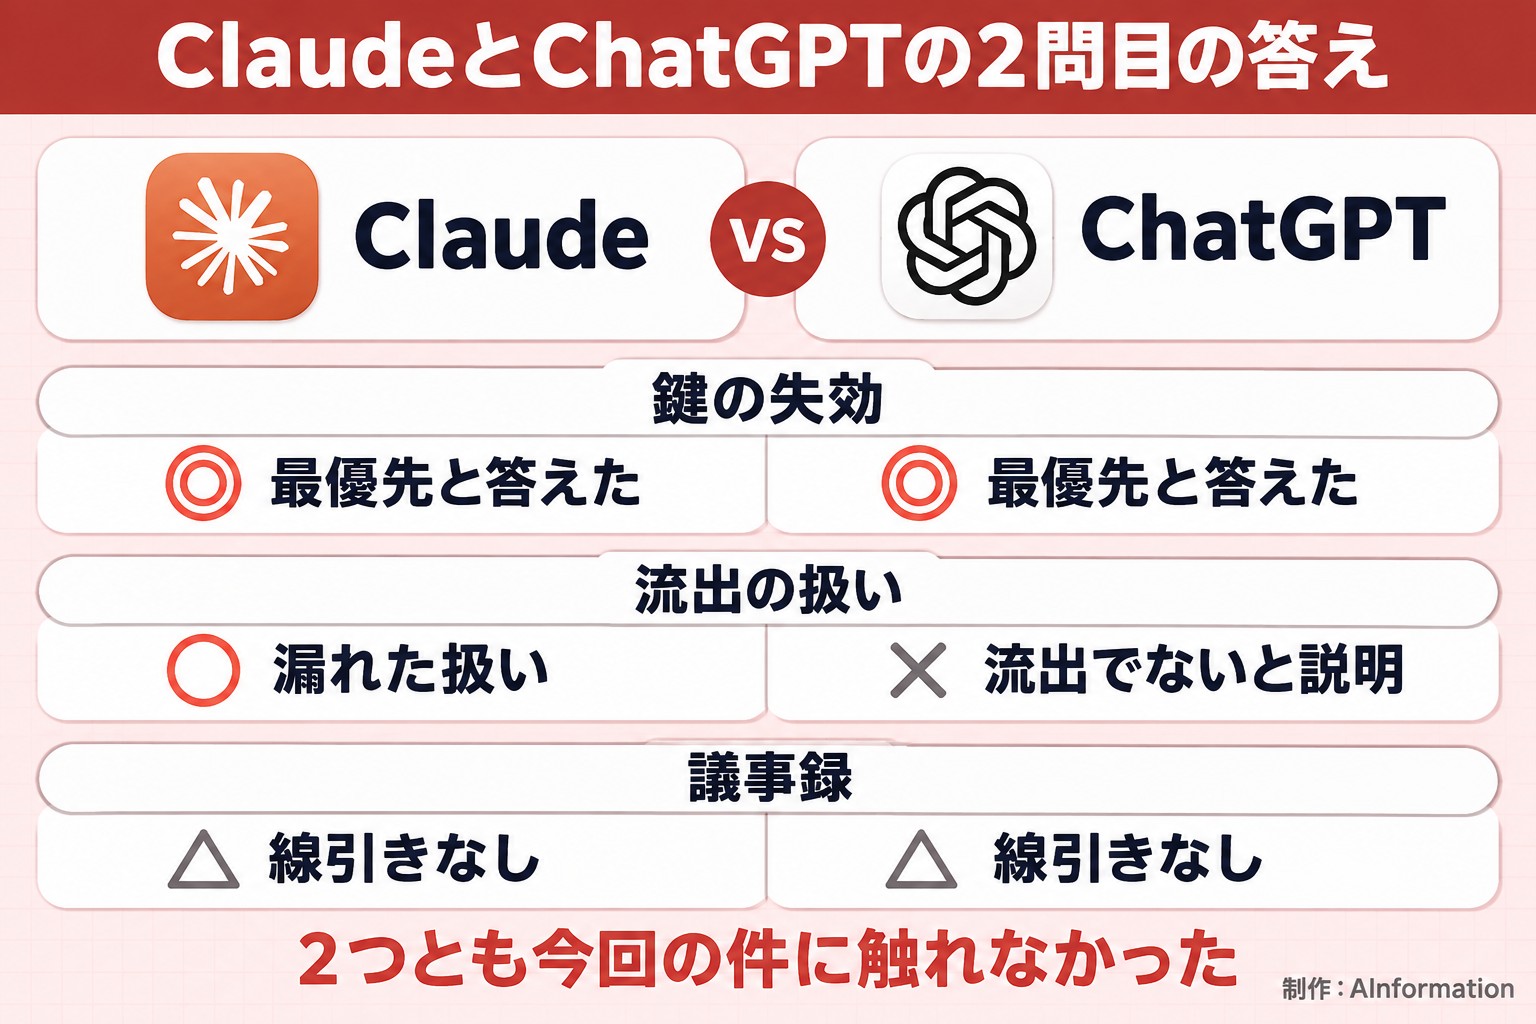
2問目の答えは、Claudeが36.1秒で1,427字でした。ChatGPTは70.1秒で1,881字です。どちらもAPIキーをまず失効させるよう答えていて、ここは公式の勧めと合っています。
- Claude:貼った時点で「漏れたもの」として処理するのが原則と答えました
- ChatGPT:「そのまま外部に流出したというわけではありません」と答えました
- 2つとも:Fireworksの件に触れず、AI議事録はチャットで使わなければ対象外という線引きも答えられませんでした
はっきり言うと、2問目もClaudeのほうが公式に近い答えでした。公式は流出したものとして扱うよう勧めています。
ChatGPTの「流出したわけではない」は、今回の件で困っている読者には逆の意味に読めてしまいます。AIの答えを使うなら、最後は公式のヘルプで確かめてくださいね。
Notion AIはこれからも使えるか?公式が止めた4つと分からない5つ
Notionは今回、Fireworksとのつながりを切りました。公式のヘルプには次の4つの対応が並んでいます。
- Fireworksへのデータの送信を止めました
- 学習の処理を止めました
- Insights機能を無効にしました
- Fireworks経由のオープンウェイトモデルの提供をやめました
逆に、公式に書かれていないことも5つあります。記事を書いた11月12日の時点で、この5つはどこにも出ていません。
- 対象になったチャットの期間
- 対象のプラン(無料・プラス・ビジネス・エンタープライズ)の別
- 1%未満のほかの件数や人数
- 連絡の手段(メールかアプリの中か)
- 流出したチャットがNotionのモデルの学習に使われたか
続けて使うなら入れない情報を先に決める
AInformationのAIツールナビでは、Notion AIの月額は1,650円です(2026年11月12日時点)。日本円で払えて、業務のカテゴリに入るAIツール122本のうちの1本です。
AI活用事例ナビ3,723件のうち、Notionという言葉が出てくる事例は60件ありました。HiBobは1,400人分の情報をNotionに集め、検索と議事録をAIでまとめています。
会社の情報を集めるほど、AIに渡る内容も大事なものになります。続けて使うなら、チャットに入れない情報を先に決めておくのが現実的です。
- パスワードとAPIキー
- 顧客や取引先の個人情報
- 契約で外に出せないと決まっている資料
この3つを貼らないだけでも、次に同じことが起きたときの被害は小さくなります。Notion AIを今すぐやめるべきかは、今回の調べでは判断できません。公式は、対象外の人に対応は要らないとしています。
CopilotについてはCopilotの情報漏洩の確認10項目で、鍵の残り方はClaude Codeのセキュリティの検証で確かめられます。ClaudeからNotionを動かす話はClaudeでNotionを編集できる件にまとめています。
※記事の事実とは分けて、筆者の考えを書いています。
分析・考察今回の件で効いたのは、契約の約束と実際の動きがずれていたことです。「保持しない」と書いてあっても、Insightsのように別の目的で残す機能があれば話が変わります。
会社で使うなら、AIに入れない情報を先に決めるのが現実的です。パスワード・APIキー・顧客の個人情報の3つです。ツールを替えても、この線を持っていれば被害は小さくできます。
- Notion AIを使っていたら、全員が対象ですか?
- いいえ、全員ではありません。Notionの公式ヘルプによると、影響を受けたのはワークスペースの1%未満です。本人にもワークスペースのオーナーにもNotionから連絡が無ければ、影響を受けたと確認されていない扱いです。その場合は現時点で対応は要りません。
- 無料プランなら関係ありませんか?
- この調べでは分かりません。公式は対象のプランの別を書いていないため、無料なら安全とは言えない状態です。プランではなく、Notionからの連絡の有無とオーナーの確認の画面で判断してください。
- Notionのページに書いた内容も漏れたのですか?
- 公式が対象としているのは、Notion AIのチャットの入出力です。Insights機能のために保存されたリクエストとレスポンスが委託先に残っていました。ページそのものが丸ごと抜かれたとは書かれていません。ただし、チャットでページを読ませた場合はモデルに渡った分が入力に当たると考えるのが安全です。
- AI議事録を使っていました。対象ですか?
- チャットで使っていなければ対象外です。公式によると、AI議事録の音声や文字起こしはチャットで使っていない限り影響がありません。議事録の文をチャットに貼って要約や質問をした場合は、その中身がチャットの入力になります。