「1万人限定」で月200ドルのClaude Maxを0円と偽った
Anthropicの最上位プラン「Claude Max」を無料で配ると偽るサイトが見つかりました。セキュリティ企業Malwarebytesが9月23日にブログで警告しています。
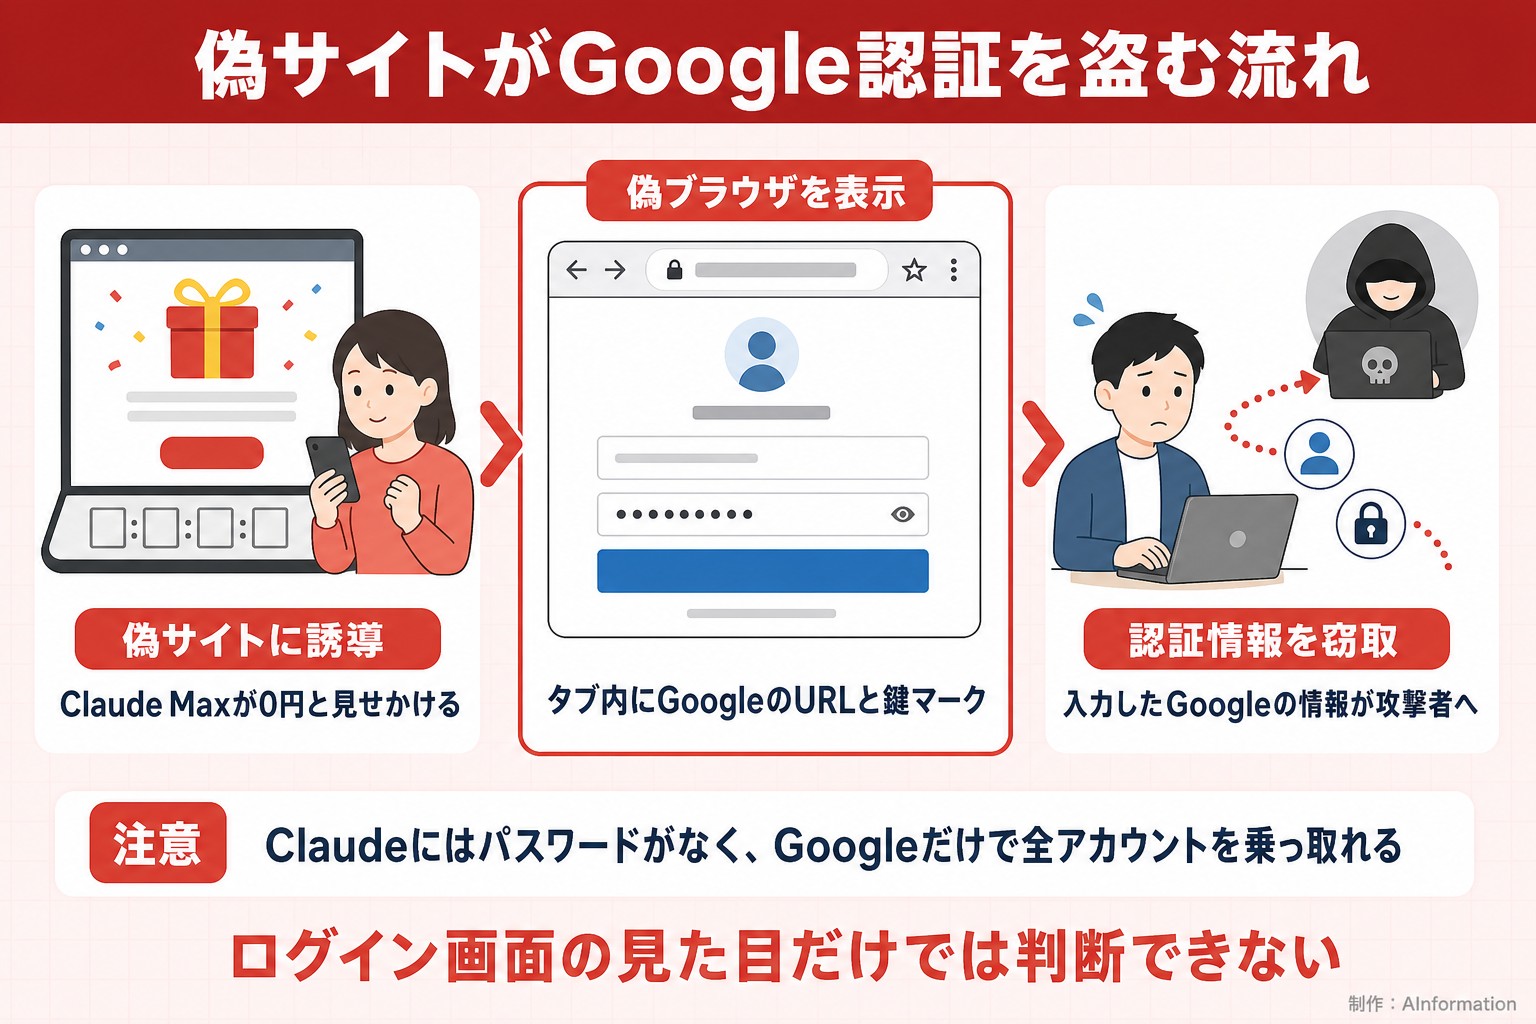
偽サイトの誘い文句は「利用者1億人の達成を記念して1万人にClaude Maxを1か月無料で提供する」です。月額200ドル(約3万円)で提供されている拡張思考やOpusへの優先アクセスが0円で使えると見せかけていました。
Malwarebytesの研究者Dasic氏は「本物のロゴや配色を使い5つ星レビューをでっち上げている」と書いています。フッターに並ぶリンクもほぼすべて本物のAnthropicのページにつながっており見た目だけで偽物と気づくのは難しい作りです。
- 9/23MalwarebytesがClaude Maxの偽サイトを発見しブログで警告
タブの中に偽ブラウザを描くとGoogleのURLまで本物に見える
偽サイトの申し込みボタンを押すとGoogleでのログインを求められます。このログイン画面には「ブラウザ・イン・ザ・ブラウザ」という手口が使われています。
開いているタブの中に偽のブラウザ窓を描いて鍵マークと本物そっくりのGoogleのログインURLを表示します。この窓はページ内でドラッグして動かすこともでき注意深く見なければ見破れません。
Appleアカウントでのログインは無効にされており選べるのはGoogleだけです。利用者をGoogleのログインに誘い込むための細工とみられます。
ClaudeにはパスワードがなくGoogleを奪えば全部奪える
Dasic氏はClaudeの認証構造がこの手口と重なる弱点を持つと指摘しています。Claudeには独自のパスワードがありません。ログインはGoogleアカウントで続行するかメールに届くリンクを使うかの2択です。
Googleアカウントが乗っ取られると攻撃者はどちらの経路からでもClaudeに入れます。会話の履歴やAPIキーの設定をすべて奪われることになります。
これまでの調査でサイトは英国で法人登記された企業につながることが分かっています。ページのコードにはロシア語の開発者コメントが含まれていましたが別の人物が作ったツールを流用している可能性もあるとDasic氏は述べています。
偽のログインを見破る4つの方法をMalwarebytesが挙げた
Malwarebytesは偽のブラウザ窓を見分けるコツを4つ挙げています。
- ログイン画面がポップアップで表示されたらブラウザの外へドラッグする。本物のポップアップならWebページの外に出せる
- パスワード管理ツールの自動入力が動くか確かめる。偽サイトでは自動入力されない
- 特典ページにたどり着いたら公式サイトに同じ告知があるか確かめる。今回Anthropicのサイトにそのような案内はない
- ログイン方法が1つしか選べないときは疑う。Appleだけ無効になっているのは罠の証拠
残り枠のカウンターやカウントダウン表示も本物の証拠にはなりません。AIツールのログイン画面で情報を入力する前に公式サイトを直接開いて確かめてください。
- ブラウザ・イン・ザ・ブラウザ
- 開いているタブの中に偽のブラウザ窓を描きURLバーや鍵マークまで偽装してログイン情報を盗む攻撃手法
企業がClaude MaxやClaude Teamを導入している現場で盲点になるのがログインの経路です。ClaudeにはGoogleかメールリンクでしか入れないためGoogle Workspaceを全社で使っている会社ではGoogleアカウント1つが全ての入口になります。情報システム部門は社員にフィッシング対策の研修をやり直すかメールリンク方式を標準にして攻撃の経路を1つ減らしておくのが現実的です。パスワードに頼れないぶんだけ最初の防御が薄くなっていることを意識しておく必要があります。
- ブラウザ・イン・ザ・ブラウザはどう見破ればよいか
- いちばん簡単な方法は表示されたログイン画面をブラウザの外へドラッグすることです。本物のポップアップはブラウザの外に出せますがタブ内に描かれた偽の窓はWebページの枠から出せません。パスワード管理ツールの自動入力が動かないことも手がかりになります。
この記事の出典
補助資料
- [1]CNET Japanこの記事の元にした報道
出典の最終確認日:2026年9月24日