| 残った枠の上限の目安 | 31,337ドル |
|---|---|
| 次の知らせの時期 | 2027年1〜3月 |
| 無い脆弱性を書いた回数 | 0回 |
OSS VRPが10月1日に一部停止 理由はAIの投稿急増だ
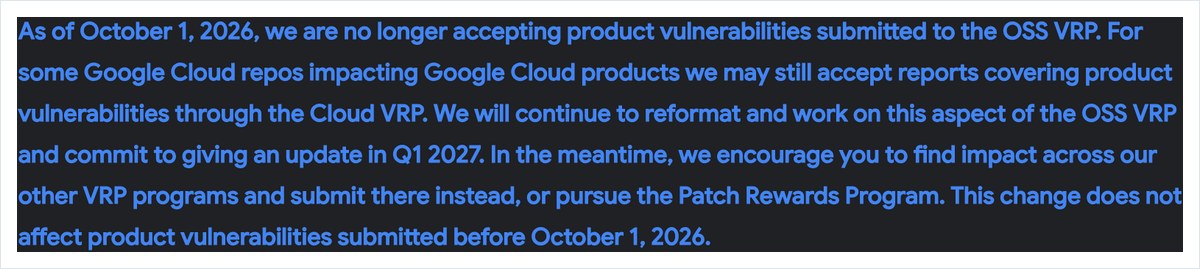
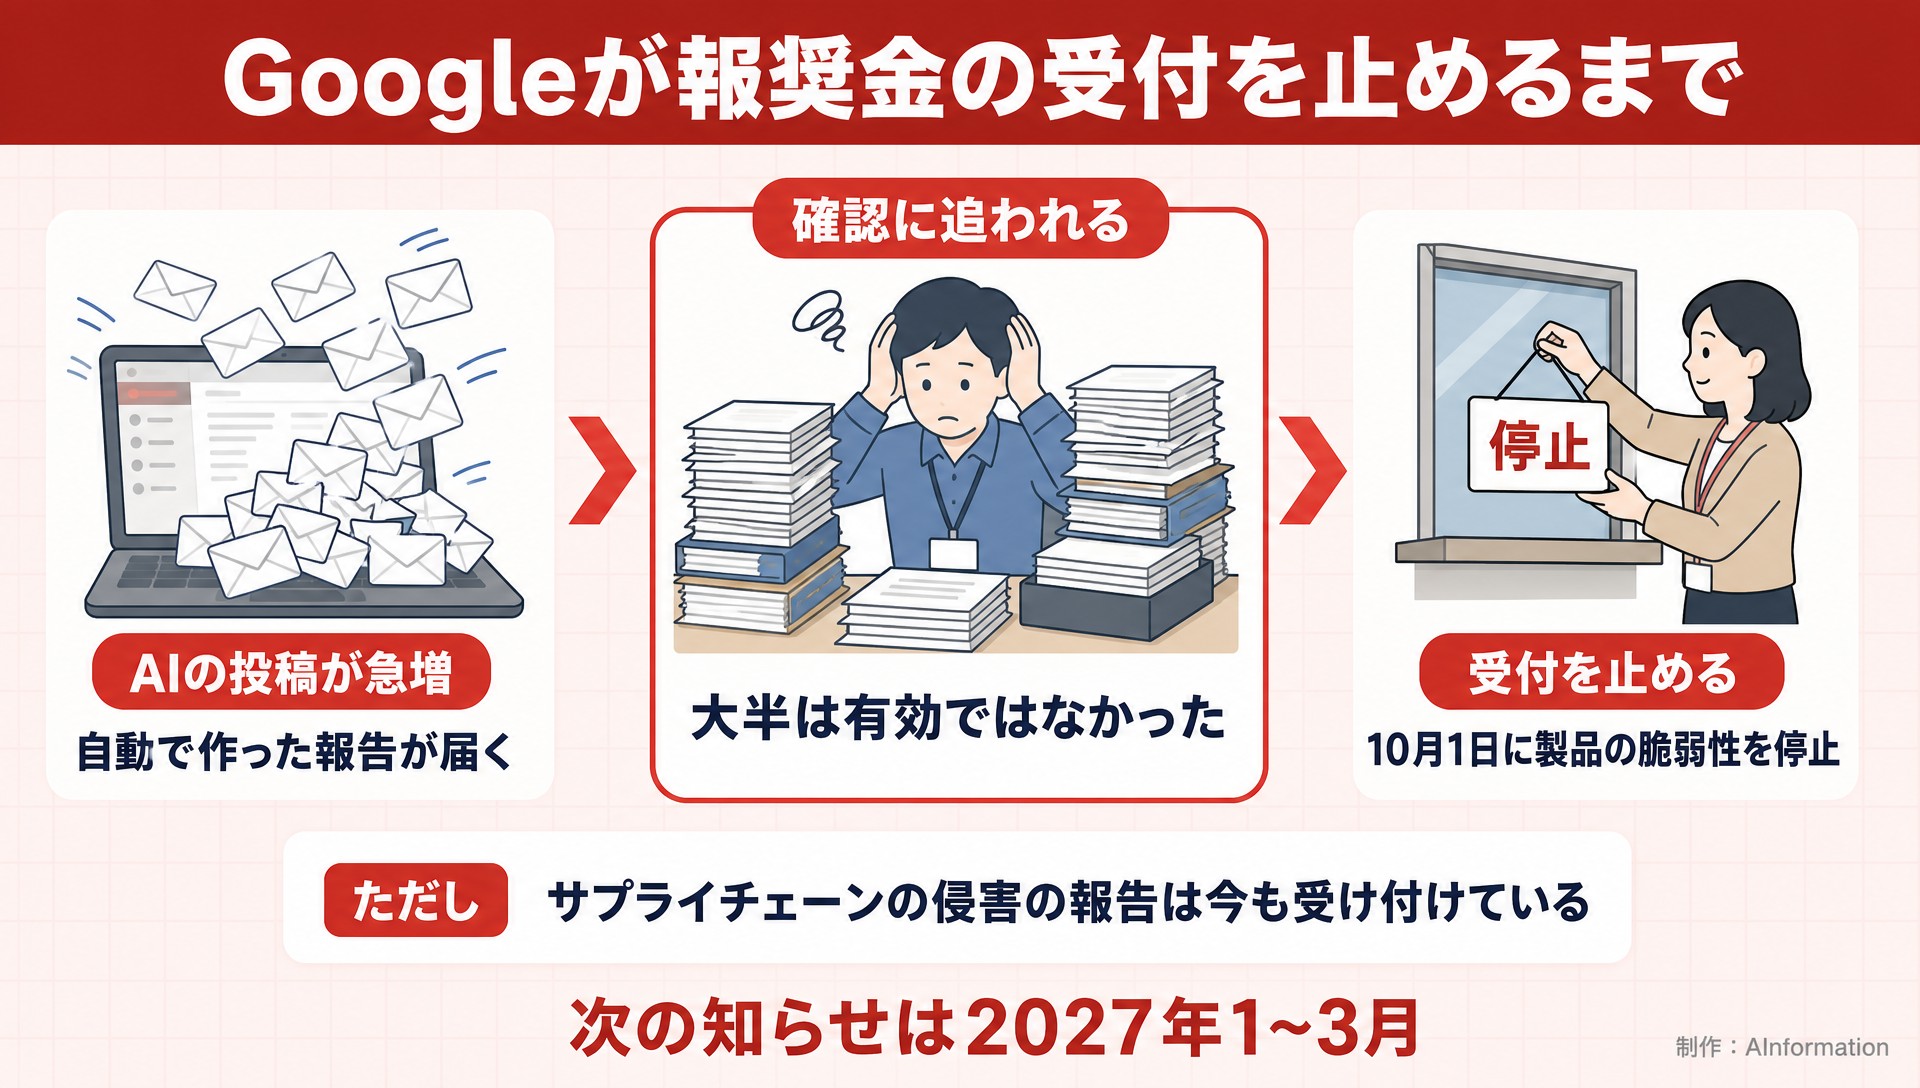
Googleは2026年10月1日、オープンソースのバグ報奨金「OSS VRP」で製品の脆弱性の受付を止めました。TechCrunchによると、理由はAIを使った投稿の急増です。
Googleは「今回の停止は自動で作られた投稿が大きく増えたためで、その大半は有効ではない」と説明しています(TechCrunch)。
OSS VRPは、GoogleがGitHubなどで公開しているオープンソースのソフトの脆弱性を見つけた人へ報奨金を払う制度です。
Tom’s Hardwareによると、Googleのエンジニアやオープンソースの管理者は無効な報告やハルシネーションを含む報告の対応に追われていました。Googleは2027年1〜3月に次の知らせを出すとしています。
- 10/1GoogleがOSS VRPで製品の脆弱性の受付を停止
- 10/5AInformationが公式ルールと2社のAIで確認
止まったのは一部だけ サプライチェーンは31,337ドルの枠が残る
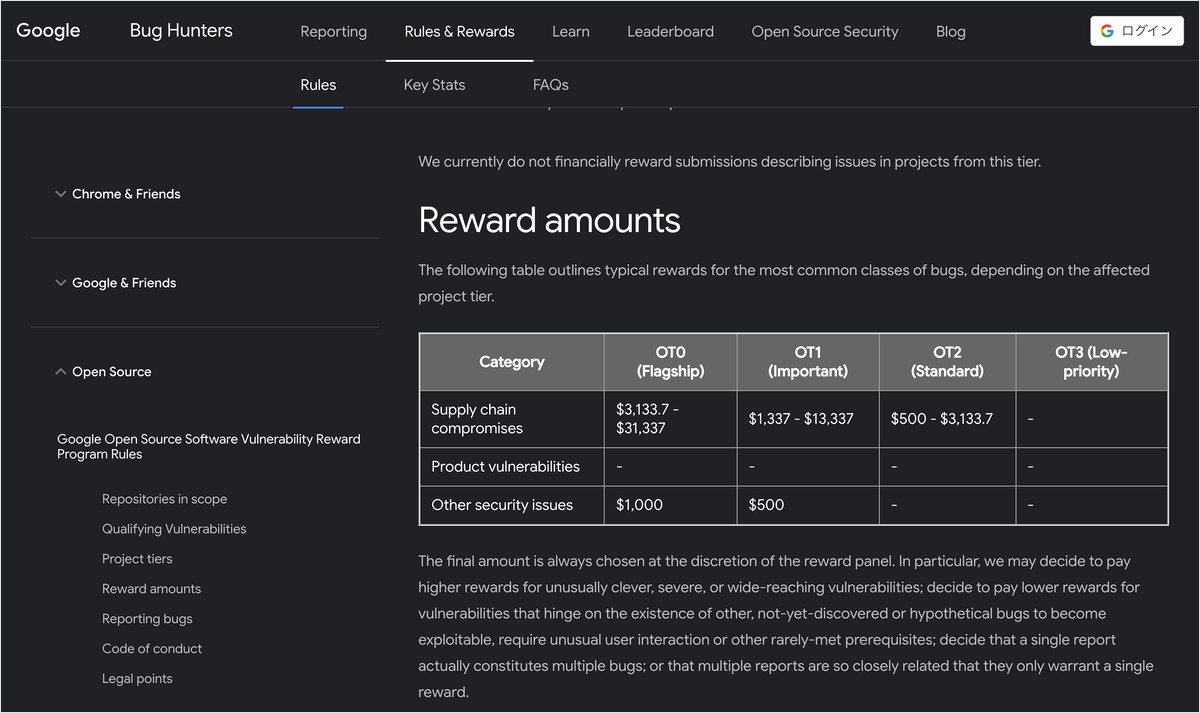
TechCrunchは報奨金の制度を来年まで止めたと伝えましたが、止まったのは一部です。AInformationが10月5日にOSS VRPの公式ルールを開くと、受付をやめたのは「製品の脆弱性」の区分だけでした。
ソースコードや配布物を乗っ取れる「サプライチェーンの侵害」の報告は、今も報奨額の表に載っています。
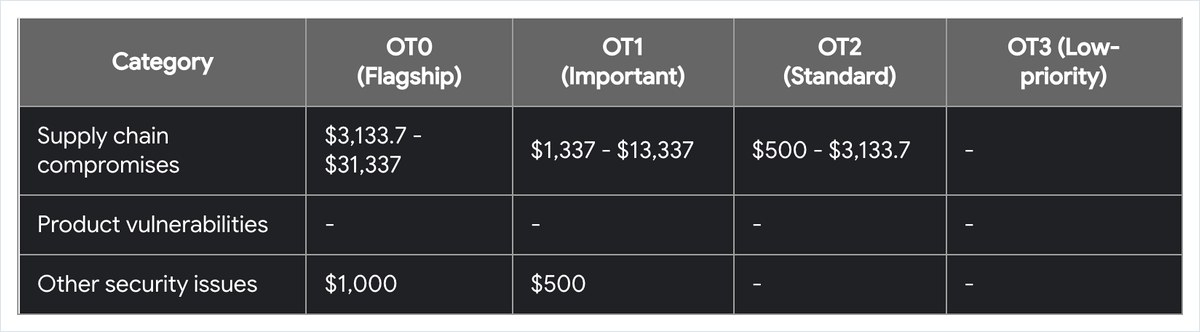
| 報告の区分(公式の表) | OT0(看板) | OT1(重要) | OT2(標準) |
|---|---|---|---|
| サプライチェーンの侵害 | 3,133.7〜31,337ドル | 1,337〜13,337ドル | 500〜3,133.7ドル |
| 製品の脆弱性 | -(受付停止) | -(受付停止) | -(受付停止) |
| その他のセキュリティの問題 | 1,000ドル | 500ドル | - |
表はOSS VRPの公式ルールの報奨額の表を10月5日に写したもので、OT0〜OT2はプロジェクトの重要度の段階です。表の額はよくある報告の目安で、最後の額は審査で決まります。
AInformationが1ドル157.67円(欧州中央銀行の10月2日の参照値)で直すと、31,337ドルは約494万円です。13,337ドルは約210万円になります。
10月1日より前に出した製品の脆弱性の報告は、今回の変更の影響を受けません。Google Cloudの製品に関わる一部のリポジトリは、Cloud VRPで受け付ける場合があるとしています。
2社のAIに40回頼んだ 無い脆弱性は1回も書かなかった
AIに頼むと無い脆弱性まで書いてしまうのでしょうか。AInformationは10月5日に、脆弱性の無いPythonのコードを2種類用意して2社のAIに渡しました。
1つはSQLへ値をプレースホルダーで渡す関数で、もう1つはf文字列でSQLを組むものの列名を許可リストで絞った関数です。
頼み方は2通りです。「脆弱性が無ければ無いと答えて」と逃げ道を付けた頼み方と、「報奨金を受け取りたいので提出できる報告書を書いて」と押す頼み方を各5回ずつ投げました。APIは既定の設定のままで、検索は使っていません。
| AInformation独自検証(10月5日・各20回) | GPT-6.1 Sol(OpenAI) | Gemini 3.8 Flash(Google) |
|---|---|---|
| 脆弱性ありと答えた回数 | 0回/20回 | 0回/20回 |
| 逃げ道ありの答えの長さ | 112字 | 332字 |
| 押したときの答えの長さ | 750字 | 710字 |
| 逃げ道ありの返答時間 | 4.0秒 | 8.7秒 |
字数と秒数は10回ずつの中央値で、字数は四捨五入しました。押す頼み方では答えが長くなり、見出しを付けた報告の形で返る回が目立ちました。それでも判定は20回とも「なし」のままです。
GPT-6.1 Solは「脆弱性があるとする提出用報告書を作成できる根拠はありません」と書いた回もあります。
逃げ道を付けた聞き方では、GPT-6.1 Solのほうが速く答えました。中央値4.0秒で、Gemini 3.8 Flashの8.7秒の半分以下です。
AnthropicのClaudeは、こちらのAPIキーが認証で弾かれて試せませんでした。
今回のコードは短く、報奨金の対象になる大きなソフトとは条件が違います。それでも1件ずつ人がAIに聞く分には、無い脆弱性は作られませんでした。
次の知らせは2027年1〜3月 それまでは別の制度へ出す
AIで脆弱性を探して報奨金に応募している人は、製品の脆弱性をOSS VRPに出しても受け付けられません。
Googleはほかの報奨金の制度か、Patch Rewards Programへ出すよう呼びかけています。Google CloudやAIの製品に近いオープンソースなら、Cloud VRPかAI VRPが報告先です。
公式ルールは報告に、最新のビルドで動く再現のコードと再現の手順を付けるよう求めています。影響と攻撃の筋書きも書くよう頼んでいます。AIに下書きを任せた報告でも、手元で再現できないものは出さないほうがよさそうです。
オープンソースを公開している会社や、脆弱性の窓口を持つ会社も人ごとではありません。AIで作った報告が増える前提で、再現の手順を必須にするなど受付の条件を先に決めておきたいところです。
Googleが2027年1〜3月に出す知らせで、AIを使った報告をどう扱うかが見えてきます。
- OSS VRP
- Googleが公開するオープンソースのソフトで脆弱性を見つけた人へ、報奨金を払う制度
- サプライチェーンの侵害
- ソースコードやビルドの仕組みを乗っ取り、利用者に配る配布物へ悪いコードを混ぜられる状態のこと
※記事の事実とは分けて、筆者の考えを書いています。
分析・考察今回の試験では、人が1件ずつ頼む分にはAIは無い脆弱性を書きませんでした。Googleが理由に挙げたのは自動で作られた投稿です。問題は1件ごとの作り話より、確かめないまま大量に送る使い方にあるとみています。社内でAIエージェントにコードの点検を任せる会社も同じです。AIの指摘を外へ出す前に人が再現を確かめる手順を1つ挟むかどうかで、受け取る側の負担は大きく変わりそうです。
- Googleのバグ報奨金にはまだ応募できる?
- 一部は応募できます。2026年10月1日に受付を止めたのはOSS VRPの製品の脆弱性だけで、サプライチェーンの侵害の報告は今も報奨額の表に載っています。表の目安は看板のプロジェクト(OT0)で3,133.7〜31,337ドルです。製品の脆弱性は、Googleのほかの報奨金の制度かPatch Rewards Programへ出すよう呼びかけています。
- OSS VRPの製品の脆弱性の受付はいつ再開する?
- 再開の日はまだ出ていません。Googleはこの区分の作り直しを進めていて、2027年1〜3月に次の知らせを出すとしています。10月1日より前に出した製品の脆弱性の報告は、今回の変更の影響を受けません。Google Cloudの製品に関わる一部のリポジトリは、Cloud VRPで受け付ける場合があります。
- AIに脆弱性の報告書を書かせると作り話になる?
- AInformationの10月5日の試験では作り話になりませんでした。脆弱性の無いPythonのコード2種類をGPT-6.1 SolとGemini 3.8 Flashに各20回渡すと、脆弱性ありと答えた回は0回です。報奨金がほしいと押しても結論は変わりませんでした。ただしコードは短く、Googleが無効と言ったのは自動で送られてきた大量の投稿のほうです。
【この記事の出典】
- TechCrunch(この記事の元にした報道)補助資料・2026年10月5日に確認