Google CloudのGTIG(Google Threat Intelligence Group)とMandiantが「LLMJacking」の分析を公開しました。企業のAIモデルへのアクセス権を乗っ取って転売する攻撃で、ブログは英語だけです。盗まれたAPIキーは束ねられ、闇の市場でフロンティアモデルを割安に使える権利として売られています。ある事例では、買う側の月額は約60ドルで、被害企業には約100万ドルの利用料が付け回されていました。
GoogleでフォローするGoogle検索でAInformationの記事が出やすくなります
GoogleがLLMJackingを分析 盗んだキーは割安で転売される
LLMJackingは、他社のAPIキーを盗んでAIモデルを勝手に使い、その権利を売りさばく手口です。攻撃者はまず公開されたGitHubリポジトリから認証情報を集めたり、セッションを乗っ取ったりしてキーを手に入れます。入り込む先は、そのキーが使える標的のクラウド環境です。
盗んだキーは不正なプロキシ ゲートウェイにまとめられ、売りに出されます。売り場はアンダーグラウンドのマーケットプレイスで、フロンティアモデルへのアクセス権として大幅な割引価格が付いているそうです。使う側は安く最新モデルを呼べて、代金はキーの持ち主が払う形です。
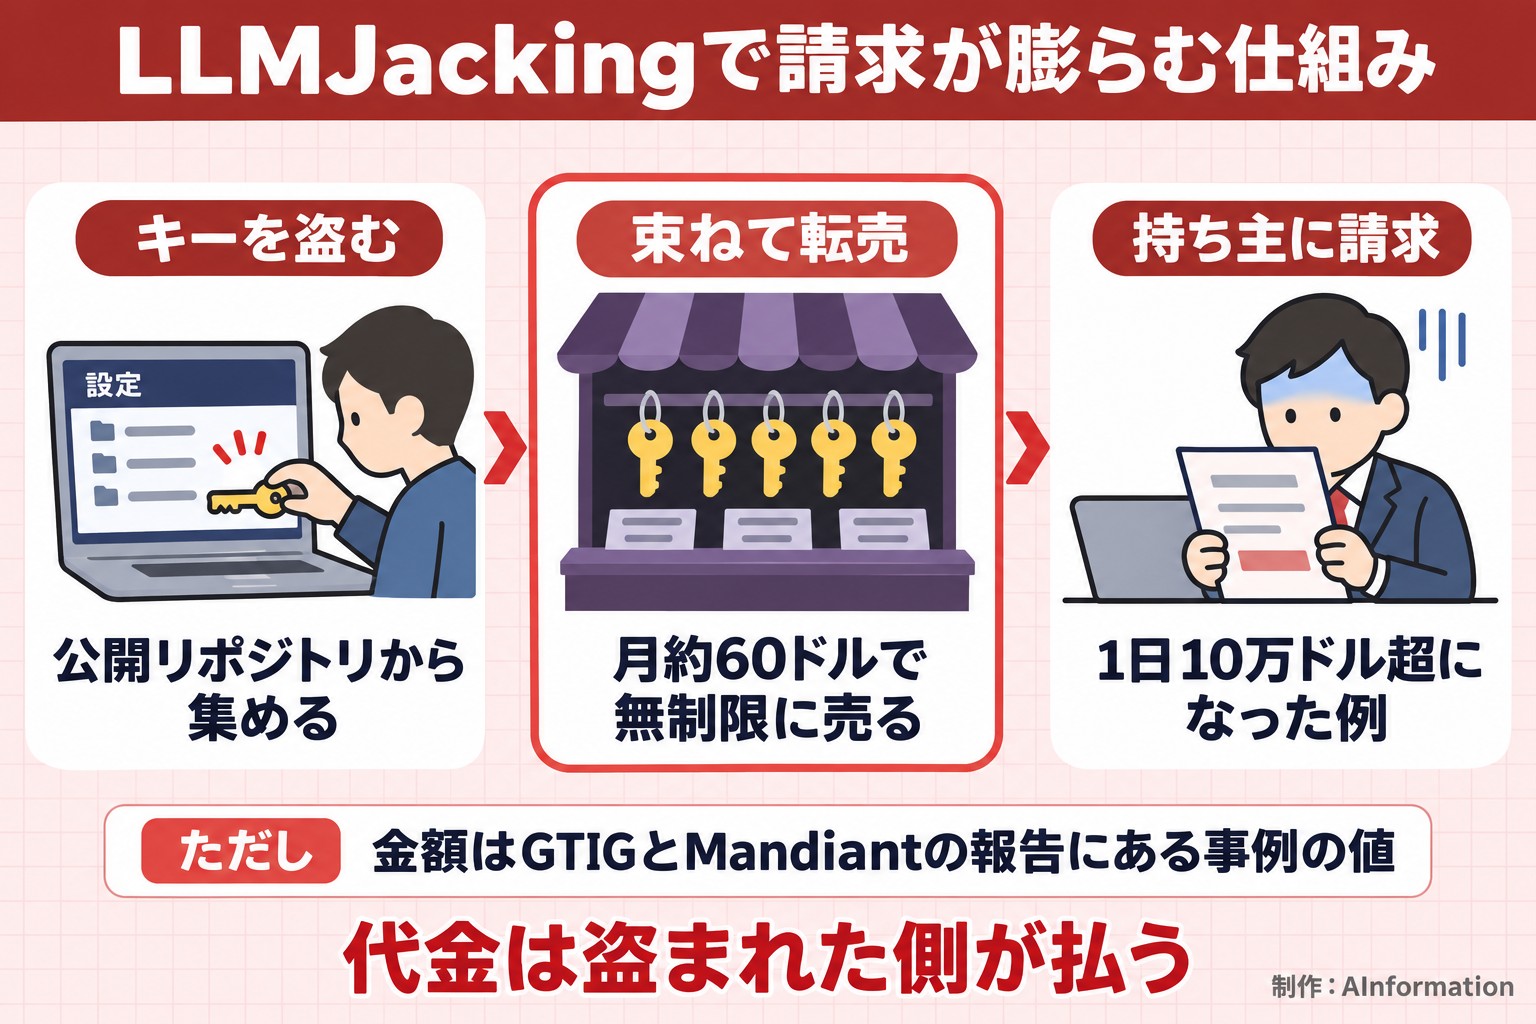
被害は1日10万ドル超 100万ドルの請求が被害企業へ回った
報告にある被害の例は3つです。どれも請求額が短い時間で膨らんでいます。円の額は1ドル158.29円(11月3日の欧州中央銀行の値)でAInformationが計算しました。
| 報告にある事例 | 規模 | 円にすると |
|---|---|---|
| 止めるまでの不正請求 | 1日10万ドル超・累積100万ドル | 1日約1,583万円・累積約1億5,829万円 |
| トークン ルーティングサービス | 買う側は月約60ドルで無制限・被害企業は約100万ドル | 月約9,497円で売られ約1億5,829万円を負担 |
| 短時間の大量呼び出し | 8時間足らずで50万回以上 | 金額は書かれていない |
3つ目の攻撃者は、短命なサービスアカウントを作っては消す「Burn and Rotate」でレート制限をかわしていました。クラウドの請求画面を見て金額への影響まで確かめていたそうです。被害は北米・南米・アジア太平洋地域の金融サービス・小売・テクノロジー・運輸の組織に及んでいます。日本の被害件数や会社名は、元記事には出てきません。
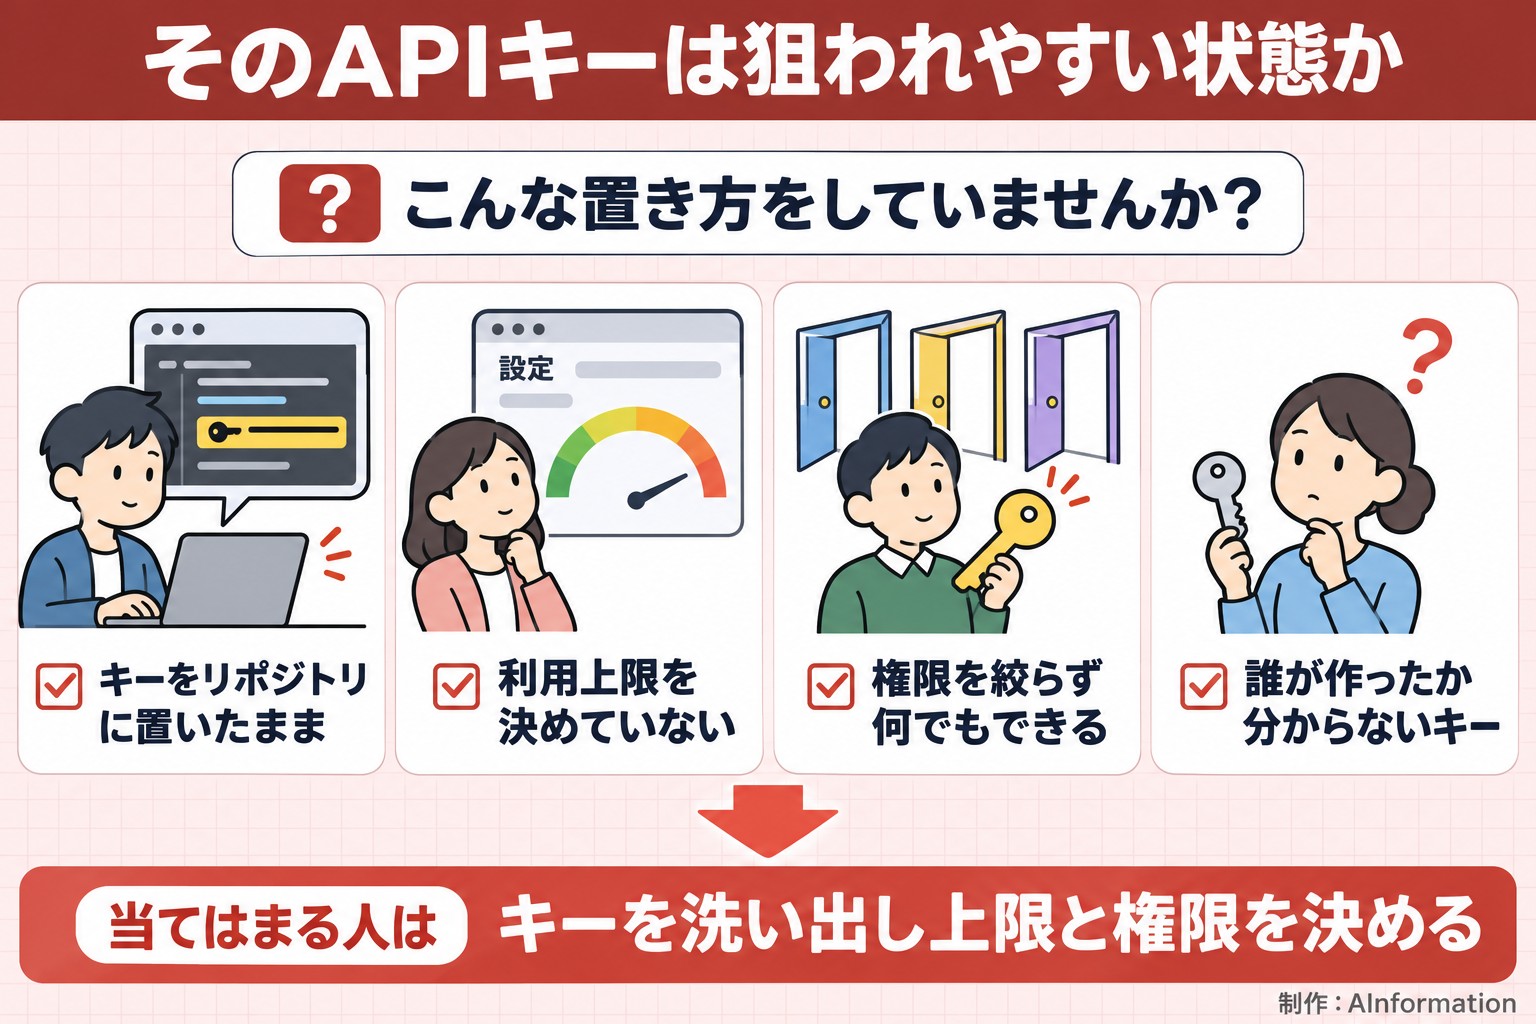
日本の会社で狙われやすいのは「試しに作ったAPIキー」だ
計算資源を盗んで暗号資産を掘る手口は前からありました。LLMは1回の呼び出し額が高いので、請求が一気に膨らむところが違います。元記事も、個人開発でもキーをリポジトリに置いたままにしていないか見直すきっかけになると書いています。
社内で危ないのは、情報システム部門が把握していないキーです。たとえば部署ごとに試しで作ったキーや、AIに書かせたコードに埋め込んだキーが当たります。こうしたキーは権限も上限も初期のままになりがちです。報告が対策の1つ目にシャドーLLMの検出を挙げているのは、この見えないキーが入口になるからだと編集部は読んでいます。
盗品の権利は月約9,497円で出回ります。別の事例では、持ち主の請求が1日で約1,583万円を超えました。AIのAPIの料金を部署の経費で払っている会社ほど、請求が届くまで気づけない可能性があります。
GitHubのキーと利用上限 あすから確かめる4項目
報告が挙げた対策は、シャドーLLMの検出・APIキーの権限(スコープ)を細かく決めること・機密情報の自動スキャンです。元記事は利用上限の設定も見直す点に挙げています。社内で確かめる順はこうなります。
- GitHubのリポジトリ(公開・非公開とも)にAPIキーが書かれたファイルが無いか、機密情報のスキャンで調べる
- 部署ごとに作ったAIのAPIキーを洗い出し、使っていないキーは止める
- キーごとに使えるモデルと操作を絞り、何でもできるキーを残さない
- クラウドとAIの管理画面で利用上限と請求の通知を設定する
攻撃者は請求画面を見ながら金額を確かめていました。被害企業のほうが先に請求画面を見ていれば、1日10万ドルまで膨らむ前に止められた可能性があります。まずは今月の請求の内訳を開いてみるのが早いです。
- LLMJacking
- 他社のAPIキーや認証情報を盗み、AIモデルを勝手に使ったりその使用権を転売したりする攻撃。代金は盗まれた側に請求される
- シャドーLLM
- 情報システム部門が把握しないまま社内で使われているAIモデルやAPIキー。権限や上限が管理されず攻撃の入口になりやすい
導入の現場で多いのは、PoCのために作ったAPIキーが本番の経費の口座にぶら下がったまま残っている形です。作った担当者が異動すると誰も止めません。今回の報告で怖いのは、攻撃者が請求画面を見ながら使っていた点で、持ち主より先に金額を知っていたことになります。情報システム部門は、キーの発行を申請制にして台帳に載せ、上限の額を部署ごとに決めておかないと、気づくのは翌月の請求書になりそうです。
- LLMJackingで盗まれたAPIキーの代金は誰が払う?
- キーの持ち主である被害企業が払います。GTIGとMandiantの報告では、買う側が月約60ドル(約9,497円)で無制限に使う一方、被害企業には約100万ドル(約1億5,829万円)の利用料が付け回された例がありました。止めるまでの不正請求が1日10万ドルを超えた事例もあります。
- APIキーはどこから盗まれる?
- 報告が挙げた入口は、公開されたGitHubリポジトリに残った認証情報とセッションの乗っ取りです。盗まれたキーは不正なプロキシ ゲートウェイに束ねられ、闇の市場でフロンティアモデルへのアクセス権として割安で売られます。コードにキーを直接書いたまま公開した場合が特に危ないです。
- レート制限があれば被害は小さく済む?
- レート制限だけでは足りません。ある攻撃者は短命なサービスアカウントを作っては消す「Burn and Rotate」で制限をかわし、8時間足らずで50万回以上のAPI呼び出しをしていました。キーの権限を細かく絞ることと、使っていないキーを止めることを合わせて行う必要があります。
この記事の出典
補助資料
- [1]テクノエッジこの記事の元にした報道
出典の最終確認日:2026年11月4日