| 名指しされた標的 | 12製品 |
|---|
MadPotがARTEXの作業メモを捕捉 期間は11月5日まで
Amazonの脅威インテリジェンス部門は11月13日(米国時間)、攻撃者のAIエージェントの記録を捕まえたと発表した。使われていたのは、オープンソースの侵入テスト用の仕組み「ARTEX」だ。
捕まえたのは、Amazonのおとりのサーバー(ハニーポット)網「MadPot」だ。一部をよく使われるAIのチャットAPIに見せかけたところ、ARTEXのエージェントが本物と思い込んで指示文を送ってきた。
エージェントは過去のやり取りもまとめて送るため、作戦の指示や道具の履歴まで記録に残った。記録した期間は2026年10月3日から11月5日までだ。
| 項目 | Amazonの発表の中身 |
|---|---|
| 捕まえた仕組み | おとりのサーバー網「MadPot」 |
| 使われた道具 | ARTEX |
| 記録した期間 | 2026年10月3日〜11月5日 |
| いちばんの狙い | AIを使うためのAPIキーを盗む |
| もう1つの狙い | 暗号資産取引所の本人確認をディープフェイクで破る |
| 攻撃者の見立て | 中国に関係する複数のグループ(中程度の確度) |
Amazonは自社の顧客に関わる動きを見つけた分は、その顧客に知らせた。ほかの組織の被害は確かめられないため、記録と侵害の指標(IOC)を公開した。ARTEXの悪用は、10月にMicrosoftも警告していた。
本人確認の突破も試した 記録上は全部弾かれた
もう1つは、2つの暗号資産取引所の本人確認(KYC)をディープフェイクで破る試みだ。エージェントは市販のGPU1枚で、毎秒11.5フレームの偽の映像を作っていた。ただし記録に残った試みは全部、認証会社の判定で弾かれた。
- 10/3MadPotがARTEXの記録を取り始める
- 11/5記録した期間が終わる
- 11/13Amazonが公式ブログで発表(米国時間)
狙われた12製品にDifyとOllama 初期設定のままが入口になる
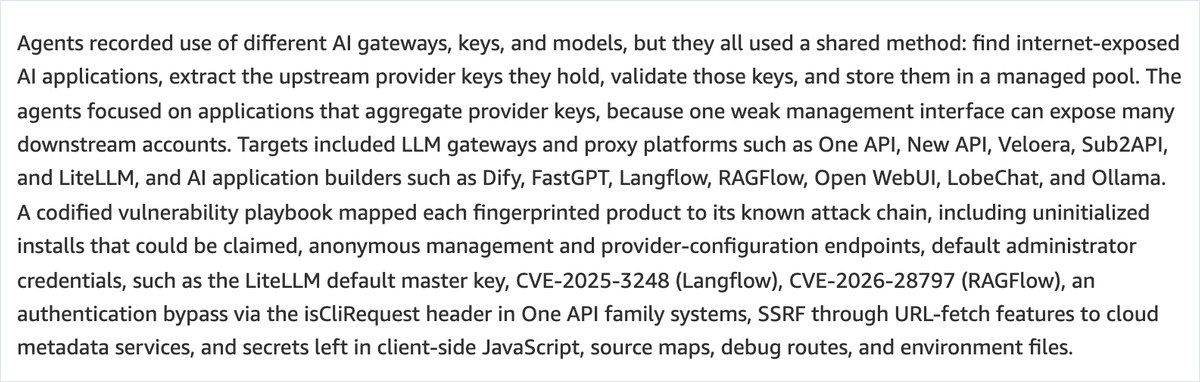
いちばんの狙いは、APIキーを盗んで他人のお金でAIを使うことだった。盗んだ鍵は、次の鍵を探すエージェントを動かすのにも使われた。名指しされた標的は12製品で、どれも複数社のAPIキーを預かる仕組みだ。
- AIの窓口(ゲートウェイ):One API・New API・Veloera・Sub2API・LiteLLM
- AIアプリを作る道具:Dify・FastGPT・Langflow・RAGFlow・Open WebUI・LobeChat・Ollama
管理の画面が1つ甘いだけで、つながる先の鍵がまとめて抜かれる。突かれたのは初期設定が済んでいない導入の乗っ取りや、LiteLLMの初期のマスターキーだった。LangflowとRAGFlowは脆弱性の番号まで挙がっている。
鍵の探し先はGitHub・npm・PyPI・コンテナイメージなどだ。盗んだ鍵は「手がかり」「動くと確認」「残高まで確認」の3段階で格付けされた。公開から30日を超えた鍵は、価値が低いと扱われていた。
攻撃者は、個人の試作より会社の本番の環境を先に狙うよう指示されていた。中国本土と政府のドメインは外す決まりもあった。
編集部のMacでOllamaを起動 鍵を確かめる設定は0個だった
名指しされた中で手元で試しやすいOllamaを、11月16日に編集部のMacで動かした。版は0.40.6で、自分のPCの中(127.0.0.1)だけで待ち受ける形で起動した。
起動の設定に出てくる環境変数は21個あった。待ち受け先や同時に動かす数は変えられるが、APIキーや合言葉を決める項目は出てこなかった。
| 呼んだ所 | 付けた鍵 | 結果 |
|---|---|---|
| /api/version(版の番号) | なし | 正常に返った(200) |
| /api/tags(モデルの一覧) | なし | 正常に返った(200) |
| /api/tags(モデルの一覧) | でたらめな鍵 | 正常に返った(200) |
| /v1/models(OpenAI互換の入口) | なし | 正常に返った(200) |
鍵があってもなくても同じように答える。初期の待ち受け先は自分のPCの中なので、そのままなら外からは届かない。待ち受け先を外へ開くと、入口を知った人は誰でも呼べることになる。
DifyやLiteLLMを社内で動かす会社 今日見ておく5つ
Amazonは、攻撃が通ったのは基本の対策が抜けていた所だとしている。AIのアプリや窓口も、本番のシステムと同じ管理に入れるよう求めた。
- 初期のパスワードとマスターキーを変えたか。LiteLLMは初期のマスターキーが名指しされた
- GitHubや社内のコードにAPIキーが残っていないか
- DifyやOllamaの画面とAPIは、社外から開くと認証を求めるか
- LangflowやRAGFlowなどを最新の版に上げたか
- AIの利用料に、身に覚えのない増え方がないか
漏れた鍵は消すだけで終わらせず、止めて作り直しておきたい。Amazonは攻撃に使われたIPアドレス11件も公開している。社外に開いたサーバーがあるなら、接続の記録と突き合わせておくとよさそうだ。
- ハニーポット
- 攻撃者をおびき寄せるために置くおとりのサーバー。本物の仕組みを危険にさらさずに、近づいてきた攻撃の中身を記録できる。
※記事の事実とは分けて、筆者の考えを書いています。
分析・考察DifyやOllamaは、情報システム部門を通さずに部署が自分で立てやすい道具だ。試しに立てた1台が、気づけば本番の仕事を載せている会社は少なくないとみている。
攻撃者は会社の本番の環境を先に狙うよう指示されていた。導入を許す側は、誰がどこに立ててどの鍵を預けたかの台帳を先に作っておきたい。それが無いと、漏れたときに止める鍵すら分からない。
- DifyやOllamaを使っているだけで危ないのか
- 使っているだけで危ないわけではない。Amazonの記録で突かれたのは、初期設定が済んでいない導入や初期のマスターキーといった基本の穴だった。社外から開ける場所に置いていなければ、画面からの乗っ取りは届きにくい。ただしOllamaには鍵を確かめる設定が無く、待ち受け先を外へ開くと入口を知った人は誰でも呼べる。
- APIキーが漏れていたらどうすればいいのか
- その日のうちに鍵を止めて作り直すのが先だ。Amazonの記録では、公開から30日を超えた鍵は価値が低いと扱われていた。漏れてすぐの鍵ほど先に試されるので、コードから消すだけで済ませない。あわせてAIの利用料に身に覚えのない増え方がないかを見ておきたい。Amazonも想定外の支出や使われ方を見張るよう求めている。
- 日本の会社も狙われているのか
- 日本が対象に入っていたかは書かれていない。Amazonの記録では、攻撃者は決まった国の順に作業を進めていた。会社の本番の環境を個人の試作より先に狙う指示もあった。外されていたのは中国本土と政府のドメインだけなので、日本の会社も関係ないとは決めずに確かめておきたい。
【この記事の出典】
- テクノエッジ(この記事の元にした報道)補助資料・2026年11月16日に確認