| 不正利用が続いた時間 | 約7時間 |
|---|
キングプリンターズの不正利用は約7時間 止めたのはAI側の制限
キングプリンターズの生成AIの不正利用は9月10日6時51分から13時44分まで続き、AIサービス側の利用制限で止まりました。
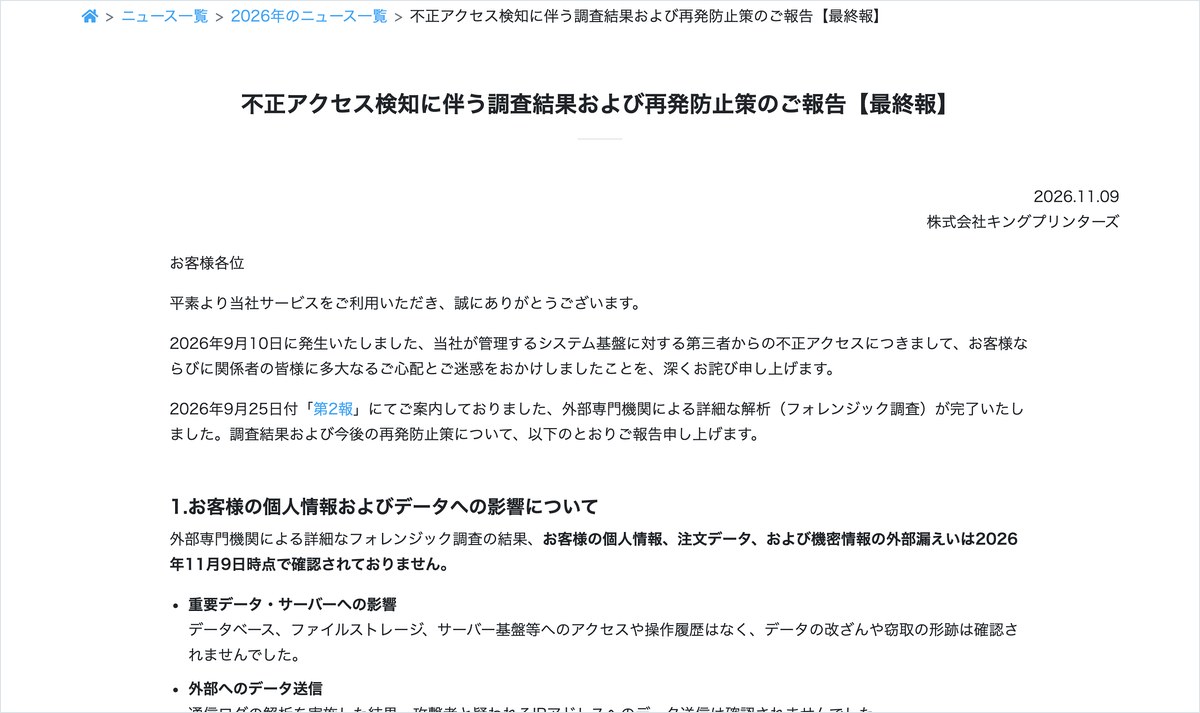
同社が11月9日に出した最終報によると、攻撃者は同社のシステム基盤の認証情報で生成AIサービスを大量に呼び出していました。複数のIPアドレスが使われ、攻撃者は新しい認証情報も作っています。
- 9月10日6時51分 複数のIPアドレスから生成AIサービスの大量の呼び出しが始まる
- 同日13時44分 AIサービス側が利用制限をかけて不正利用が止まる
- 同日中 不正に使われた認証情報と攻撃者が作った認証情報を削除
- 11月9日 外部専門機関のフォレンジック調査が終わり最終報を公表
最終報では、顧客の個人情報や注文データの漏えいは確認されていません。データベースやサーバーを操作した履歴も、攻撃者のIPアドレスへの送信も見つかりませんでした。
- 9/106時51分から生成AIサービスが大量に呼び出される
- 9/1013時44分にAIサービス側の利用制限で止まる
- 9/25第2報で目的を生成AIの不正利用と説明
- 11/9外部の調査を終え最終報で漏えい確認なしと公表
狙いは顧客データでなく生成AI 使われたサービス名と金額は非公表
攻撃者の狙いは顧客の情報ではなく、生成AIサービスを呼び出すことでした。9月25日の第2報の時点で、同社は目的を「生成AIサービスの不正利用」と見ていました。
一方で、どのAIサービスが使われたかは2つの発表のどちらにも書かれていません。呼び出しの回数とかかった金額も公表されていません。
ここから分かるのは、顧客データを持っていない会社でも狙われることです。AIを呼び出せる認証情報が1つ漏れれば、データは無事でも他人の利用分が自社の請求に乗る可能性があります。
5社の上限を確認 Google CloudとAzureは止まらない
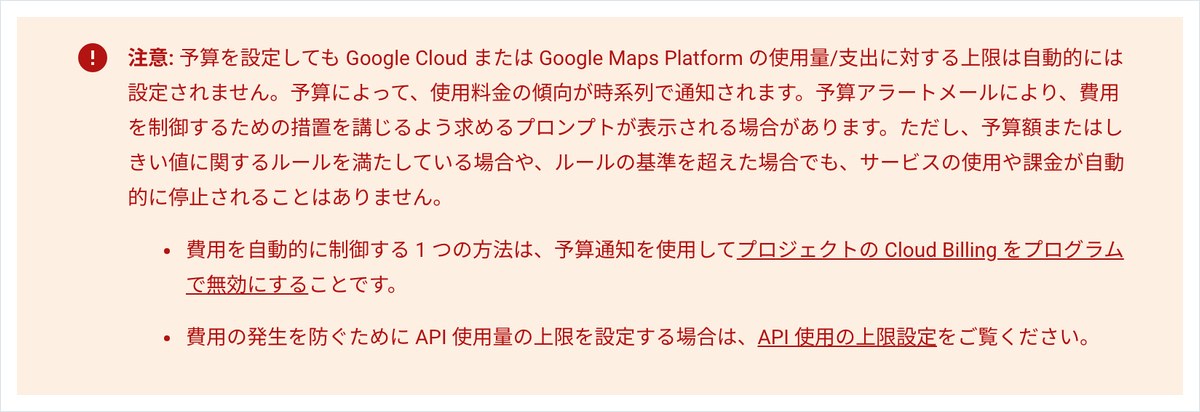
AInformationが11月10日に5社の公式文書を確かめると、予算や上限に届いたときに止まるかどうかは分かれました。Google CloudとAzureは、予算を超えても利用は止まりません。
| サービス | 予算や上限に届いたとき | 公式文書の書き方 |
|---|---|---|
| Claude API(Anthropic) | 止まる | 月の上限はStartの段で500ドル。これより低い上限も自分で決められる |
| OpenAI API | ハード上限を決めれば止まる | 通知だけの設定ではAPIは動き続ける |
| AWS | 予算アクションを決めれば絞れる | しきい値を超えたらIAMポリシーを自動で当てられる |
| Google Cloud | 止まらない | 予算を決めても上限は自動では設定されない |
| Azure | 止まらない | 消費は停止されない。予算の評価は24時間ごと |
Claude APIは、いちばん下のStartの段でも月500ドルが上限です。11月9日の為替(1ドル157.95円)で約7万9,000円にあたります。
Azureは費用のデータが出るまでに通常8〜24時間かかり、予算は24時間ごとに評価されます。キングプリンターズの約7時間は、この評価の間隔より短い長さです。予算の通知を待つだけでは間に合わない場面がありえます。
キングプリンターズの再発防止策は2本柱 他社もすぐできる5つ
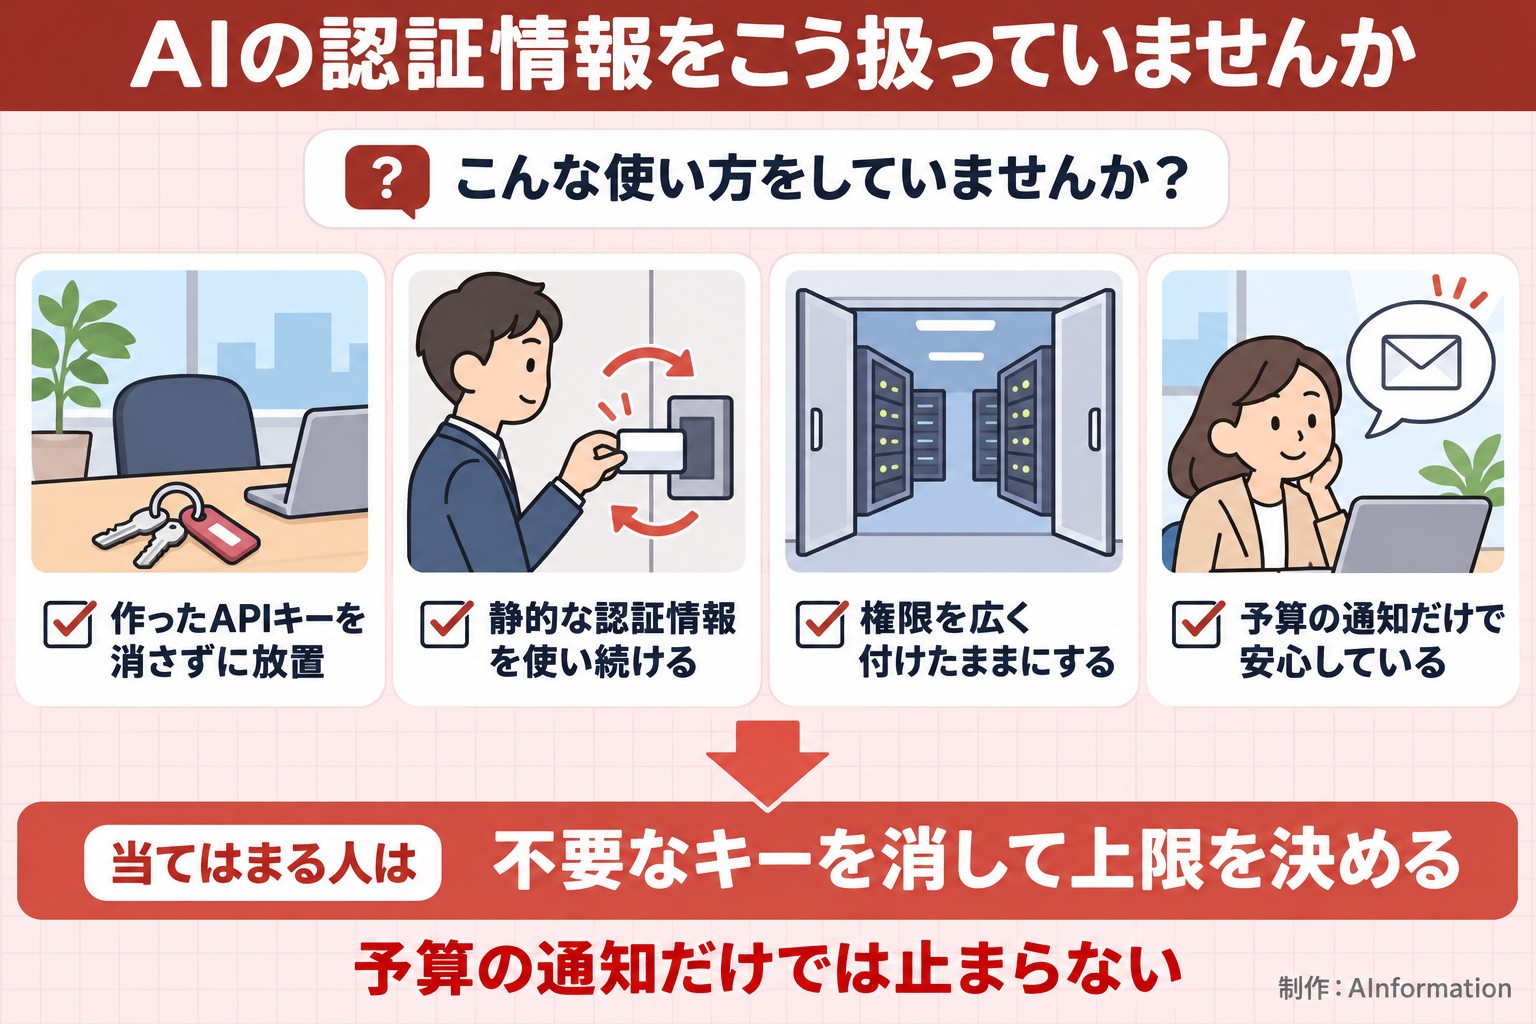
同社は今後、静的な認証情報をやめて一時的な認証情報を必要なときに出す方法にそろえます。クラウドの認証情報は洗い出して不要なキーを消し、権限も職務に合わせて最小にする方針です。
同じ手当ては、AIのAPIを使うどの会社でもすぐ始められます。
- 使っていないAPIキーとクラウドの認証情報を一覧にして消す
- 静的な認証情報を、必要なときだけ出す一時的なものに置きかえる
- Claude APIは既定のワークスペースに上限を置けないので、別のワークスペースを作って上限を決める
- OpenAI APIは通知だけの設定で済ませず、ハード上限を決める
- Google CloudとAzureは予算の通知に加えて、超えたら止める仕組みを別に作る
Google Cloudは、予算の通知を受けてプロジェクトの課金をプログラムで止める方法を公式に案内しています。止める仕組みを置くかどうかは、AIを使う部署より先に情報システム部門が決めておきたい所です。
- 静的な認証情報
- 一度発行すると消すまで使い続けられる認証情報。キングプリンターズは必要なときだけ出す一時的な認証情報へ切り替える。
- フォレンジック調査
- 不正アクセスの後に通信やログを詳しく解析し、何が起きたかと影響の範囲を確かめる調査。今回は外部専門機関が行った。
※記事の事実とは分けて、筆者の考えを書いています。
分析・考察この件で目を引くのは、攻撃者が顧客データに近づかず生成AIだけを使っていた点です。盗んだ鍵の値打ちが、データよりAIの利用枠のほうへ移ってきているのかもしれません。
困るのは、APIキーを作る人と請求を見る人が別の部署にいる会社です。開発の担当がキーを作り経理が翌月の請求で初めて見るなら、7時間の不正利用に当日は誰も気づけません。キーを作る人に上限を決める権限も持たせておきたいところです。
- キングプリンターズの不正アクセスで個人情報は漏れた?
- 11月9日時点で漏えいは確認されていません。最終報によると、外部専門機関の調査でも顧客の個人情報・注文データ・機密情報が外へ出た跡は見つかりませんでした。クレジットカードなどの決済情報は同社のサーバーに置いておらず、ログインのパスワードもハッシュ化して保管しています。
- 生成AIのAPIは使いすぎたら自動で止まる?
- Claude APIとOpenAI APIは上限で止められますが、Google CloudとAzureは予算を決めても自動では止まりません。Claude APIはStartの段で月500ドルが上限で、自分でもっと低い上限を置けます。OpenAI APIは通知だけの設定ではAPIが動き続けるので、ハード上限を選ぶ必要があります。AInformationが11月10日に各社の公式文書で確かめた内容です。
- AWSでは予算を超えたらAIの利用を絞れる?
- AWSは予算アクションを設定すれば絞れます。公式文書では、予算のしきい値を超えたときにIAMポリシーやサービスコントロールポリシーを自動で当てられると説明しています。手動の承認を挟んでから実行する設定も選べます。予算を作るだけでは足りず、アクションまで決めておくことが要ります。
【この記事の出典】
- ITmedia NEWS(この記事の元にした報道)補助資料・2026年11月10日に確認