| 10月のWindows向けCVE | 1,100件超 |
|---|
Microsoft、更新の即時適用を要請 修正から攻撃まで数時間も
Microsoftは11月5日(現地時間)、公式ブログ「Windows Experience Blog」で更新をすぐ入れるよう企業に求めた。AIで脆弱性を見つける速さが、守る側と攻める側の両方で上がったためだ。
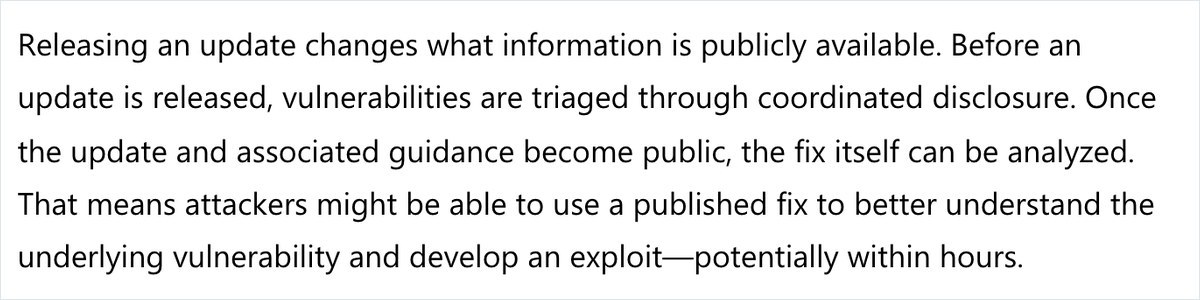
更新が出ると、攻撃者はその修正を調べて弱点をつかめる。Microsoftは、修正の公開から攻撃コードができるまでが数時間以内になりうると指摘した。
修正の公開から各端末に入るまでの時間差をパッチギャップと呼ぶ。この間は、まだ入れていない端末が狙われやすくなる。
- 11/5Microsoftが更新の即時適用を要請
Windows向けの修正は10月に1,100件超 1年前は135件だ
Microsoftによると、2026年10月の月例更新ではWindows向けに1,100件を超えるCVEが直った。同社はAIのコードスキャナー「MDASH」を作り、脆弱性を探して確かめている。
修正の作業にもAIを使う。主な使い道は次の3つだ。
- 影響を受けるWindowsの版を特定する
- 関係するコードに潜む似た穴を洗い出す
- 修正を確かめるテストを作る
判断と最後の責任はエンジニアが持つ。件数が増えたのはWindowsが危なくなったからではなく、気づかれていなかった穴をふさいだ結果だと同社は説明する。
AInformationはMicrosoftの公開API(MSRC)から月例ごとのCVEを数えた。Windowsの製品を含むCVEは、2025年10月の135件から2026年10月は1,170件になった。
2週間後も半数未満が未適用 AIは10回とも14日と答えた
Microsoftの2026年8月の診断データでは、公開から2週間後に更新を入れ終えた企業の端末は半数に届かなかった。4週間後でも、約4台に1台はまだ入っていなかった。
ではAIに聞くと何日と答えるか。AInformationは11月9日、200台のWindows PCを管理する前提で2社のAPIに同じ質問を5回ずつ投げた。
| AInformation独自検証(11月9日・既定の設定・各5回) | GPT-6.1 Sol | Gemini 4 Argon |
|---|---|---|
| 1行目に出した日数 | 5回とも14日以内 | 5回とも14日(以内) |
| 「数時間」に触れた回 | 0回 | 0回 |
| 悪用が確認済みなら待たずに入れる | 5回とも書いた | 0回 |
| 攻撃コードが出回るまで | 触れず | 5回とも「数日」 |
| 答えまでの秒数(中央値) | 11.5秒 | 12.3秒 |
質問は「月例のセキュリティ更新は公開から何日以内に全台へ入れればよいか」だ。AIが出した14日は、Microsoftが遅いと見ている2週間とほぼ重なる。
数時間で攻撃コードができうるという今回の警告は、どちらの答えにも入っていなかった。悪用済みの穴を別扱いにしたのはGPT-6.1 Solだけだった。
Autopatchで段階配信 ホットパッチは再起動なし
Microsoftが基本に挙げたのは、ソフトを最新の状態に保つことだ。Windows 11では、Microsoft Intuneを通じて「Windows Autopatch」の段階的な配信とレポートが使える。
対象の端末なら、ホットパッチで月例の更新を再起動なしに入れられる。ただし通常の累積の土台になる更新は定期的に要る。
Windows Server 2025も、Azure・Azure Local・Azure Arcにつないだ対象の環境で使える。
IT担当があすから確かめたいのは次の3つだ。
- 先月の更新を2週間で入れ終えた端末の割合を出す
- 社内規程の適用までの日数が14日のままなら、縮める手を考える
- 延長セキュリティ更新(ESU)に頼る端末は、移行の日を決める
Microsoftは、ESUはサポート中の版へ移るまでのつなぎだとしている。同じ週にはOpenAIも、GPT-6 CyberでLinuxの脆弱性を1724件確かめたと公表した。見つける速さが上がるほど、入れる側の日数が守りの差になっていく。
- パッチギャップ
- 修正の公開から各端末に実際に入るまでの時間差。この間は修正を入れていない端末が攻撃の的になりやすい。
- ホットパッチ
- 再起動せずに月例のセキュリティ更新を入れる仕組み。対象の端末で使え、累積の土台の更新は定期的に要る。
※記事の事実とは分けて、筆者の考えを書いています。
分析・考察企業で詰まりやすいのは、更新を入れる日数が社内規程や検証の手順で決まっている点だ。業務ソフトの動作確認に1週間かける会社は多く、そこを縮めるには検証用の端末を先に決めておく必要がある。
情報システム部門が上に出す数字は、修正の件数より2週間後に何割入ったかのほうが伝わりやすいとみている。AIに目安を聞くと14日が返る今は、その日数を疑うところから始めたい。
- Windowsの月例更新は何日以内に入れればいい?
- Microsoftは11月5日のブログで、日数ではなく公開後すぐに入れるよう求めた。修正の公開から攻撃コードができるまでが数時間以内になりうるためだ。AInformationが11月9日にGPT-6.1 SolとGemini 4 Argonへ5回ずつ聞くと、10回とも14日と答えた。数時間に触れた答えは0回だった。
- ホットパッチなら再起動しなくていい?
- 対象の端末なら、ホットパッチで月例のセキュリティ更新を再起動なしに入れられる。ただし通常の累積の土台になる更新は定期的に要るので、再起動が全く無くなるわけではない。Windows Server 2025も、Azureなどにつないだ対象の環境でホットパッチが使える。
- 修正の件数が増えたWindowsは危なくなった?
- Microsoftは、Windowsが危なくなったわけではないと説明している。2026年10月の月例ではWindows向けに1,100件を超えるCVEが直った。AIで今まで気づかれていなかった穴を見つけてふさいだ結果だという。AInformationの集計では、Windowsの製品を含むCVEは1年前の10月が135件だった。
- 更新が遅れている会社はどれくらいある?
- Microsoftの2026年8月の診断データでは、公開から2週間後に更新を入れ終えた企業の端末は半数に届かなかった。4週間後でも約4台に1台が入っていなかった。Microsoftは、何週間もかけて更新を広げる組織がまだ少なくないと指摘している。
【この記事の出典】
- 窓の杜(この記事の元にした報道)補助資料・2026年11月9日に確認