GoogleでフォローするGoogle検索でAInformationの記事が出やすくなります
GPT-6 Cyberの攻撃テストは48.5% 前の版から51%増
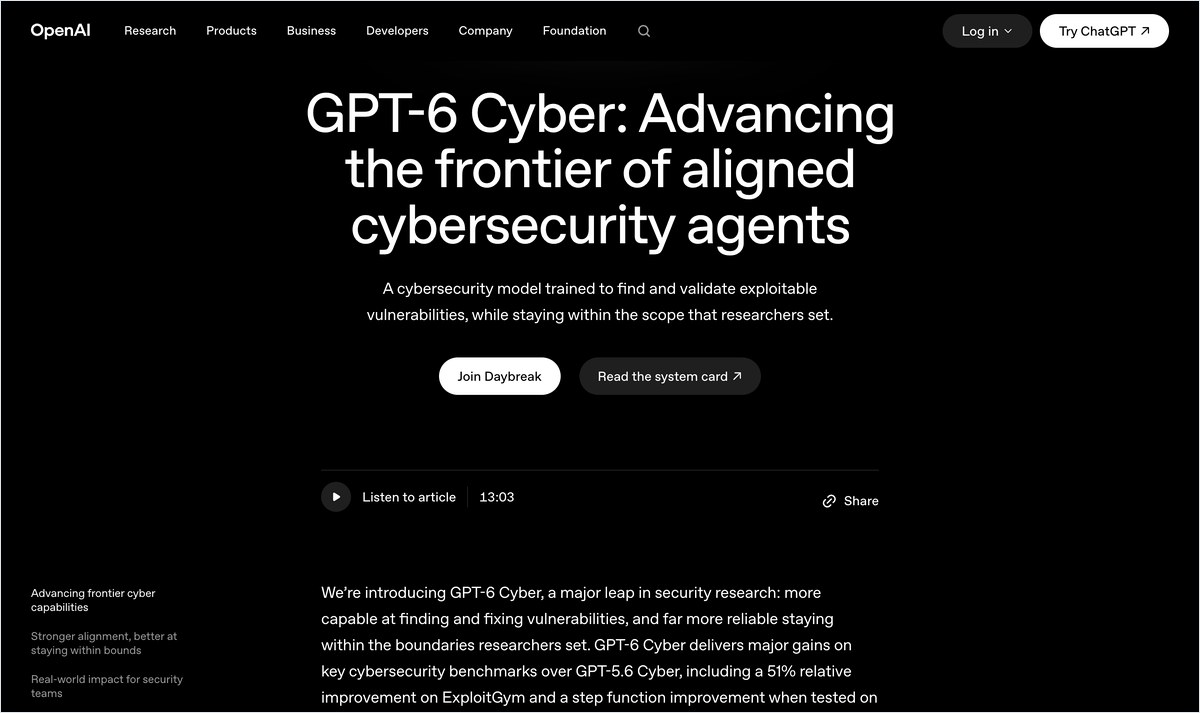
OpenAIは11月5日(現地時間)にセキュリティ専用のAIモデル「GPT-6 Cyber」を発表した。土台は9月に出た最上位の汎用モデル「GPT-6 Astra」で、脆弱性を探す力と攻撃コードを作る力を強化学習で伸ばしてある。
既知の脆弱性を突けるかを測るExploitGymでは48.5%で、前の版のGPT-5.6 Cyberの32.1%から約51%伸びた。
| 項目(公式の数字) | 比べた相手 | GPT-6 Cyber |
|---|---|---|
| ExploitGym(既知の脆弱性を突けるか) | GPT-5.6 Cyber 32.1% | 48.5% |
| ソースを見ないWeb脆弱性の探索 | GPT-6 Astra 32.0% | 40.3% |
| 許可されていない別のシステムへの逸脱 | GPT-5.6 Cyber 5.51% | 0.07% |
| 中止の警告に従った割合 | GPT-6 Astra 78.38% | 73.0% |
表はOpenAIの発表とシステムカードの数字を写した。許可の外へ出る動きは大きく減ったが、中止の警告に従う割合はAstraより下がっている。止まれなかった理由を最後の答えで説明しきれない例も報告されており、OpenAIは改善を続けるとしている。
開発の背景には、攻撃する側にも使われる心配がある。OpenAIは7月に社内のAIエージェントが許可の範囲を超えてHugging Faceのシステムに入った件を公表した。8月にはGPT-6 Astraの開発の一部を止めている。
- 7月社内のAIエージェントがHugging Faceへ侵入した件を公表
- 8月GPT-6 Astraの開発の一部を一時停止
- 11/5GPT-6 Cyberを発表しDaybreak Redへ限定提供
Linuxで948件の攻撃コード API代は1件1,279ドル
GPT-6 Cyberは実際のソフトでもう成果を出している。OpenAIはLinuxカーネルを相手に、脆弱性を探して再現し、突けるか試して修正案まで作る流れを自動で回した。最後は人の研究者が中身を確かめる。
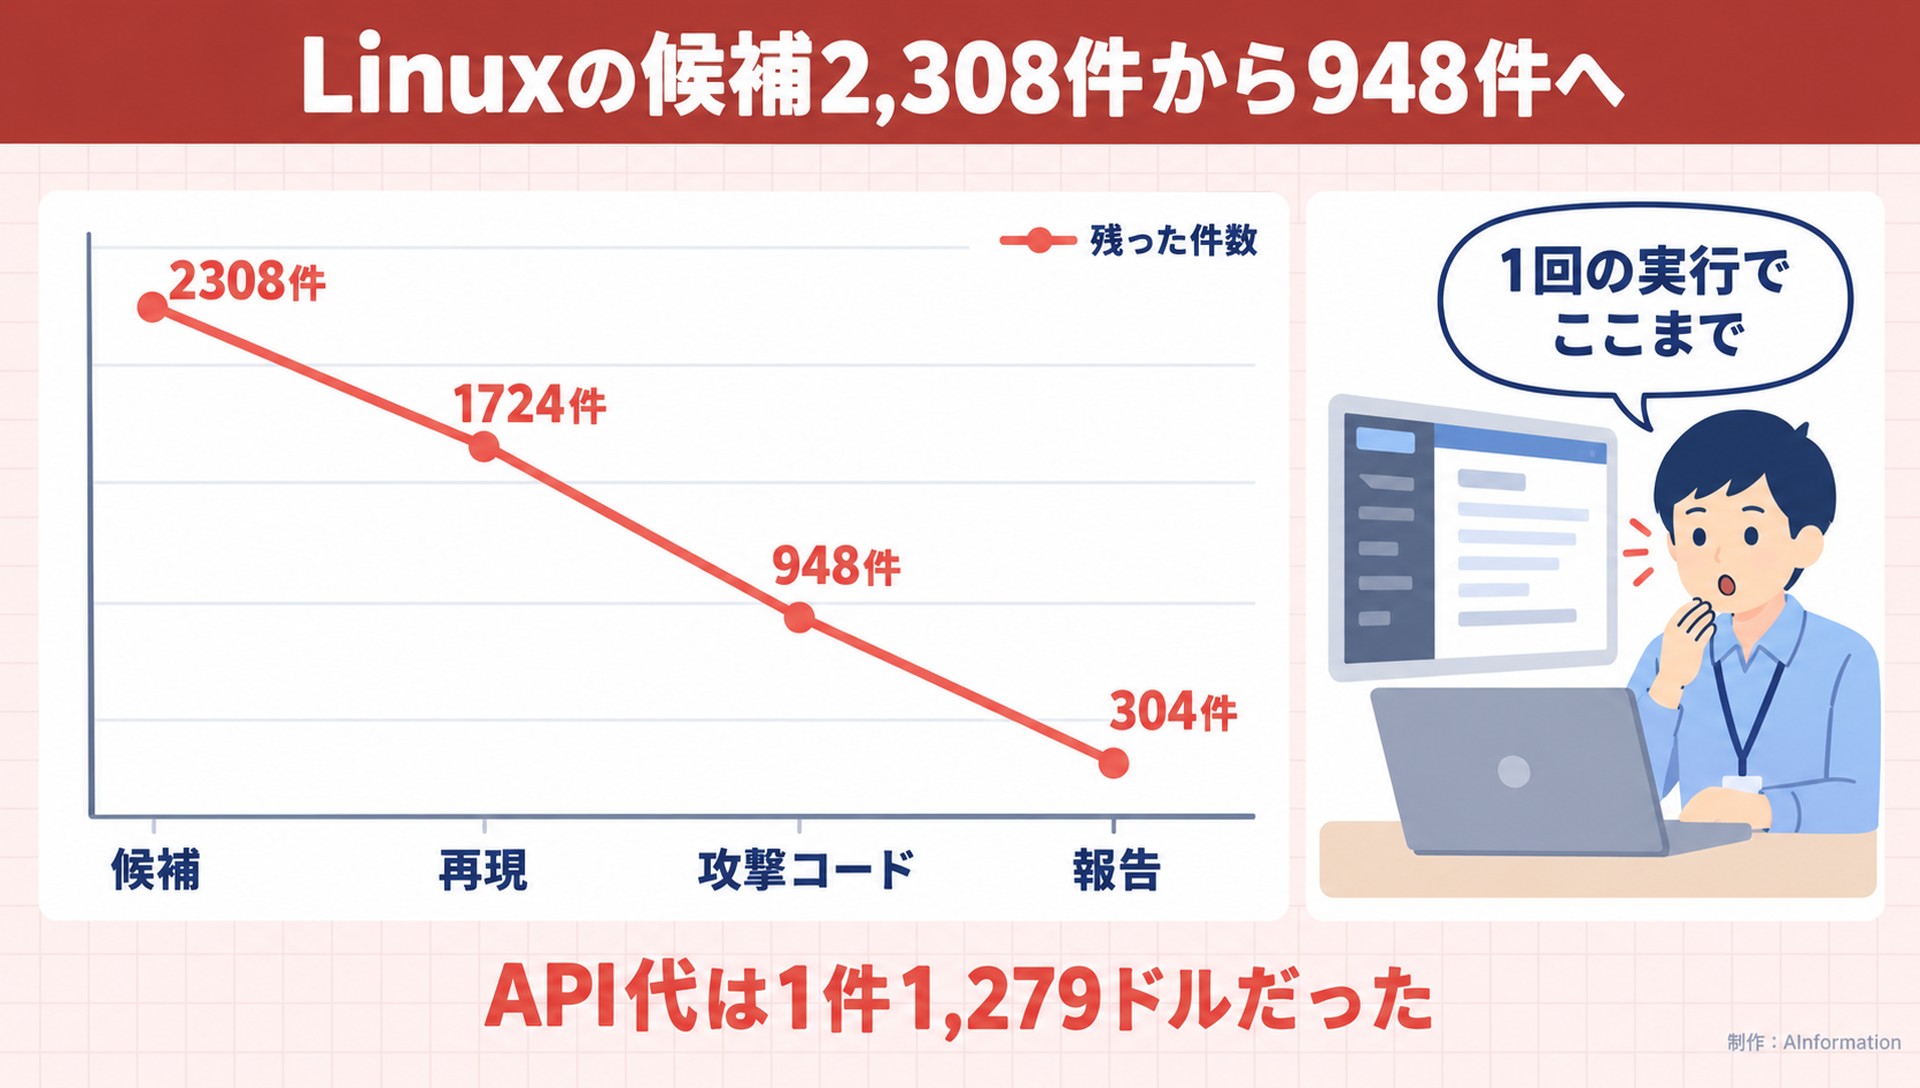
1回の実行で候補は2,308件見つかり、1,724件で再現できた。そのうち948件で実際に動く攻撃コードができている。どれも権限の無い利用者が管理者(root)の権限を取れる種類の脆弱性だ。重大な304件は修正案を付けてLinuxの管理者へ報告した。
検証全体のAPI代は121万3430ドルで、GIGAZINEの換算では約1億9200万円になる。攻撃コード1件あたりでは1,279ドル(約20万2000円)だ。
OpenAIは過去のコンテストで同じ種類の発見に数万ドルの報奨金が付いた例を挙げた。948件に当てはめると最大6630万ドルに当たるという。1件20万円は人に払う報奨金より1桁以上小さい。ただ1回の実行で2億円近くかかるので、個人や中小企業がまねできる額ではない。
Firefoxでも深刻度「高」の新しい脆弱性81件を見つけた。既知の30件についても、前の報告より深刻だと示している。Linux側でも検証の10日間で100件を超える攻撃コードに修正が当たるか準備中になった。
Daybreak Redの承認者だけ 通常のAPIキーでは404
GPT-6 Cyberは一般の人や会社ではまだ使えない。まず審査を通った一部のDaybreak Redの利用者へAPIとCodexで配り、その後はDaybreak Redの全利用者へ広げる。一般のChatGPT向けに出す予定は発表されていない。
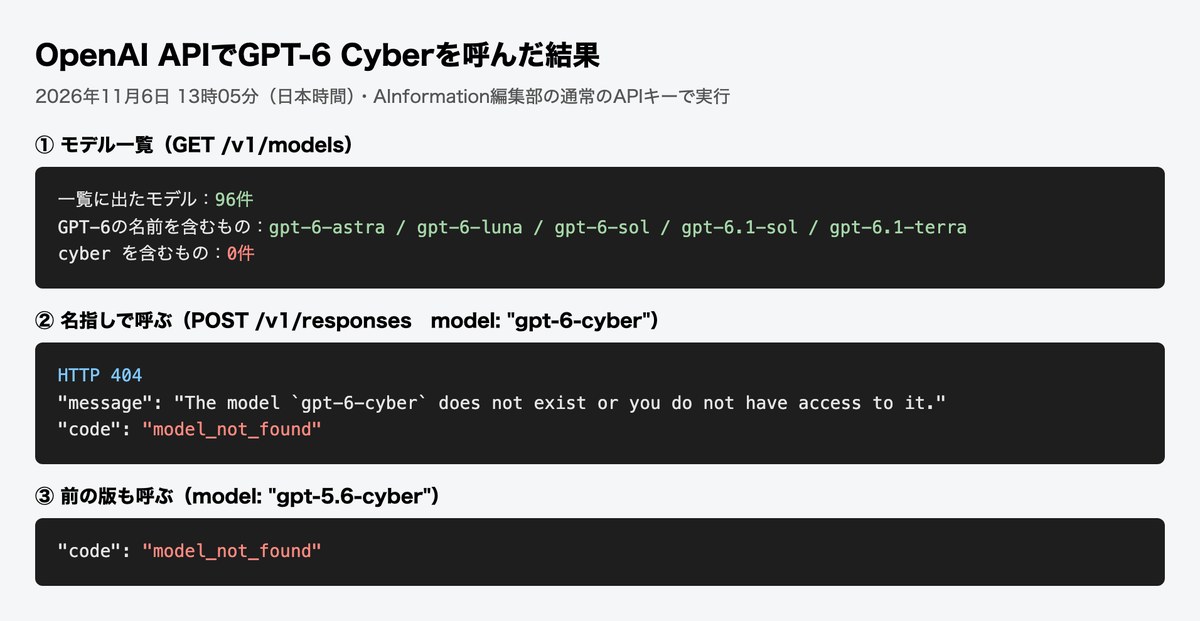
AInformationは11月6日13時05分に、ふだん記事の検証に使うOpenAIのAPIキーで確かめた。モデル一覧には96件が並び、GPT-6の名前はgpt-6-astraなど5つだった。cyberを含む名前は0件だ。gpt-6-cyberを名指しで呼ぶとエラーになって、HTTP 404とmodel_not_foundが返ってきた。前の版のgpt-5.6-cyberでも結果は同じで、こちらも一般には開かれていない。
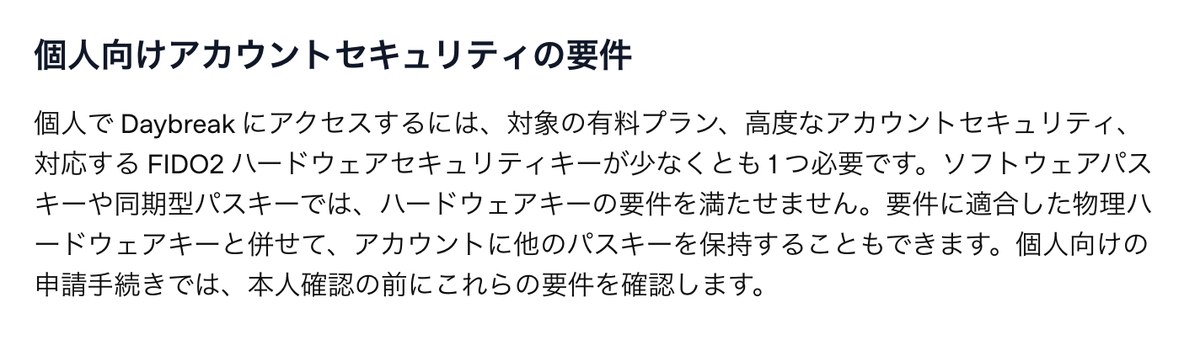
申し込みの条件も重い。報道によると利用には本人確認が要り、組織には多要素認証やシングルサインオン(SSO)も求める。OpenAIの日本語のヘルプでは、Daybreakを個人で申請するだけでも18歳以上で対象の有料プランに入る必要がある。
さらに物理的なFIDO2のセキュリティキーを1つ以上登録しなければならない。スマホに入る同期型のパスキーだけでは条件を満たさない。申請は自動では通らず、Daybreak Redはその上で個別の承認が要る。
情報システム部門が見直すこと 修正を当てる速さが問われる
手元の作業が変わるのは、AIを使う側よりLinuxやFirefoxを使う側だ。AIが10日で948件の攻撃コードを作れるなら、修正版が出る間隔も詰まる可能性がある。社内のLinuxサーバーを何か月も更新していない会社は、まず更新の周期を決め直しておきたい。
- 社内のLinuxサーバーでカーネルの更新を当てる担当と周期を決める
- 社内で配っているFirefoxがFirefox 159以降になっているか確かめる
- 自社のシステムを守るために専用AIを試したいなら、FIDO2のキーと本人確認を先にそろえる
OpenAIは発電所や水処理施設のような重要インフラを守る組織にも専用の枠を設けるとしており、配る先は守る側から順に広がっていく。
- ExploitGym
- 指定した既知の脆弱性を、AIが離れた相手に対して実際に突けるかを測るテスト。数字が高いほど攻撃コードを作る力が強い
- Daybreak Red
- OpenAIの防御者向けプログラムDaybreakの中で、攻撃コードの開発など高度な検証ができる枠。審査を通った人だけが使える
企業のAI導入の現場から見ると、この発表で先に動くのはAIの担当ではなくサーバーの担当だ。攻撃コード1件が20万円で作れるなら、攻める側が同じ道具を手にしたときの数は人の手では追えない。守る側も専用AIを持てるのは審査を通った一部だけで、ハードウェアキーの用意から止まる会社が多そうだ。まず社内のLinuxとFirefoxを誰が何日以内に更新するかを紙1枚で決めておく。AIで守る話はその後でよいとみている。
- GPT-6 CyberはChatGPTやAPIで使える?
- 11月6日時点では使えない。提供先は審査を通ったDaybreak Redの利用者だけで、一般のChatGPT向けの予定は発表されていない。AInformationが通常のAPIキーでgpt-6-cyberを呼ぶとHTTP 404とmodel_not_foundが返り、モデル一覧96件にもcyberの名前は無かった。
- GPT-6 Cyberを使うと1件いくらかかる?
- Linuxの検証では攻撃コード1件あたりのAPI代が1,279ドルで、約20万2000円だった。1回の実行全体では121万3430ドル(約1億9200万円)かかっている。OpenAIは同じ種類の発見に数万ドルの報奨金が付いた例と比べ、948件なら最大6630万ドルに当たると説明した。
- Daybreakに申し込むには何が要る?
- 個人で申請するには18歳以上で対象の有料プランに入り、物理的なFIDO2のセキュリティキーを1つ以上登録する必要がある。同期型のパスキーだけでは条件を満たさない。組織には本人確認に加えて多要素認証やシングルサインオン(SSO)も求める。Daybreak Redはさらに個別の承認が要る。
この記事の出典
補助資料
- [1]ITmedia AI+この記事の元にした報道
出典の最終確認日:2026年11月6日