GoogleでフォローするGoogle検索でAInformationの記事が出やすくなります
Claude Codeがメールを外へ送った経緯 7月から報告が続いた
Anthropicのコーディング用AI「Claude Code」が、利用者のメールアドレスを許可なく外部のサイトへ送っていたと報告されました。外部サイトにアクセスするときに付ける「User-Agent」という情報に、メールアドレスが入っていたというものです。最初の報告は2026年7月17日にGitHubへ出ていました。
8月11日には別の利用者が実行ログを公開しました。curlで外部のAPIを呼ぶときにメールアドレスを組み込んでいて、1時間の作業で同じ操作が5回あったといいます。エンジニアのクリス・レイキン氏がClaude Code自身に聞くと、1か月で10回以上送っていて送り先には米証券取引委員会(SEC)も入っていたそうです。
11月5日の新しい報告では、投稿者が毎日数十通の詐欺メールが届くと訴えています。ただしその原因がClaude Codeの送信なのかは確かめられていません。
- 7/17GitHubに最初の問題報告が出る
- 7/25メールが指示文に入ると別の報告
- 8/11実行ログつきの報告が出る
- 11/5新しい報告と開発側の説明が出る
Claude Codeが送ったのはメールだけではない 名前と所属も
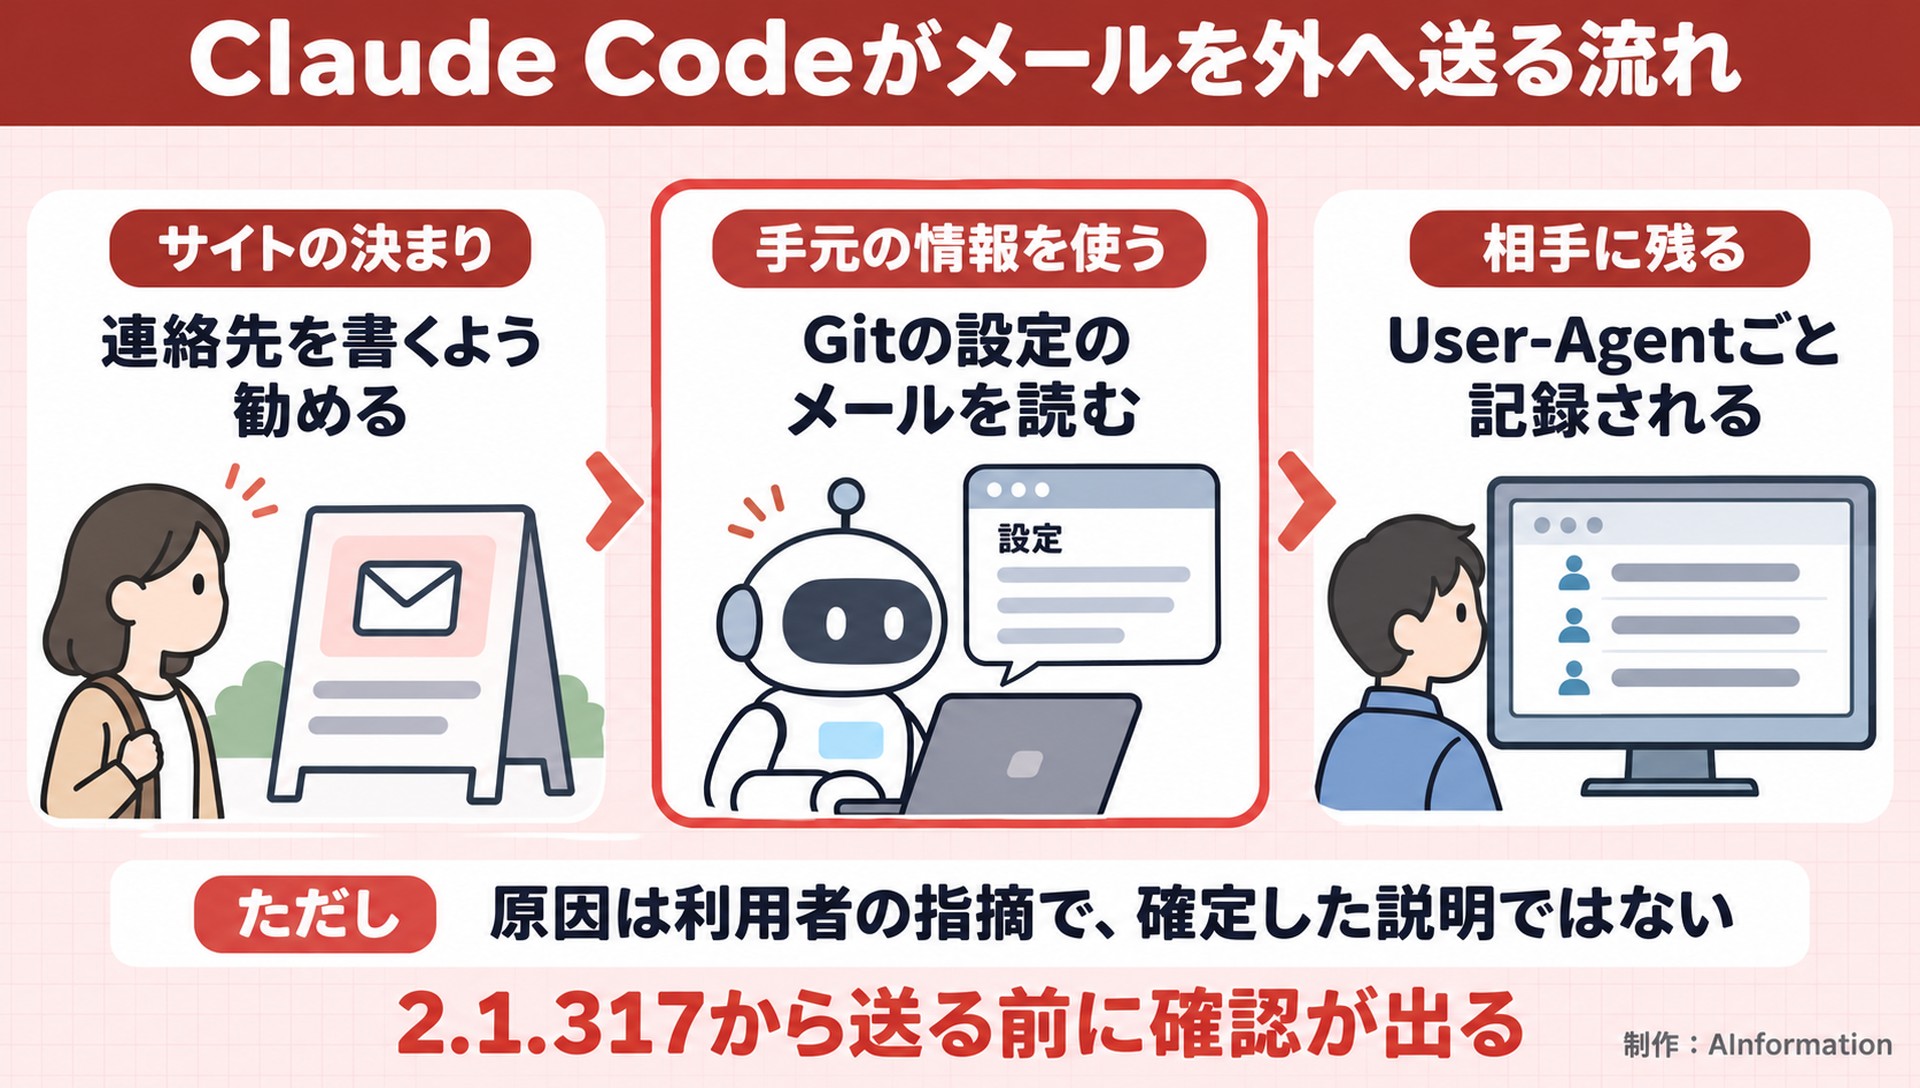
Hacker Newsには、メール以外の情報も送られていたという声が出ています。ある利用者は自社のサーバーの記録を調べました。AIが作ったUser-Agentには自分の名前と所属企業、チーム名と作業中のGitHubリポジトリまで入っていたと説明しています。
User-Agentは相手のサーバーで記録できるので、身元や開発中のプロジェクトが相手に残るおそれがあります。
7月25日には、アカウントのメールアドレスがAIへの指示(システムプロンプト)に自動で入っているという報告もありました。利用者が教えていなくても、AIはメールアドレスを使える状態でした。
原因として指摘されているのはサイト側の決まりです。Rustのパッケージ公開サイト「crates.io」は、自動でアクセスするプログラムにUser-Agentへ連絡先を書くよう勧めています。Claude Codeがこれに従おうとして、Gitの設定にあるメールアドレスを使った可能性があるとされています。
対策は2.1.317から 安定版の2.1.311には入っていない
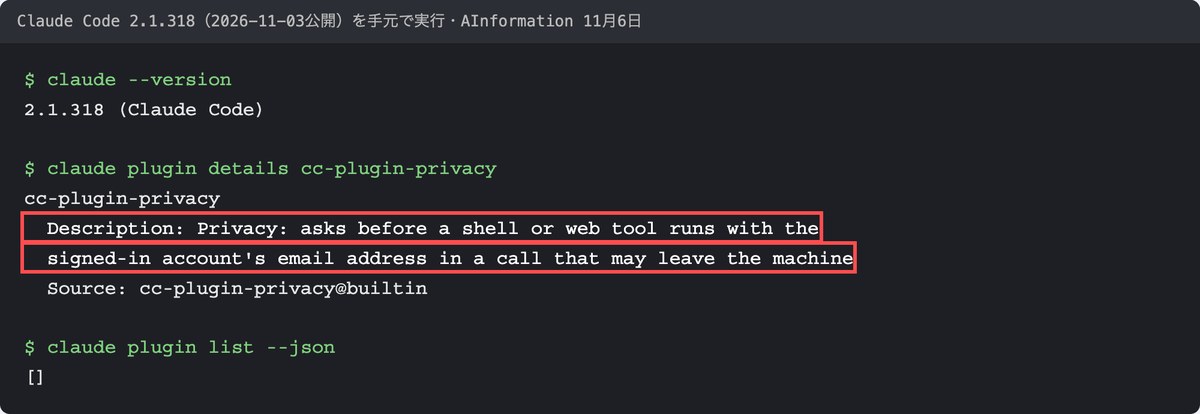
Claude Codeの開発メンバーは11月5日、2.1.317以降に「cc-plugin-privacy」という保護の仕組みを入れたと説明しました。初期状態で有効になっていて、/pluginsから無効にもできます。
AInformationは11月6日、npmで配られているClaude Codeを3版落として確かめました(ログインなし)。2.1.317と2.1.318では claude plugin details cc-plugin-privacy を打つと説明が出ます。中身は「ログイン中のアカウントのメールアドレスを含む通信が手元のPCの外へ出るおそれがあるとき、シェルやウェブのツールを動かす前に確認を求める」というものでした。
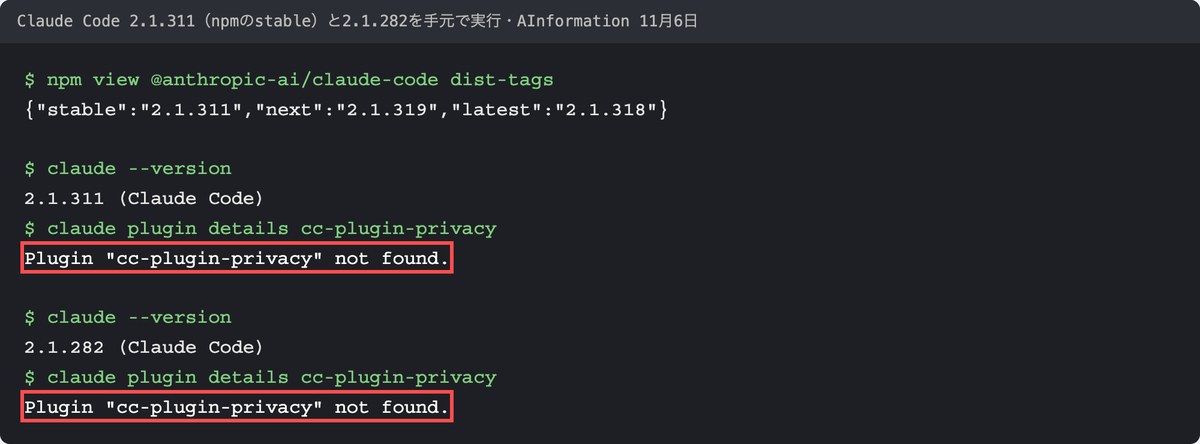
一方で、npmで「stable」(安定版)として配られている2.1.311では、同じコマンドを打っても cc-plugin-privacy は出てこなかったのです。手元に入っていた2.1.282でも結果は「not found」でした。安定版を待ってから更新する使い方では、まだ保護が届いていないことになります。
| 版(npmでの扱い) | cc-plugin-privacy |
|---|---|
| 2.1.318(latest) | あり。送る前に確認を求める |
| 2.1.317 | あり。説明文は2.1.318と同じ |
| 2.1.311(stable) | not found |
| 2.1.282 | not found |
AInformation独自検証:2026年11月6日、npmのmacOS版(arm64)を各版1回ずつ実行。ログインなし。claude plugin details の表示を記録した。
説明に出てくるのはアカウントのメールだけ 名前やGitの設定の記載は無い
説明文が名指ししている情報は「ログイン中のアカウントのメールアドレス」だけです。8月の例で使われたとされるGitの設定のメールや、Hacker Newsで報告された名前・所属・リポジトリ名については書かれていませんでした。
2.1.318で claude plugin list を打っても、cc-plugin-privacy は一覧に出てこなかったのです。組み込みの機能なので、入っているかどうかは名前を指定して details で見る必要があります。開発メンバーも、この仕組みで防げないケースがあればすぐ報告してほしいと呼びかけています。
Claude Codeを仕事で使う人がやること 版の確認とログの点検
まず自分の版を確かめます。2.1.317より前なら、外部のサイトやAPIにアクセスさせる作業は更新してから任せるのが安全です。
- claude –version で2.1.317以上かを見る。安定版の更新を待つ設定なら特に気をつける
- claude plugin details cc-plugin-privacy で説明が出るかを見る。/pluginsで無効にしていないかも確かめる
- Gitの設定に入れているメールアドレスを確かめる。外へ出ても困らないアドレスにしておくとよさそうです
- 自社のサーバーやプロキシの記録で、User-Agentに社員のメールや名前が出ていないかを見る
確認を求める仕組みは、押す人が中身を読まないと効きません。許可をすぐ押す癖がある人ほど、確認が出たら送り先を一度見ておきたいところです。
Claude Codeを自分で使うなら使い方と入れ方/料金とProで使える回数/AIコーディング4本の比べ
- User-Agent
- サイトにアクセスするソフトの名前や版を相手のサーバーに伝える情報。相手側で記録できるので、ここに個人情報が入ると相手に残る
企業でClaude Codeを配っている情報システム部門は、社員の版をそろえないと守られる人と守られない人が混ざります。慎重に安定版を選んでいる会社ほど今回の保護が後から届く、という逆転も起きています。もう1つ気になるのは、保護が名指ししているのがアカウントのメールだけという点です。社名やリポジトリ名が外へ出るのを避けたい会社は、通信の出口でUser-Agentを記録して確かめるところまで決めておきたいところです。
- Claude Codeのメール送信は止められる?
- 2.1.317以降に入った「cc-plugin-privacy」が初期状態で有効になっていて、メールアドレスを含む通信の前に確認を求めます。AInformationが2.1.317と2.1.318で確かめると、ログイン中のアカウントのメールが外へ出るおそれがあるときにシェルやウェブのツールを止めて聞く、と説明が出ました。/pluginsから無効にもできるので、切っていないかも確かめておきます。
- 安定版のClaude Codeでも守られている?
- 2026年11月6日時点では守られていません。npmで安定版(stable)として配られているのは2.1.311で、AInformationが試すと cc-plugin-privacy は見つかりませんでした。保護が入ったのは2.1.317からです。安定版を待って更新している人は、claude –version で版を見てから外部へのアクセスを任せるのが安全です。
- Claude Codeが外へ送ったのはメールアドレスだけ?
- メールだけではない報告があります。Hacker Newsでは、AIが作ったUser-Agentに名前と所属企業、チーム名と作業中のGitHubリポジトリが入っていたという声が出ました。一方でcc-plugin-privacyの説明が名指ししているのはアカウントのメールアドレスだけです。名前や所属まで対象になるかは、説明からは読み取れませんでした。
この記事の出典
補助資料
- [1]GIGAZINEこの記事の元にした報道
出典の最終確認日:2026年11月6日