GoogleでフォローするGoogle検索でAInformationの記事が出やすくなります
Cursorの不正版は2.1.312と2.1.313 約11時間配られた
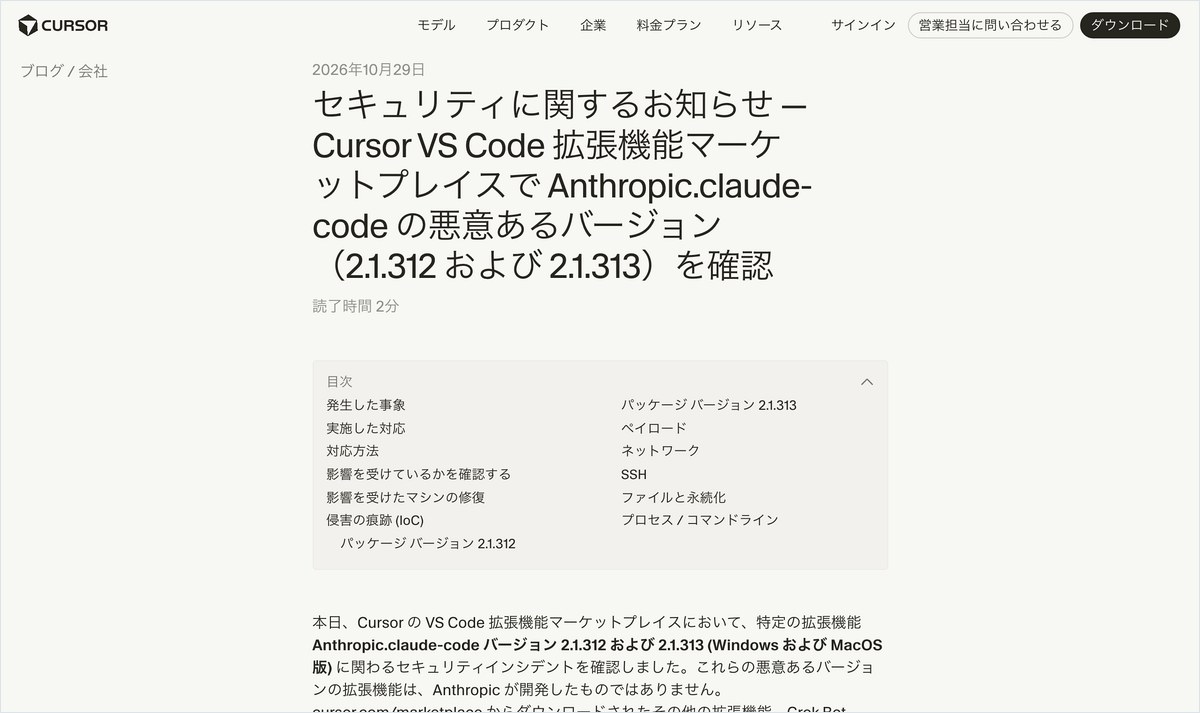
AnthropicのClaude Code拡張に、不正なコードを仕込んだ版がCursorのマーケットプレイスで出回った。Cursorの告知によると、対象は2.1.312と2.1.313のWindows版とMac版だ。置かれていたのは太平洋時間10月29日の2時27分から13時35分までで、日本時間では10月29日18時27分から30日5時35分にあたる。
不正版はAnthropicの公式アカウントから配られていた。セキュリティ会社Phorionの共同創業者は「攻撃者が公式の配布経路を握ったサプライチェーン攻撃だった」とArs Technicaに話している。影響を受けたのは最大5,000人とCursorは説明した。
Cursorでは拡張が初期設定で自動更新される。入れた覚えがなくても、その時間にCursorを開いていれば不正版が届いた可能性がある。Anthropicは数時間後に2.1.314を出し直したが、Ars Technicaの10月31日の記事の時点で利用者への公の告知は出していない。
| 項目 | Cursorの告知の内容 |
|---|---|
| 不正だった版 | 2.1.312と2.1.313(Cursorのマーケットプレイス経由) |
| 対象のOS | WindowsとmacOS |
| 置かれていた時間 | 日本時間10月29日18時27分〜30日5時35分 |
| 影響の上限 | 最大5,000人 |
| いまの状態 | 不正版は削除済み・攻撃者のサーバーは停止 |
- 10/29Cursorのマーケットプレイスに不正版が出回る
- 10/30日本時間5時35分ごろまで不正版が置かれた
- 10/31Anthropicは公の告知をまだ出していない
狙いはSSHのバックドア 多くのMacでは途中で失敗した
不正版は入った端末の情報を集めて攻撃者へ送る。送るのはホスト名とユーザー名、OS、環境変数の名前、Gitのメールアドレス、外から見えるIPアドレスなどだ。Phorionは、クラウドの鍵やAPIトークンのありかをつかんで次に狙う端末を選ぶためとみている。
そのうえで攻撃者のSSH鍵を「svc-telemetry」という名前で書き足し、外から入れるトンネルを開こうとする。Macではログインのたびに動く設定(LaunchAgent)に仕込み、Windowsでは予定タスクに仕込む。裏で動くスクリプトはおよそ60秒ごとにつなぎ直す。
ただし多くのMacとWindowsでは、SSHを動かす段階で管理者の権限が足りず失敗した。Phorionによると、Macでは設定を読む命令が権限エラーの文を返し、不正なコードがそれを「オフ」と読み取れなかった。それでも鍵の書き足しと常駐の仕込みと端末情報の送信までは進むので、Cursorはつながらなかった端末にも後始末を求めている。
VS Code版の2.1.312は無害 同じ番号でも配り元で違う
編集部は10月31日の朝、Claude Code拡張を入れているMacで照合した。このMacはCursorではなくVS Codeを使い、MicrosoftのマーケットプレイスからClaude Code拡張を入れている。2.1.312は10月29日0時41分に入り、10月30日22時51分に2.1.314へ自動で上がっていた。
残っていた2.1.312の本体ファイル(extension.js)を調べると、鍵の名前「svc-telemetry」も攻撃者のIPアドレスも1件も出てこなかった。ファイルのSHA-256もCursorが公表した不正なファイルの値と一致しない。SSHの鍵ファイルと、Cursorが挙げた不正な設定(com.apple.sysmond.plist)も見つからなかった。
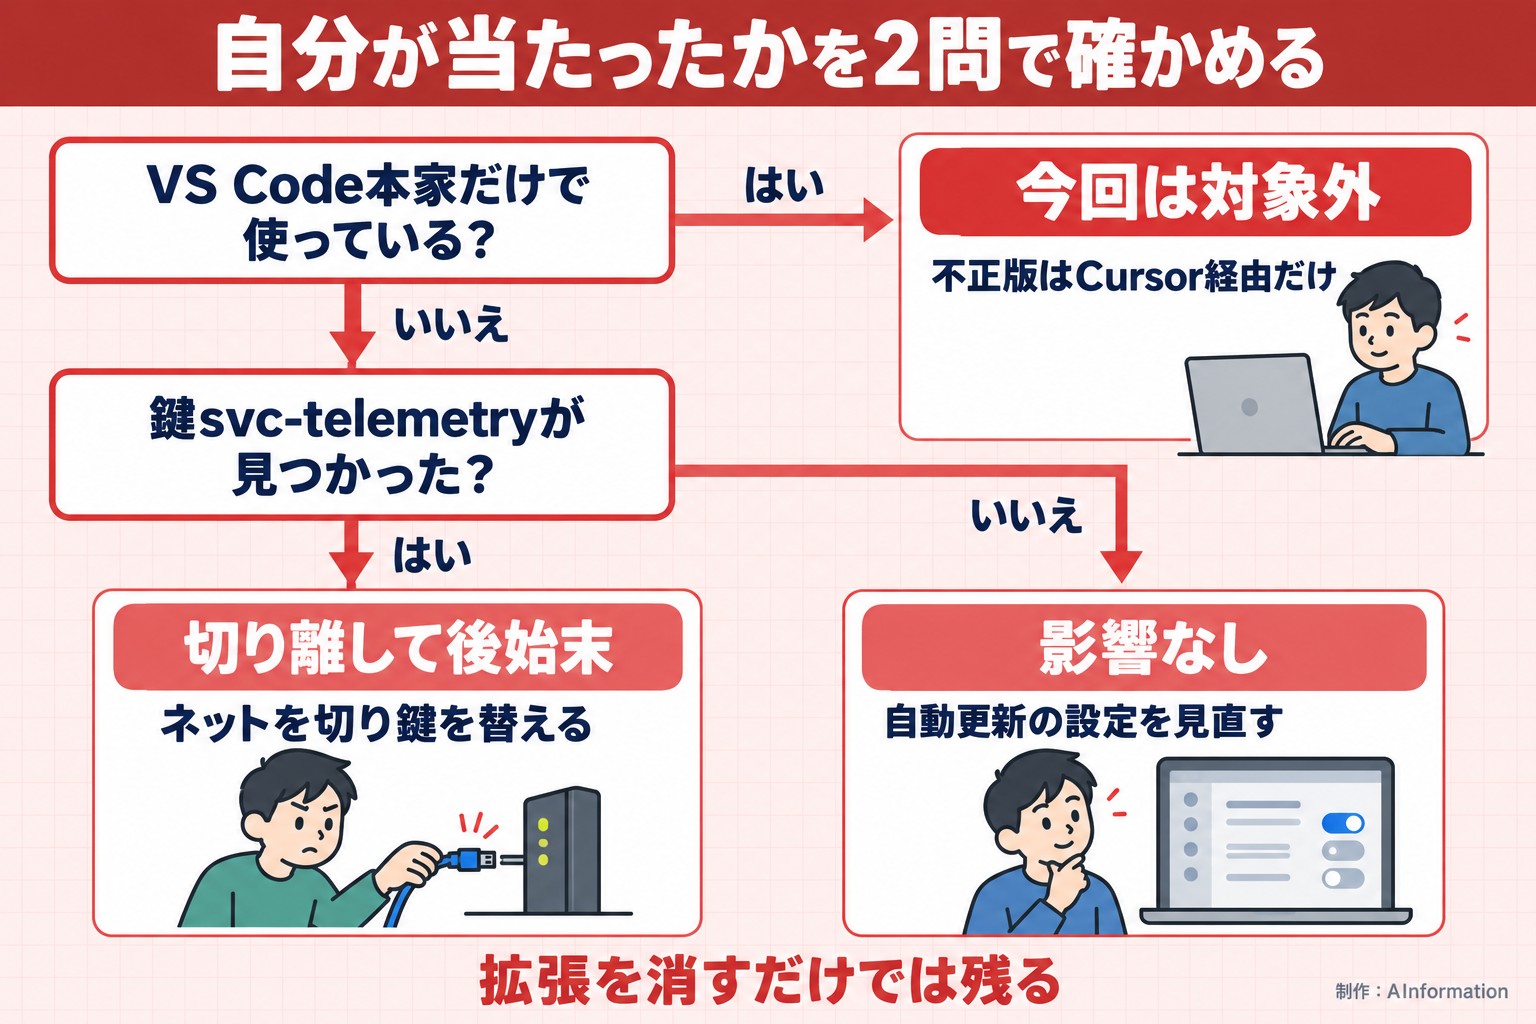
同じ2.1.312でも不正だったのはCursor経由だけで、今回はVS Code経由のほうが安全だった。版の番号より先に、どこから入れたかを確かめたい。手元にCursorは無く、不正版そのものの動きを試すことはできなかった。
不正版が送っていた端末の情報
| 項目 | 中身 |
|---|---|
| 端末 | ホスト名・OS・ホームフォルダの場所 |
| 利用者 | ユーザー名・Gitのメールアドレス |
| 環境 | 環境変数の名前・作業中のフォルダ |
| ネット | 外から見えるIPアドレス |
Cursor利用者がまず打つ1行 拡張を消しても後始末は終わらない
10月29日にCursorでClaude Code拡張を入れたか更新した人は、まず鍵が書き足されていないかを見る。Macならターミナルで「grep -qs svc-telemetry ~/.ssh/authorized_keys」を打つ。何も見つからなければ影響なしとCursorはしている。
- 鍵が見つかった端末はネットから切り離す
- Cursorが配る後始末のスクリプト(Mac版とWindows版)を流す
- その端末から使えたパスワードやAPIの鍵を別の安全な端末から替える
- 端末を作り直すかどうかを決める
拡張を消すだけでは足りない。不正版は拡張とは別に常駐のスクリプトを置くので、拡張を消しても動き続けることがあるとCursorは書いている。
AInformationは10月29日にも、1行の指示書でClaude Codeが動いた件を報じた。今回は道具そのものの配り元が入口になった。チームでCursorを使っているなら、拡張の自動更新を続けるかを今週のうちに決めておきたい。
- サプライチェーン攻撃
- 製品そのものでなく配布の経路を乗っ取り、正規の更新に見せかけて不正なコードを利用者へ届ける攻撃。今回は公式アカウントが使われた
企業でAIのコーディング道具を配るとき、つまずくのは「誰がどのエディタで何を入れたか」の台帳が無いことだ。今回は同じ2.1.312でもCursor経由だけが不正版だったので、版の番号だけ控えていても当たったかどうかは分からない。情報システム部門は、エディタの種類と拡張の配り元まで1日で洗い出せる形にしておきたい。自動更新を切ると今度は直した版が届かないので、止めるかどうかより、更新の記録を残せるかで選ぶとよさそうだ。
- VS CodeでClaude Code拡張を使っていても影響はある?
- 今回の不正版はCursorのマーケットプレイスで配られたもので、Cursorは公式の配布に影響した証拠は無いとしている。編集部のMacでVS Code経由の2.1.312を調べたところ、鍵の名前「svc-telemetry」も攻撃者のIPアドレスも出てこなかった。版の番号が同じでも配り元で中身が違うので、どこから入れたかを確かめるとよい。
- Claude Code拡張を消せば済む?
- 消すだけでは足りない。不正版は拡張とは別に常駐のスクリプトを置き、拡張を消しても動き続けることがあるとCursorは説明している。鍵「svc-telemetry」が見つかった端末はCursorが配る後始末のスクリプトを流す。そのうえでパスワードやAPIの鍵を別の安全な端末から替える。
- Claude Code拡張の不正版に当たったかはどう確かめる?
- Macならターミナルで「grep -qs svc-telemetry ~/.ssh/authorized_keys」を打ち、鍵が書き足されていないかを見る。対象は日本時間10月29日18時27分から30日5時35分までにCursorで2.1.312か2.1.313を入れたか更新したWindowsとMacだ。WindowsはPowerShellで確かめる命令をCursorが告知に載せている。
- Anthropicから利用者への連絡は来た?
- Ars Technicaの10月31日の記事の時点で、Anthropicは利用者への公の告知を出していない。不正版の数時間後に2.1.314を出し直したことは独立の研究者が確かめている。攻撃者がどうやってAnthropicの公式アカウントを使えたのかは、AnthropicもCursorも説明していない。
写真:TechCrunch / Wikimedia Commons(CC BY 2.0)
この記事の出典
補助資料
- [1]Ars Technicaこの記事の元にした報道
出典の最終確認日:2026年10月31日