GoogleでフォローするGoogle検索でAInformationの記事が出やすくなります
OpenAI、報奨金の中央値を4倍超に ChatGPTの重大な穴は3万ドル
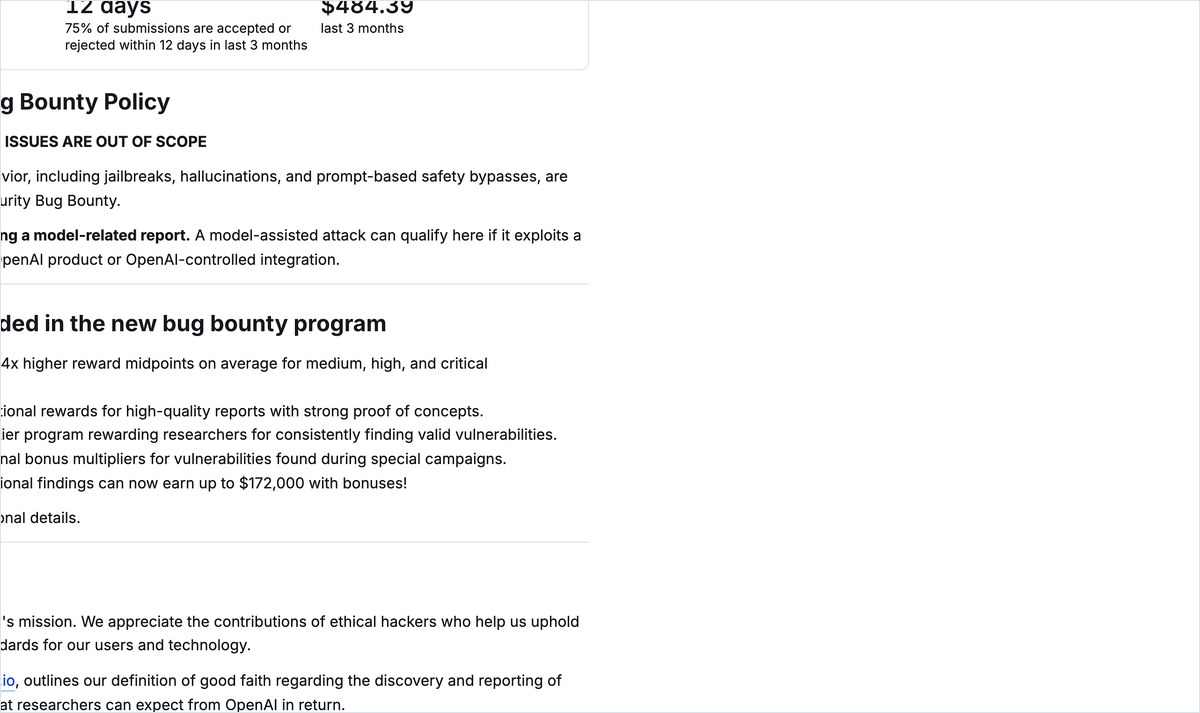
OpenAIは11月2日(米国時間)、セキュリティのバグ報奨金を引き上げると発表した。中・高・重大の3段階で、報奨金の幅の中央値を平均で4倍超にする。ChatGPTやCodexの重大な脆弱性は最大3万ドルになった。
さらに上の例外級は最大10万ドルのまま据え置き、ボーナスを足すと最大17万2,000ドルまで届く。窓口はこれまでどおりBugcrowdで、細かい条件は公式のプログラムに載っている。
同じ日に、社内で穴を探す次の「セキュリティスプリント」も予告した。前回は製品担当の技術者の25%を穴探しに回し、Codexで再現から修正案づくりまで進めたという。今回は外部のCathedralの研究者も加わる。
対象はChatGPT・Codex・APIの3つ 例外級は最大17万2,000ドル
3万ドルの上限が付くのは、ChatGPT・Codex・API Platformという中心の製品だ。公式は段階ごとの例も出していて、中心から外れるPrismのような製品は別の扱いになる。
| 段階 | 公式が挙げた例 | 基本の報奨金 |
|---|---|---|
| 中(ChatGPT) | 閲覧だけのメンバーがプロジェクトにファイルを上げられる | 2,000ドル |
| 高(Prism) | 他人のプロジェクトに上がったファイルを読める | 2,500ドル |
| 重大(ChatGPT) | 1回のクリックでアカウントを乗っ取れる | 3万ドル |
| 例外級(ChatGPT) | 他人のチャットを自由に見られる | 10万ドル |
すでに報告していて、まだ支払いを受けていない人には新しい額が当てはまる。発表前の30日以内に支払いを受けた人も、新しい額のほうが高ければ差額が払われる。
品質と常連の倍率が付く 円にすると重大な穴は約474万円
基本の額には倍率が掛かる。悪用できる条件と影響を示した再現の手順(PoC)を付けると品質の倍率が付き、例では1.15倍だ。続けて報告する人向けの5段階の常連ボーナスと、新機能に絞った期間限定のキャンペーンの倍率もある。
円に直すと額の大きさが分かる。1ドル157.9円(欧州中央銀行・11月2日)で計算すると、重大な穴の3万ドルは約474万円になる。例外級の10万ドルは1,579万円で、ボーナス込みの17万2,000ドルは約2,716万円だ。いちばん下の例の2,000ドルでも約31.6万円になる。
ここまで出す理由として、OpenAIは「これまでの守り方だけでは足りない」と書いている。重要な社会基盤を守る人向けに、6か月で10億ドル(約1,579億円)分のモデル利用の補助も約束した。
会社のChatGPTを預かる側は「プロジェクトの権限」を見直す
中の段階の例に出た「閲覧だけのメンバーがファイルを上げられる」は、共有プロジェクトを使う会社に直結する種類の穴だ。社内でChatGPTのプロジェクトを配っているなら、誰に閲覧だけを渡しているかを一度並べておきたい。穴が見つかっても、権限を絞っておけば被害の範囲は小さく済む。
研究者として応募するなら、まずBugcrowdのOpenAIのページで対象と除外を読むとよさそうだ。日本から応募できるかどうかや税の扱いは発表に書かれていないので、規約で確かめておきたい。
AIで穴を探す流れは各社に広がっている。AInformationでもAnthropicのオープンソースの穴探しや、Claudeが伏せ字のパスワードを読めた件を取り上げてきた。次に額が動くのは、新機能ごとの期間限定キャンペーンになりそうだ。
- PoC
- 脆弱性が実際に悪用できることを示す再現の手順や試作。OpenAIは、穴を切り分けて影響まで示したPoCに品質の倍率を付ける
目を留めたいのは、中の段階の例に「閲覧だけのメンバーがファイルを上げられる」が入っていることだ。会社で共有プロジェクトを配ると、権限の設定は情報システム部門が一度決めたまま見直されないことが多い。報奨金の額は、OpenAI自身がChatGPTを会社の情報を預かる場所として守ろうとしている表れとみている。導入を決める側は、ベンダーが穴探しにどれだけお金をかけているかを選ぶときの物差しに足せそうだ。
- OpenAIのバグ報奨金はいくらもらえる?
- ChatGPT・Codex・APIの重大な脆弱性なら最大3万ドルで、1ドル157.9円で約474万円になる。他人のチャットを見られるような例外級は最大10万ドルで、ボーナスを足すと17万2,000ドルまで届く。中の段階の例は2,000ドルで、中・高・重大の幅の中央値は平均で4倍超に上がった。
- すでに報告した脆弱性にも新しい額は当てはまる?
- まだ報奨金を受け取っていない報告には新しい額が当てはまる。発表前の30日以内に支払いを受けた報告も、新しい額のほうが高ければ差額が払われる。差額の対象は基本の額と常連ボーナスの部分だ。
- 報奨金を増やす倍率には何がある?
- 倍率は3種類ある。悪用の条件と影響を示した再現の手順を付けると品質の倍率が付き、公式の例では1.15倍だ。ほかに続けて報告する人向けの5段階の常連ボーナスと、新機能に絞った期間限定のキャンペーンの倍率がある。
この記事の出典
補助資料
- [1]OpenAIこの記事の元にした報道
出典の最終確認日:2026年11月3日