OSS Scannerは0円の申請制 Mythosが定期的に穴を探す
Anthropicは10月8日(米国時間)に、OSSの脆弱性を無料で探すサービス「OSS Scanner」を始めた。申し込んだプロジェクトには、Claude Mythosを含む同社の最上位モデルが定期的にセキュリティ診断をかける。費用はAnthropicが全額持つ。
同じ日に発表した「Anthropic Cyber Mission」の柱の1つだ。もう1つは電力や水道などの制御機器を守る事業者向けの「CIDP」で、日立製作所やCrowdStrikeなど11社が創設パートナーに入った。OSS Scannerの仕組みはGoogleのOSS-Fuzzを参考にしたという。
報告には再現の手順と脆弱性の説明が付く。できる場合は修正パッチの案も添える。
人の確認を通さない報告 97件中の誤検知は1件だった
OSS Scannerの報告は、AIが書いたものを人が見ないまま送る。速く何度も届く代わりに誤りが混ざる可能性があると、Anthropic自身が書いている。
同社は過去6か月のProject Glasswingで2万9000件を超える脆弱性の候補を見つけたが、人が確かめられたのは約6000件にとどまった。未確認の分も全部ほしいというメンテナーの声に応えた形になる。
精度は初期の検証で測っている。48のプロジェクトで見つかった97件を専門家が調べると、85件(88%)がCVDの基準を満たした。残る12件のうち11件は実在するが既知の問題などと重なっており、誤検知は1件だけだった。
初期の検証にはPostgreSQLやOpenSSLが加わった。PostgreSQLの開発者ノア・ミッシュ氏は「PostgreSQLの不具合が異例なほど高い割合で見つかりました」と話している(GIGAZINEの報道)。深刻度を高く付けすぎるという指摘もメンテナーから出ている。
申請できるのは重要なOSSだけ 初日の申請57件は採用0件
対象はインフラや利用者の安全に大きく関わる確立したプロジェクトに限られる。外から攻撃を受けやすいかと、頼っている利用者やプロジェクトの数を見て1件ずつ決める。基準はOSS-Fuzzとほぼ同じだと公式の説明にある。
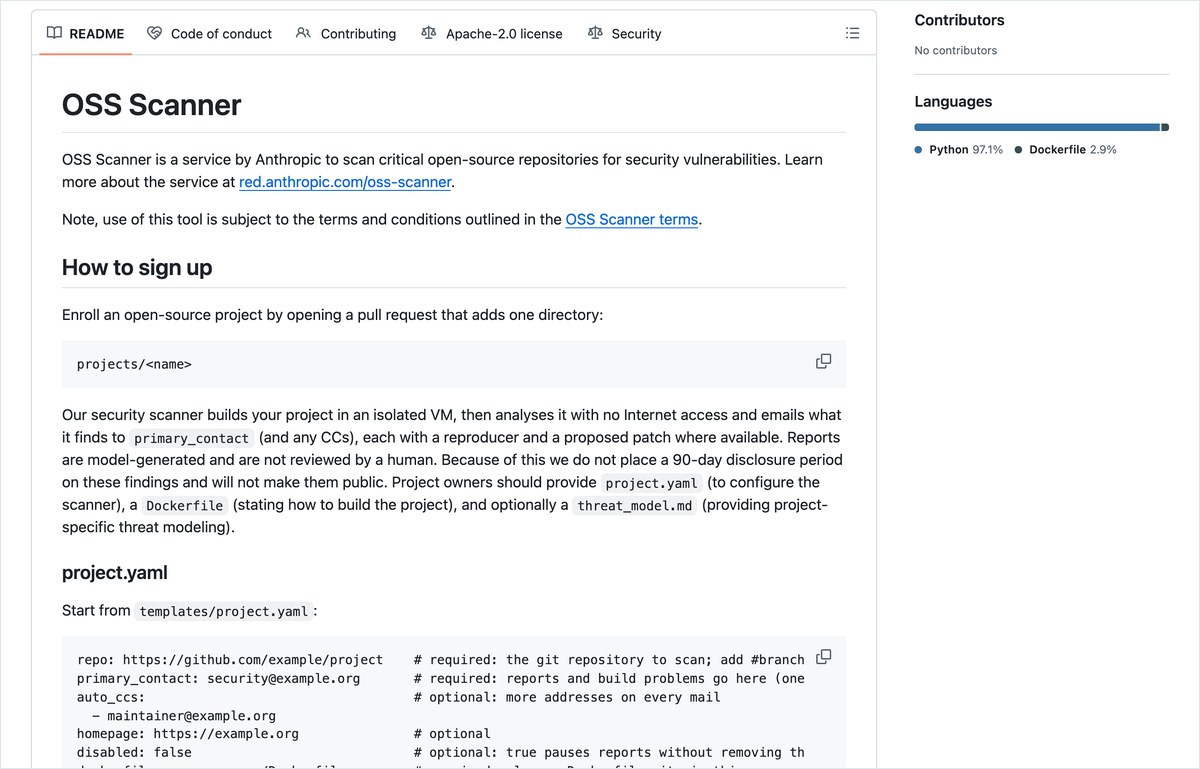
AInformationは申し込み先のGitHubリポジトリを開いて手順を読んだ。コアメンテナーが設定ファイルのproject.yamlとビルド用のDockerfileを足すプルリクエストを送る形で、診断はネットを切った隔離環境で進む。手元で試す道具のtools/checkは、本番のスキャナーと同じくClaude Codeを入れた環境を組み立てる。登録ずみのプロジェクトを置くprojectsフォルダも探したが、まだ1件も出てこなかった。
見落としやすいのは、project.yamlに書いたメールアドレスが公開される点だ。
10月9日14時21分の時点で申請のプルリクエストは57件あった。46件が審査待ちで11件は取り下げか却下になり、取り込まれたものは0件だった。メンテナー本人かを手で確かめてから登録する決まりで、通るまで日数がかかりそうだ。
社内のコードは対象外 OSSを使う会社が見直す2点
自社のソースコードを無料で診断させる道はない。企業向けには有料のClaude Securityがあり、OSS Scannerはその外側でOSSのメンテナーだけを支える位置づけだ。
| 項目 | OSS Scanner | Claude Security |
|---|---|---|
| 対象 | 重要なOSS(申請して審査) | 企業のソースコード |
| 費用 | Anthropicが全額負担 | 有料の商用製品 |
| 中身 | トークンを多く使う実験的な手法も足す | Claude Mythosを開発の工程に組み込む |
表はAnthropicの公式FAQ(red.anthropic.com)の記述をもとにAInformationがまとめた。
日本の会社の多くはOSSを使う側にいる。PostgreSQLやOpenSSLのような土台で直しが早まれば、修正版が出る回数も増える可能性がある。使っているOSSの一覧と更新を当てる担当が決まっていないと、修正版が出ても社内で止まる。
自社でOSSを公開している会社は、申し込む前に人手を見ておきたい。公式は「確認ずみの高・重大の報告に追いつけているプロジェクト向け」と書いている。
- 報告の宛先は個人でなくセキュリティ用の共有アドレスにする
- threat_model.mdに深刻度の付け方を書いて過大な評価を減らす
- 止めたいときはdisabled: trueを足すプルリクエストで一時停止できる
Anthropicは今後、深刻度の高い報告に公開の期限を付ける可能性にも触れている。申し込むなら、その前に直す流れを社内で回せるようにしておくと慌てずに済む。
- CVD
- 協調的脆弱性開示。見つけた脆弱性を先に開発者へ知らせ、直す時間を置いてから公表する進め方。Anthropicは人が確かめた報告をこの手順で扱う
日本の会社にとって効くのは、OSSを使う側としての間接的な影響だとみている。土台のOSSで修正が早まると、困るのは更新を当てる側の手順だ。情報システム部門は使っているOSSの一覧と、修正版を誰がいつ当てるかを先に決めておかないと、直しが届いても本番に入らないまま残る。自社でOSSを公開している会社は逆で、申請の前に報告を読んで直す人を置けるかが分かれ目になる。人が確かめない報告は数で押し寄せる可能性があり、受け皿が無いまま申し込むと共有アドレスに未読が積もるだけになりそうだ。
- OSS Scannerは誰でも無料で使える?
- 無料だが誰でも使えるわけではない。対象はインフラや利用者の安全に大きく関わる確立したOSSで、Anthropicが1件ずつ判断する。申し込みはコアメンテナーがGitHubのリポジトリへプルリクエストを送る形だ。AInformationが10月9日14時21分に見た時点では申請57件のうち取り込まれたものは0件だった。
- 会社のソースコードをOSS Scannerで診断できる?
- できない。OSS Scannerはオープンソースのプロジェクト専用で、企業の自社コードは対象に入らない。自社コードの脆弱性を探して直すなら、Anthropicの有料の商用製品Claude Securityを使うことになる。こちらは企業向けにClaude Mythosを開発の工程へ組み込む製品だと公式FAQは説明している。
- OSS Scannerの報告は公開される?
- Anthropicが報告を公開することはなく、よくある90日の公開期限も付けない。人が確かめていない報告だからだ。ただし後で人がCVDの手順で確かめた報告は、その通知から90日後に開示されることがある。申し込みの設定ファイルに書いたメールアドレスは公開されるので、個人のアドレスは避けたい。
- OSS Scannerの報告が間違っていたらどうなる?
- 誤りが混ざることはAnthropicも認めている。初期の検証では97件のうち誤検知は1件で、11件は実在するが既知の問題などと重なっていた。深刻度を高く付けすぎるという声もある。届いたメールへの返信で指摘でき、設定にdisabled: trueを足せば報告を一時的に止められる。
この記事の出典
補助資料
- [1]ITmedia AI+この記事の元にした報道
出典の最終確認日:2026年10月9日