Claude Codeの記録に履歴書 26歳・広東省在住と名乗った
米セキュリティ企業のCrowdStrikeは10月7日(現地時間)、韓国の金融機関を狙ったサイバー攻撃の分析を公開した。攻撃に使われたとみられるサーバーには誰でも見られるフォルダがあり、AIコーディングツール「Claude Code」の利用記録が残っていた。
決め手は、攻撃者がClaudeに頼んだ「セキュリティ研究者の履歴書」だ。攻撃の成果を実績に盛り込ませる依頼で、26歳・中国広東省茂名市在住と自己紹介していた。Telegramのユーザー名や学歴まで書き込んであった。
CrowdStrikeは本人の情報の可能性が高いとみるが、断定は避けた。Reutersが報告書の電話番号へ連絡すると、出た男性は事案を知らないと答えたという。攻撃者の特定まではできなかった。
攻撃の中心はDeepSeek Claudeにはデータの売り先を聞いた
韓国では9月末から金融機関で情報流出が相次ぎ、Reutersによると標的と分かった銀行は少なくとも9行ある。攻撃の道具は、中国のセキュリティエンジニアが2026年にGitHubで公開した侵入テストの自動化ツール「ARTEX」だ。外部のAIモデルにつないで脆弱性を探す。
| 役割 | 攻撃者が使ったもの |
|---|---|
| 侵入テストを自動で回す | ARTEX(中国発・GitHubで公開) |
| ARTEXの中心のモデル | DeepSeek v4.1-flash |
| あわせてつないだモデル | GLM-5.3(Zhipu AI)・Grok 4.6(xAI) |
| 記録が見つかったツール | Claude Code |
Claude Codeの記録には、韓国の漏えいデータの売り場所や売買に使うTelegramグループの探し方をClaudeに尋ねた跡もあった。
- 9月末韓国の金融機関で情報流出が相次ぐ
- 10/7CrowdStrikeが攻撃者のサーバーの分析を公開
- 10/10AInformationがClaude Codeの記録を確かめた
Claude Codeは会話を30日残す 攻撃者の身元もここから出た
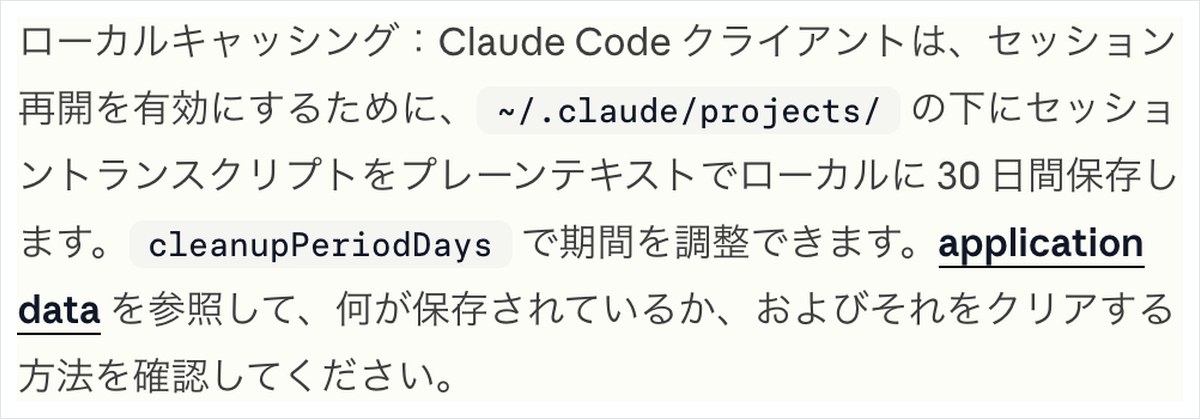
Claude Codeは、やり取りの記録を手元のPCに残す作りになっている。公式の説明書(データの使い方のページ)には、続きから再開できるように会話の記録を「~/.claude/projects/」の下へプレーンテキストで30日間保存すると書いてある。日数は設定の「cleanupPeriodDays」で変えられる。
CrowdStrikeの分析ブログによると、攻撃者のサーバーでは「.claude/CLAUDE.md」というファイルがウェブ経由で開ける状態だった。CLAUDE.mdはClaude Codeが起動のたびに読み込む指示書で、中には中国語の侵入テストの手順と香港のIPアドレスが書かれていた。その香港側のサーバーをたどると、Claude Codeの会話の記録やClaudeのメモリーのファイルが見つかった。
身元の手がかりになったのは、Claude Codeが初めから残すこの記録だった。
1行の依頼で残った記録 電話番号は5行に平文で入った
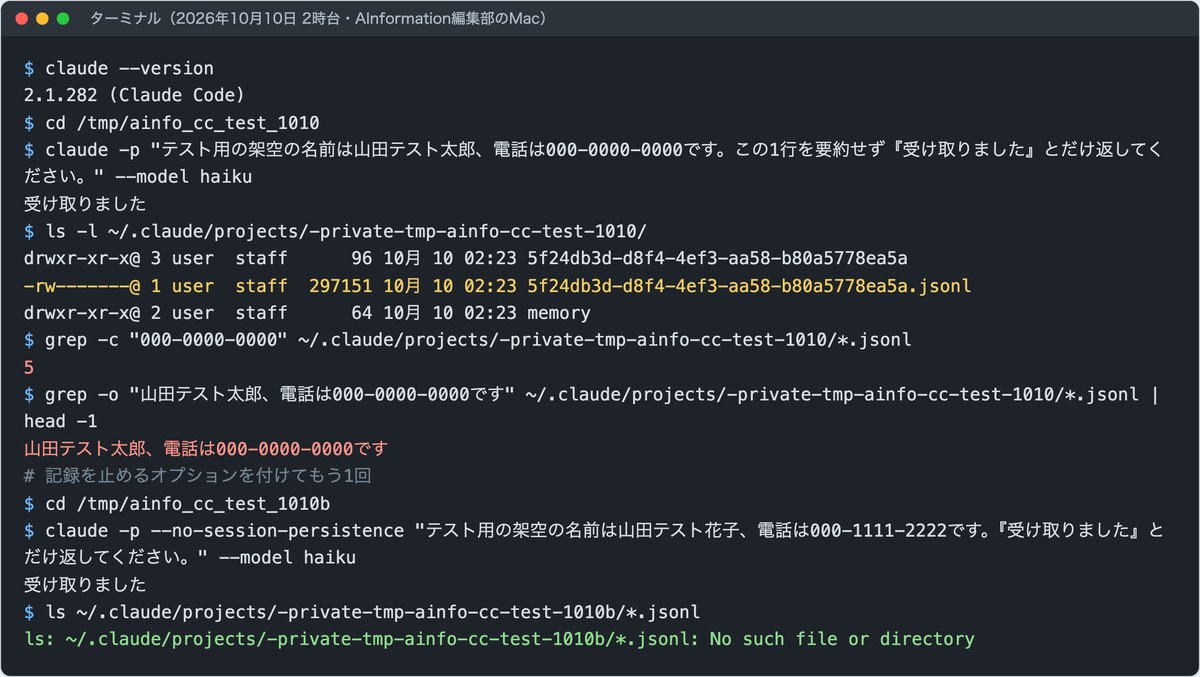
AInformationは10月10日、編集部のMacでClaude Code(2.1.282)を動かして確かめた。新しく作った空のフォルダで、架空の名前と電話番号を入れた1行だけを送った。返事は「受け取りました」の1行だけでも、記録はしっかり残った。
| 確かめたこと | 結果 |
|---|---|
| 1行を送ったあとの記録 | ~/.claude/projects/の下に1ファイル・297,151バイト |
| 架空の電話番号 | 5行に平文のまま残った |
| CLAUDE.mdなどの指示書の写し | 99,501バイト入っていた |
| 記録のフォルダの名前 | 作業した場所のパスがそのまま入った |
| –no-session-persistenceを付けた回 | 記録のファイル(.jsonl)はできなかった |
AInformation独自検証:2026年10月10日2時台・Claude Code 2.1.282(Mac)・モデルはHaiku・各1回。記録の大きさは使う人の設定と指示書の長さで変わる。
記録が大きくなったのは、送った1行より前に指示書の写しが入るためだ。社内のサーバーの場所や取引先の名前をCLAUDE.mdに書いていれば、それも会話の記録に残る。ファイル自体は持ち主しか読めない設定(-rw——-)だった。
記録を止めるオプションはある ただし効くのは-pだけ
記録を止める「–no-session-persistence」は、1回だけ答えさせる使い方(-p)でしか効かない。編集部で足している自作の自動処理(フック)は別にファイルを書くので、架空の名前を手元から消しきることはできなかった。
.claudeフォルダを外に出さない 会社で先に確かめる3つ
記録が外から読める状態になる失敗は、Claude Codeを仕事で使う会社にも起こりうる。サーバーの上でClaude Codeを動かしている開発チームは、次の3つを先に見ておきたい。
- ウェブで公開しているフォルダやホームの中に「.claude」が入っていないか
- CLAUDE.mdにサーバーの場所やパスワード、取引先の名前を書いていないか
- 共有のサーバーで「cleanupPeriodDays」を短くするかどうか決めたか
依頼文に個人の情報を書かないことも大事だ。攻撃者の名前や年齢も、自分で打ち込んだ依頼文から見つかった。AIの会話の記録がどこに何日残るかは、ChatGPTなどほかのAIでも一度確かめておくとよさそうだ。
- ARTEX
- 中国のセキュリティエンジニアが2026年にGitHubで公開した侵入テストの自動化ツール。外部のAIモデルにつないで脆弱性を探す
AI導入の相談では「AIの会社に何が残るか」をよく聞かれるが、手元のPCやサーバーに何が残るかはほとんど話に出ない。Claude Codeはエンジニアが自分の判断で入れることが多く、情報システム部門が記録の置き場所を知らないまま使われている可能性がある。今回の攻撃者は自分の記録で身元をさらしたが、同じ記録には会社の指示書や取引先の情報も入る。AIの会話の記録を何日残してどこに置くかを導入の規程に1行足しておくと、後から慌てずに済むとみている。
- Claude Codeの会話の記録はどこに何日残る?
- 初期の設定では、手元のPCの「~/.claude/projects/」の下にプレーンテキストで30日間残る。公式の説明書が、続きから再開するために保存すると書いている。日数は設定の「cleanupPeriodDays」で変えられる。AInformationが2026年10月10日に試すと、架空の電話番号を入れた1行の依頼が記録の5行にそのまま入っていた。
- Claude Codeで記録を残さずに使う方法はある?
- 1回だけ答えさせる使い方(-p)なら「–no-session-persistence」を付けると記録のファイルは作られない。AInformationの試験でも.jsonlのファイルはできなかった。ただしこのオプションは-pを付けないときには効かない。自分で足した自動処理(フック)があると、そちらが別にファイルを書くことがある。
- 韓国の銀行を狙った攻撃の犯人は特定された?
- 特定はされていない。CrowdStrikeは、攻撃者がClaude Codeで頼んだ履歴書に26歳・中国広東省茂名市在住という情報があったと公表した。ただ本人の情報だと断定はしていない。Reutersが報告書の電話番号にかけると、出た男性は事案を知らないと答えたという。
この記事の出典
補助資料
- [1]ITmedia AI+この記事の元にした報道
出典の最終確認日:2026年10月10日