GoogleでフォローするGoogle検索でAInformationの記事が出やすくなります
ChatGPTの共有URLに乗っ取りの穴 OpenAIは修正済みだ
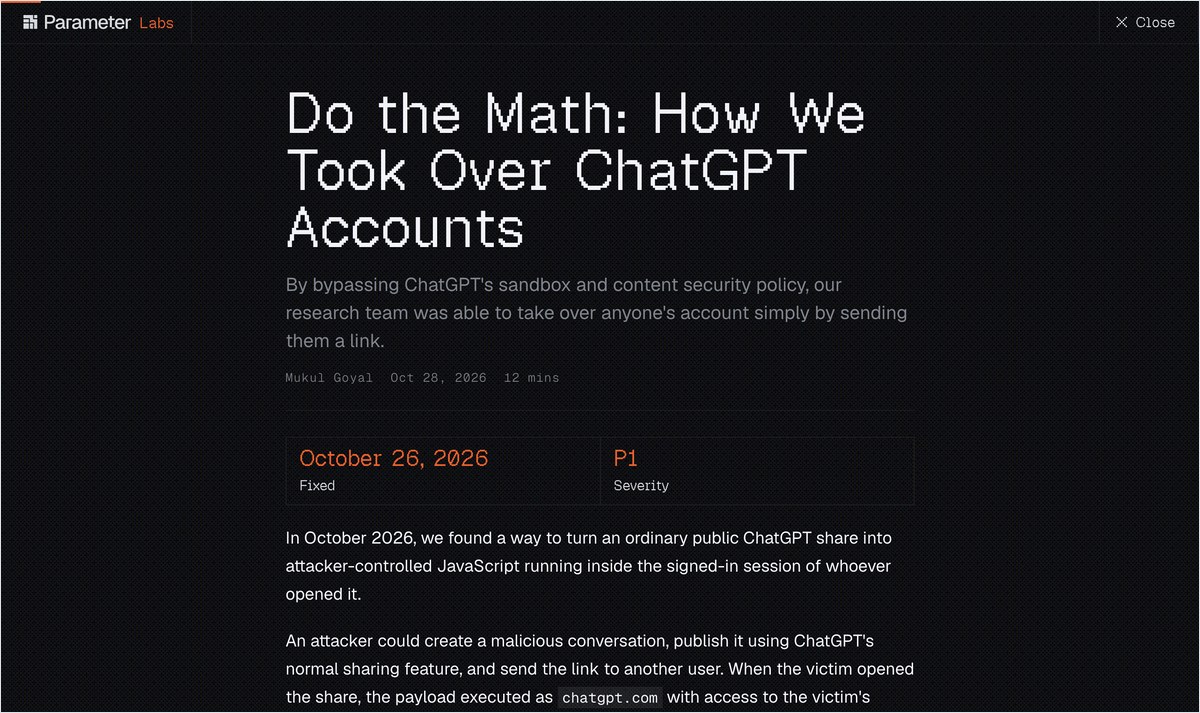
ChatGPTには、細工した共有URLを開いた人のデータを抜き取れる穴があった。見つけたのはParameter Labsで、OpenAIはすでに穴をふさいでいる。米国の開発者Simon Willison氏が10月31日に自身のブログでこの報告を紹介した。
狙われたのはHTMLプレビューという機能だ。ChatGPTが作った操作できるHTMLのアプリを、会話の画面の中に表示する。OpenAIが以前Canvasと呼んでいた仕組みの最新版にあたる。
このアプリはサンドボックスと呼ぶ隔離された枠の中で動く。外から来たコードがOpenAIのAPIに触れたり個人のデータを読んだりしないよう、枠を固く閉じておくのが前提になっている。
グラフ部品MathLiveが入口 YouTube経由でコードが動いた
穴は1つではなく、いくつかの弱点をつないだ攻撃だった。流れは次のとおりだ。
- ChatGPTはグラフの表示にMathLiveという部品を使っている。この部品が持つ仮想キーボードは、隔離された枠の中から呼び出せた
- 呼び出しを受ける側は、届いた中身をそのまま画面に差し込む作りだった。ほかの枠からの呼び出しを止める仕組みも無かった
- これで隔離の外に、制限の無い新しい枠を差し込めた
- OpenAIはスクリプトを読み込める先を数か所に絞っていた。その1つがYouTubeで、埋め込み用の窓口を使うとJavaScriptを実行させられた
ChatGPTの上でJavaScriptが動けば、あとは簡単だったという。APIから利用者の個人データを取り出し、画像の参照に見せかけて外へ送れた。
ログインしたまま開くと本人として動く 報奨金は5,000ドルだった
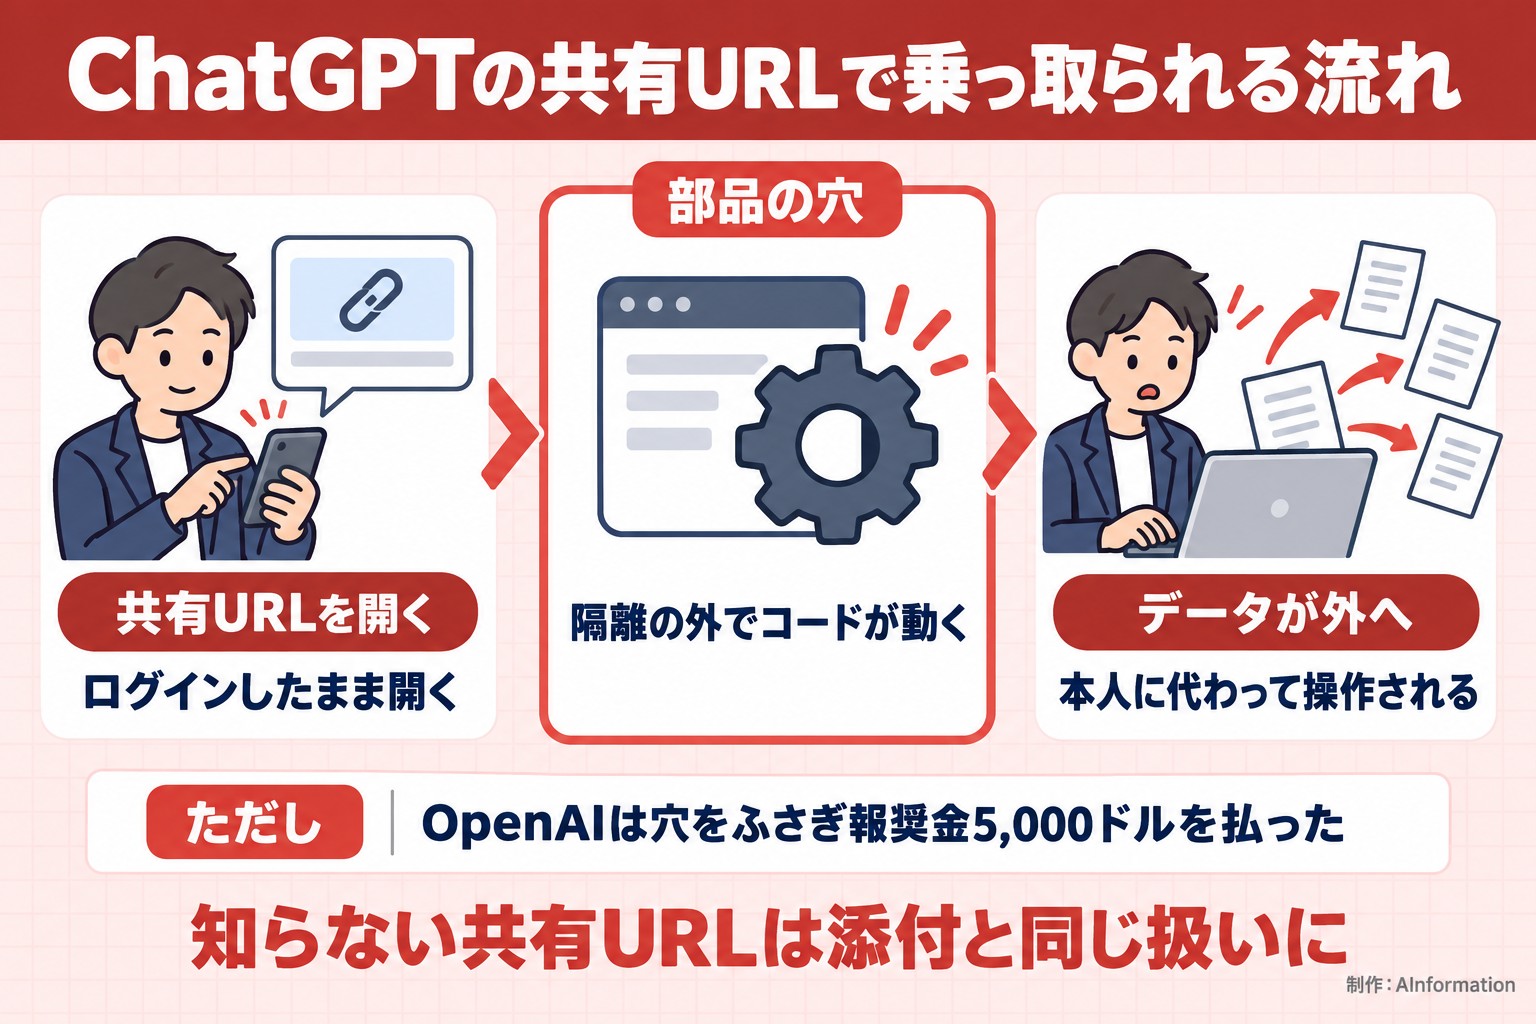
影響を受けるのは、ChatGPTにログインした状態で細工された共有URLを開いた人だ。攻撃者はその人の個人データを抜き取るか、本人に代わって操作できた。
OpenAIは穴をふさぎ、見つけた側に5,000ドルの報奨金を払った。10月30日の欧州中央銀行の参照値(1ドル157.25円)で直すと78万6,250円になる。Willison氏は「これほど深刻な脆弱性にしては少し安い」という見方を示している。
紹介記事には書かれていないことも多い。穴が開いていた期間と、実際に悪用されたかどうかは分からない。無料版と有料版で違いがあったかも示されていない。
共有URLを社内で回す会社は 送り主を見てから開く
穴はふさがれているので、利用者が設定を変える必要があるとは書かれていない。ただ、共有URLを開くだけで本人として動かれる経路があったことは覚えておきたい。AIが画面の中で動く仕組みの穴は、AInformationでもこれまで追ってきた。
会社でChatGPTを使っていると、作った会話を共有URLでチャットに貼って回す場面が多い。知らない相手から届いた共有URLは、添付ファイルと同じ扱いにしておくのが安全だ。業務用のアカウントでログインしたまま開かない、という線を引くだけでも効く。
情報システム部門は、社員がChatGPTにどんなデータを入れているかを先に整理しておくとよい。抜かれたときに何が外へ出るかが分かれば、共有URLの扱いをどこまで厳しくするかも決めやすい。共有URLを開く前に送り主を確かめる。今日からできるのはその1手だ。
- サンドボックス
- 外から来たコードを隔離した枠の中だけで動かす仕組み。ChatGPTではAIが作ったアプリがAPIや個人データに触れないよう、この枠で表示している
- MathLive
- ChatGPTがグラフの表示に使っているJavaScriptの部品。独自の仮想キーボードを持ち、今回はその呼び出しが攻撃の入口になった
共有URLは「見せるだけのもの」と思われがちで、社内のチャットに気軽に貼られている。今回の穴は、その思い込みの上で本人として動けた点が重い。導入を手伝っている会社でも、共有URLの扱いを決めている所はまだ少ない。情報システム部門は、外から届いた共有URLを添付ファイルと同じ線で扱うかどうかを先に決めておきたい。5,000ドルの報奨金が安いという声が出たことで、見つけた人がOpenAIに届け出る動機が弱まらないかも気になる。
- ChatGPTの共有リンクは今も開いて大丈夫?
- 今回の穴はOpenAIがすでにふさいでいる。Parameter Labsが見つけたのは、ログインした人が細工された共有URLを開くと個人データを抜かれる穴で、紹介したSimon Willison氏も修正済みと書いている。ただし穴が開いていた期間や実際の悪用の有無は示されていない。知らない相手から届いた共有URLは、業務用のアカウントでログインしたまま開かないほうが安全だ。
- ChatGPTの乗っ取りの穴はどこにあった?
- グラフ表示に使うMathLiveという部品が入口だった。HTMLプレビューの隔離された枠から部品の仮想キーボードを呼び出せて、隔離の外に制限の無い枠を差し込めた。さらにスクリプトを読み込める数少ない先にYouTubeが入っており、その埋め込み用の窓口でJavaScriptを動かせた。そこからAPIで個人データを取り出し、画像の参照に見せかけて外へ送れたという。
この記事の出典
補助資料
- [1]Simon Willisonこの記事の元にした報道
出典の最終確認日:2026年11月1日