PHPの重大な脆弱性への対応は、サーバーのPHPを同じ系統の修正版へ上げることです。10月21日に8.5.12など4つの修正版が出ました。8.1以前にはPHPプロジェクトの修正版が出ません。ClaudeはCVE番号を書かない聞き方だと今回の脆弱性を特定できませんでした。
- PHPの脆弱性への対応は、今の系統に合わせて8.5.12・8.4.27・8.3.36・8.2.35のどれかへ上げることです
- WordPressの更新ボタンでは直りません。直すのはサーバーで動いているPHPそのものです
- PHP 8.1以前にはPHPプロジェクトから修正版が出ません。OSの配布元や延長サポートの業者の修正を確かめます
- 自分のサイトが対象か確かめて直すまでのチェックリスト8項目と、AIにそのまま貼れるプロンプト4つを載せました
- 2026年10月22日の朝にClaudeとChatGPTへ同じ聞き方で対応を聞き、答えを公式と8項目で照らしました
- ClaudeはCVE番号を書いた質問では修正版4つを正しく挙げ、番号を書かない質問では今回の脆弱性を特定できませんでした
PHP脆弱性の対応のやり方は8.5.12など4つの修正版へ上げることだ
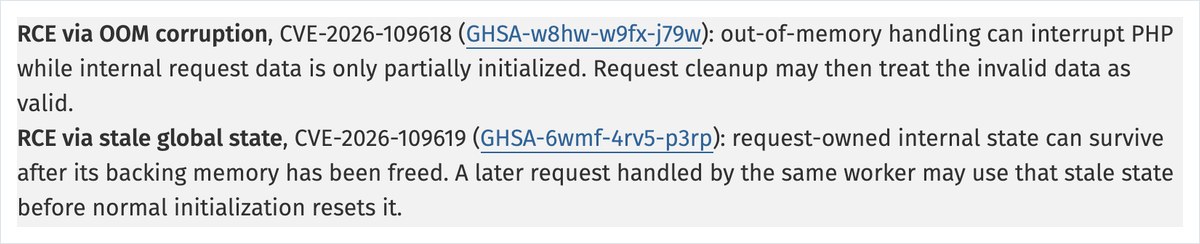
PHPの脆弱性(通称php2shell)への対応は1つです。サーバーで動いているPHPを、同じ系統の修正版へ上げます。PHPの開発チームは2026年10月21日に修正版4つを公開しました。版の番号は8.5.12・8.4.27・8.3.36・8.2.35です。この4つで2件の重大な脆弱性(CVE-2026-109618とCVE-2026-109619)が直りました。
php.netの発表は、この2件を「認証なしで遠隔からコードを実行されうる」ものと書いています。ログインしていない第三者が、サイトのサーバーで命令を動かせるおそれがあるという意味です。PHP財団も同じ日のブログで「PHPを動かしているなら今すぐ更新することが欠かせない」と呼びかけました。
WordPressもPHPの上で動いています。ただし今回の穴はWordPress本体やプラグインにあるのではありません。その下で動くPHPそのものにあります。WordPressの管理画面で更新ボタンを押しても直らないのはこのためです。直す相手はサーバーのPHPです。
今のPHPの系統と上げる先
| 今の系統 | 上げる先 | PHPプロジェクトの修正 |
|---|---|---|
| 8.5系 | 8.5.12 | ○ 10月21日に公開 |
| 8.4系 | 8.4.27 | ○ 10月21日に公開 |
| 8.3系 | 8.3.36 | ○ 10月21日に公開 |
| 8.2系 | 8.2.35 | ○ 10月21日に公開 |
| 8.1・8.0・7.4など | 8.2以降へ移る | × 出ない(OSの配布元や延長サポートの業者の修正を確かめる) |
上げる先は頭の2つの数字が同じ版
上げる先は、今使っている系統の最新の版です。8.4系なら8.4.27、8.3系なら8.3.36を選びます。頭の2つの数字が同じものを選べば、系統をまたぐ必要はありません。系統をまたいで上げるとテーマやプラグインが動かなくなる場合があります。まずは同じ系統の中で上げるのがいちばん手早い対応です。
8.1・8.0・7.4のような古い系統には、PHPプロジェクトから修正版が出ません。この場合の進め方は3つ目の章に書きました。
確かめて直すまでのチェックリスト8項目
編集部が公式の発表をもとに、上から順に進めれば終わる形にまとめました。1つずつ印を付けながら進めてください。
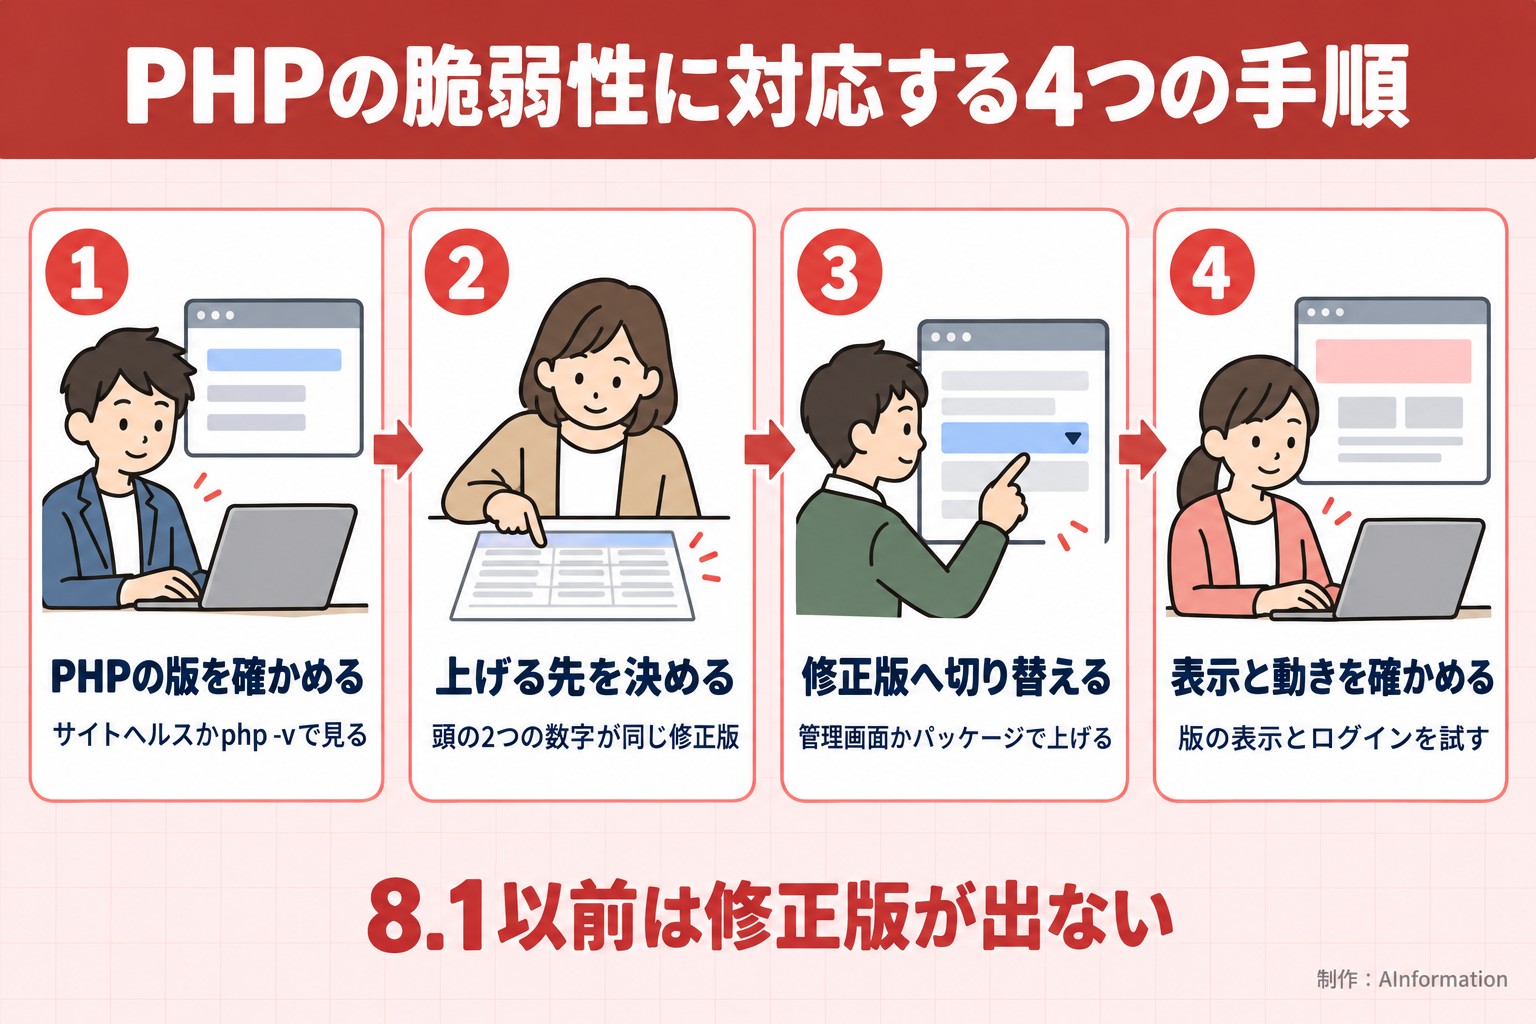
- 今のPHPの版を確かめる。WordPressなら「ツール」→「サイトヘルス」→「情報」→「サーバー」で見られる
- 版の頭の2つの数字で系統を見る。8.4.○○なら8.4系になる
- 上の表で上げる先を決める。8.1以前なら3つ目の章を先に読む
- レンタルサーバーなら、サーバー会社のお知らせで今回の更新の予定を見る
- 管理画面でPHPの版を切り替えられるなら、修正版を選ぶ
- 自分で管理するサーバーなら、修正版へ上げてApacheかphp-fpmを再起動する
- 上げたあと、版の表示が修正版に変わったかを確かめる
- サイトの表示・ログイン・フォームの送信を一通り試す
AIに手順を聞くならCVE番号と修正版の番号を先に書く
手順をAIに聞きたい人もいるはずです。そのときはCVE番号と修正版の番号を最初から書いてください。編集部が10月22日に試したところ、番号を書かずに聞くとClaudeは今回の脆弱性を特定できませんでした(6つ目の章)。自分の環境を書き足すだけで使える文を置いておきます。
PHPの脆弱性CVE-2026-109618とCVE-2026-109619への対応を教えてください。修正版は2026年10月21日に出た8.5.12・8.4.27・8.3.36・8.2.35です。私の環境は次のとおりです。PHPの版:(ここに書く)/サーバー:(レンタルサーバーの会社名か、自分で管理するVPS)/WordPressの版:(ここに書く)。答えはphp.netとthephp.foundationとGitHubのphp/php-srcの勧告だけを根拠にし、それぞれのURLを付けてください。公式で確かめられないことは「未確認」と書いてください。
自分のPHPが対象かはWordPressの画面とphp -vの2か所で分かる
対象かどうかは、PHPの版の番号を見れば分かります。8.5.12・8.4.27・8.3.36・8.2.35より前の版なら対象です。8.1以前の版も対象で、しかもPHPプロジェクトの修正版がありません。まずは自分のサイトの版を知ることから始めます。
WordPressなら管理画面のサイトヘルスで見る
WordPressの管理画面で「ツール」→「サイトヘルス」を開きます。上の「情報」タブを押し、「サーバー」の欄を広げてください。ここに「PHPのバージョン」の行があります。サーバーに入る権限が無い人でも、この画面なら見られます。Claudeも10月22日の答えで同じ場所を案内していました。
レンタルサーバーを使っている人は、サーバー会社の管理画面でも版を見られます。多くの会社はドメインごとにPHPの版を選ぶ画面を持っています。ここで修正版が選べるなら、それを選べば対応は終わります。まだ選べないなら、サーバー会社が修正版を入れるのを待つことになります。
サーバーに入れるならphp -vとphpinfoで見る
VPSなど自分で管理するサーバーなら、コマンドで php -v と打ちます。1行目に版の番号が出ます。ただしコマンドで見える版と、Webサーバーが使っている版が違うことがあります。PHPを何本も入れているサーバーで起きやすい食い違いです。
Webサーバーが使っている版を確かめるには、phpinfo()を出すファイルを一時的に置いてブラウザで開きます。版の番号と一緒に「Server API」の行も見てください。「Apache 2.0 Handler」と出ていればmod_phpで動いています。確かめたらファイルはすぐ消します。phpinfoの画面にはサーバーの中身が細かく出ます。置いたままにすると、攻撃する側に手がかりを渡すことになります。
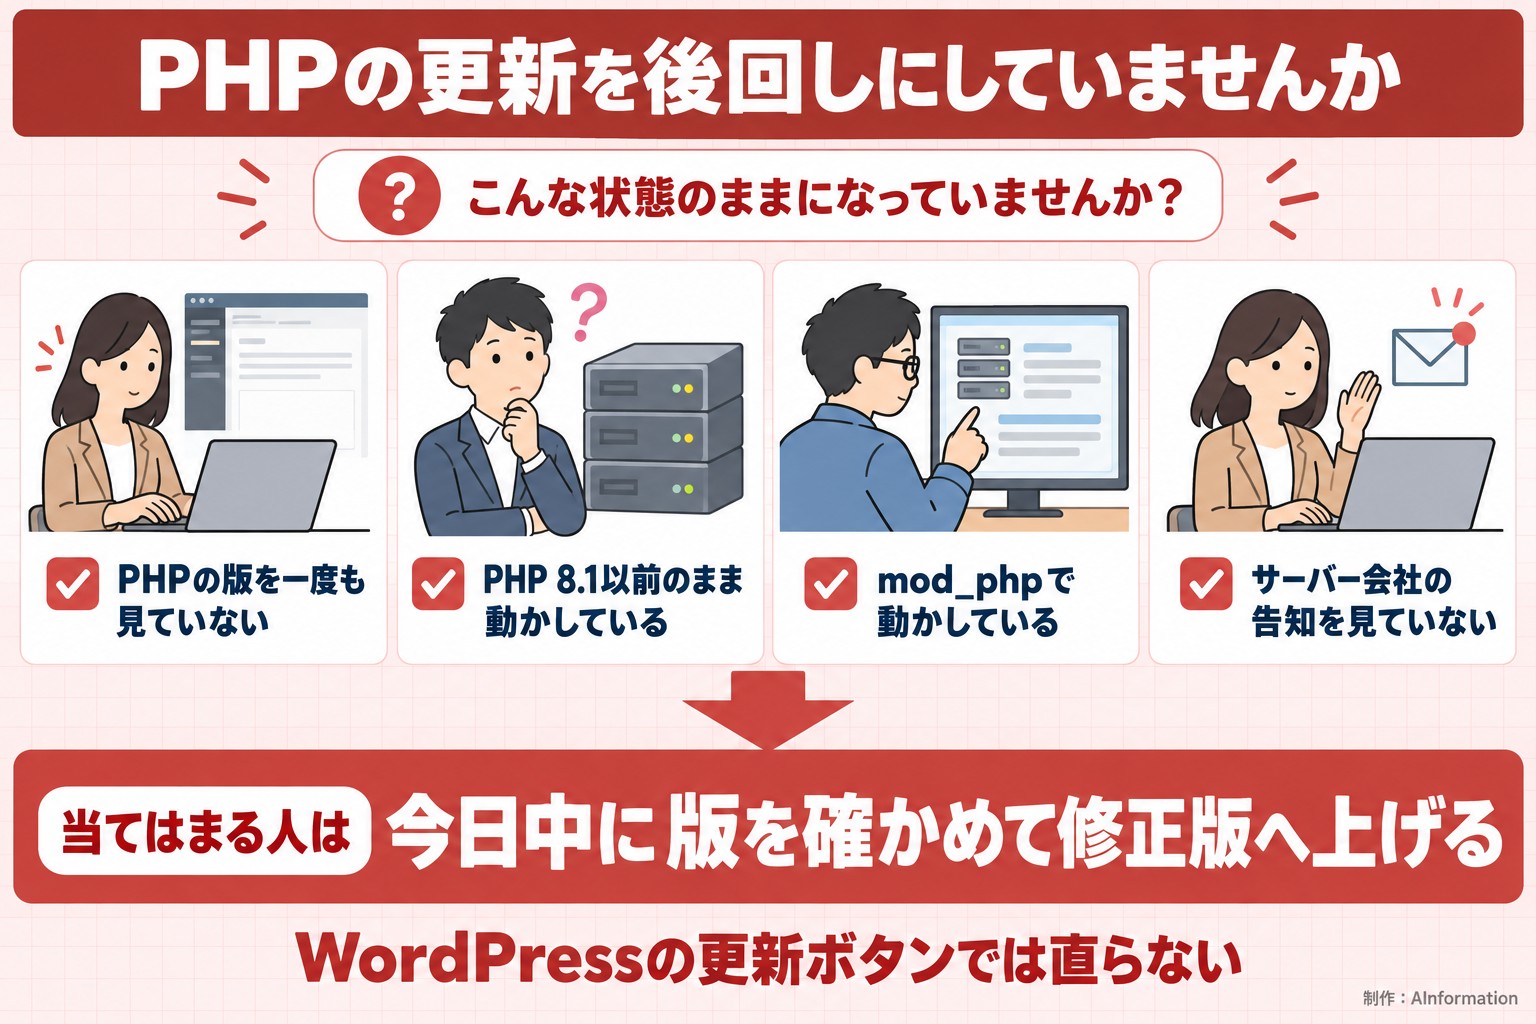
見落としやすいのが、ステージング用や昔のキャンペーン用に作ったまま放ってあるサイトです。同じサーバーの中でも、ドメインごとにPHPの版が違うことがあります。いま動かしているサイトを全部書き出し、1つずつ版を確かめてください。
PHP 8.1以前はPHPプロジェクトから修正版が出ない
8.1・8.0・7.4のような古い系統を使っている場合、PHPプロジェクトからの修正版はありません。php.netの発表は「PHP 8.1以前はもうPHPプロジェクトから更新を受け取らない」と書いています。そのうえで「一部のディストリビューションや延長サポートの業者が修正を移植して出している」と添えています。
取れる手段は2つです。1つは、修正版が出ている8.2以降の系統へ移ることです。もう1つは、使っているOSの配布元や延長サポートの業者が今回の修正を移植しているかを確かめることです。長く使うつもりのサイトなら、移るほうが後の手間は少なく済みます。
OSのパッケージで入れているなら配布元の告知を見る
UbuntuやDebian、Red Hat系のOSに付いてくるPHPを使っている人もいます。この場合は版の番号が古くても、配布元が修正を当てていることがあります。見分け方は版の番号ではありません。配布元のセキュリティ告知で、CVE-2026-109618とCVE-2026-109619が直ったかを見ます。今回の調べでは、各配布元がいつ出すかまでは確かめていません。
系統を上げるときはテーマとプラグインを先に試す
8.1から8.2以降へ上げると、古いテーマやプラグインが動かなくなることがあります。本番でいきなり切り替えないでください。本番の写し(ステージング)で先に試します。レンタルサーバーの中には、管理画面からサイトの写しを作れるところもあります。写しで表示とログインとフォームの送信が通ったら、本番を切り替えます。
Claudeは10月22日の答えで、8.1を使う人に「8.3か8.4を推奨」と返しました。最新の8.5は挙げていません。8.2を外した理由として「8.2のサポートは2026年12月31日まで」と書いていました。この期限は、今回読んだ公式の発表文には載っていません。移る先を決める前に、php.netのサポート版の一覧を自分で開いてください。
CVE-2026-109618は深刻度9.2でmod_phpの標準設定が名指しされた
2件のうちCVE-2026-109618について、GitHubに出たPHPの勧告は深刻度を「Critical」としました。点数はCVSS v4で9.2です。10点満点の9.2なので、いちばん重い区分に入ります。
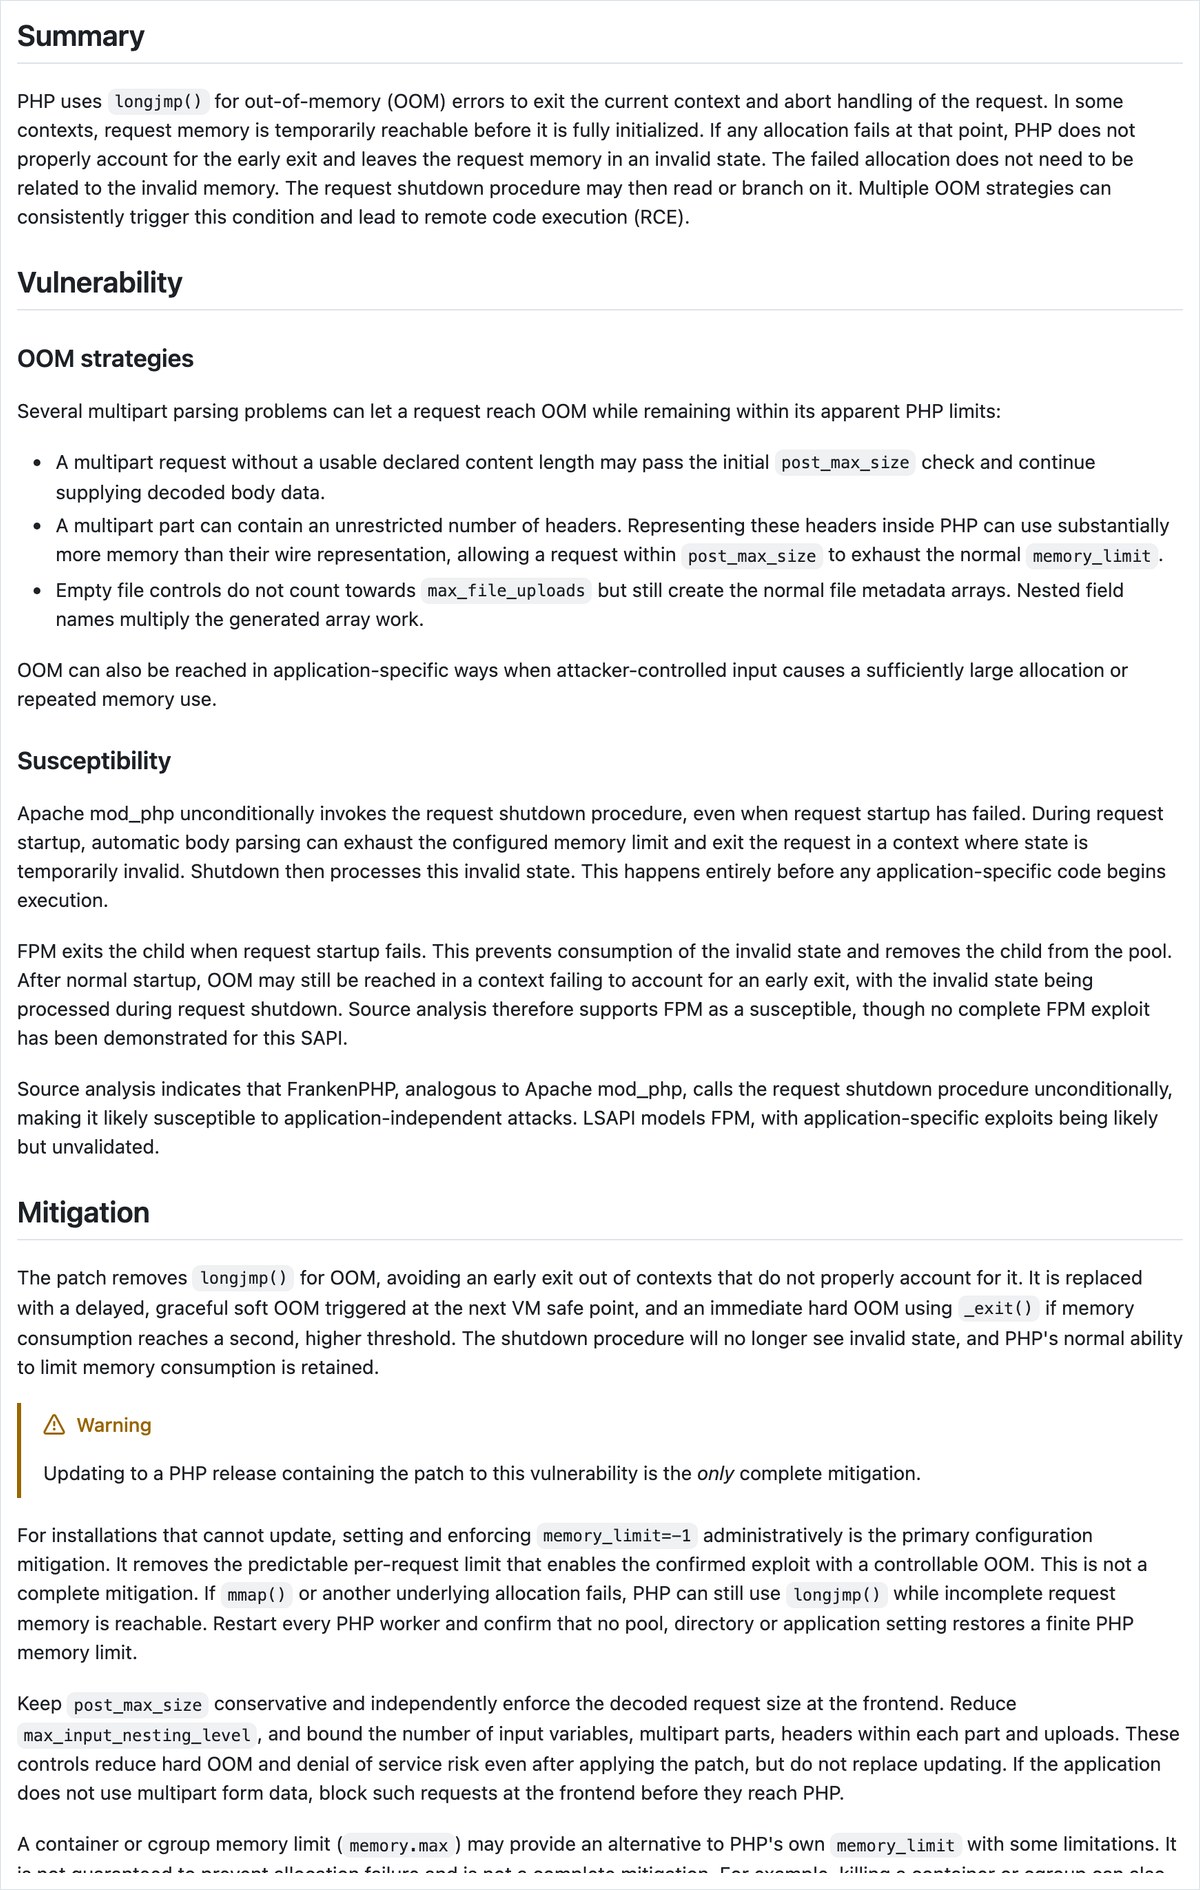
点数が高いのは、悪い条件が2つ重なっているからです。1つはログインが要らないこと。もう1つは、サーバーで命令を動かせることです。勧告は「標準設定のmod_phpで認証なしの遠隔実行につながりうる」と書いています。設定をいじっていない普通の組み方で起きうる、ということです。
名指しされているのはmod_phpです。ただし「mod_php以外なら安全」とは、今回読んだどの公式の発表にも書いていません。PHP財団は使っている人全員に更新を求めています。動かし方にかかわらず上げてください。CVE-2026-109619の点数は、今回確かめた公式の文面には出ていません。php.netの発表は2件をまとめて「重大」としています。
攻撃が始まっているかは公式では確かめられていない
実際に攻撃が始まっているかどうかは、10月22日の時点で公式の発表では確かめられていません。Claudeは答えの中で「すでに初期の攻撃が報告されている」と書きました。ただし根拠に挙げたのはセキュリティ会社と報道のページで、PHPの公式ではありませんでした。どちらであっても、上げるのを待つ理由にはなりません。
ClaudeとChatGPTに同じ聞き方で聞いて答えが返ったのはClaudeだけだった
Xで話題を知った人の多くは、まずAIに聞くはずです。そこで編集部は2026年10月22日の朝7時台に、ClaudeとChatGPTへ読者と同じ聞き方で2つの質問を投げました。どちらもブラウザの画面から聞き、返ってきた文をそのまま記録しています。
1問目は「PHPの重大な脆弱性(php2shell、CVE-2026-109618とCVE-2026-109619)が出たと聞きました。WordPressを使っています。何をすればいいですか?どのバージョンに上げれば直りますか?」です。2問目は「PHP 8.1を使っています。今回のPHPの脆弱性の修正版は出ますか?」です。2問目はわざとCVE番号を書いていません。Xで話題を見ただけの人が打ちそうな聞き方にしました。
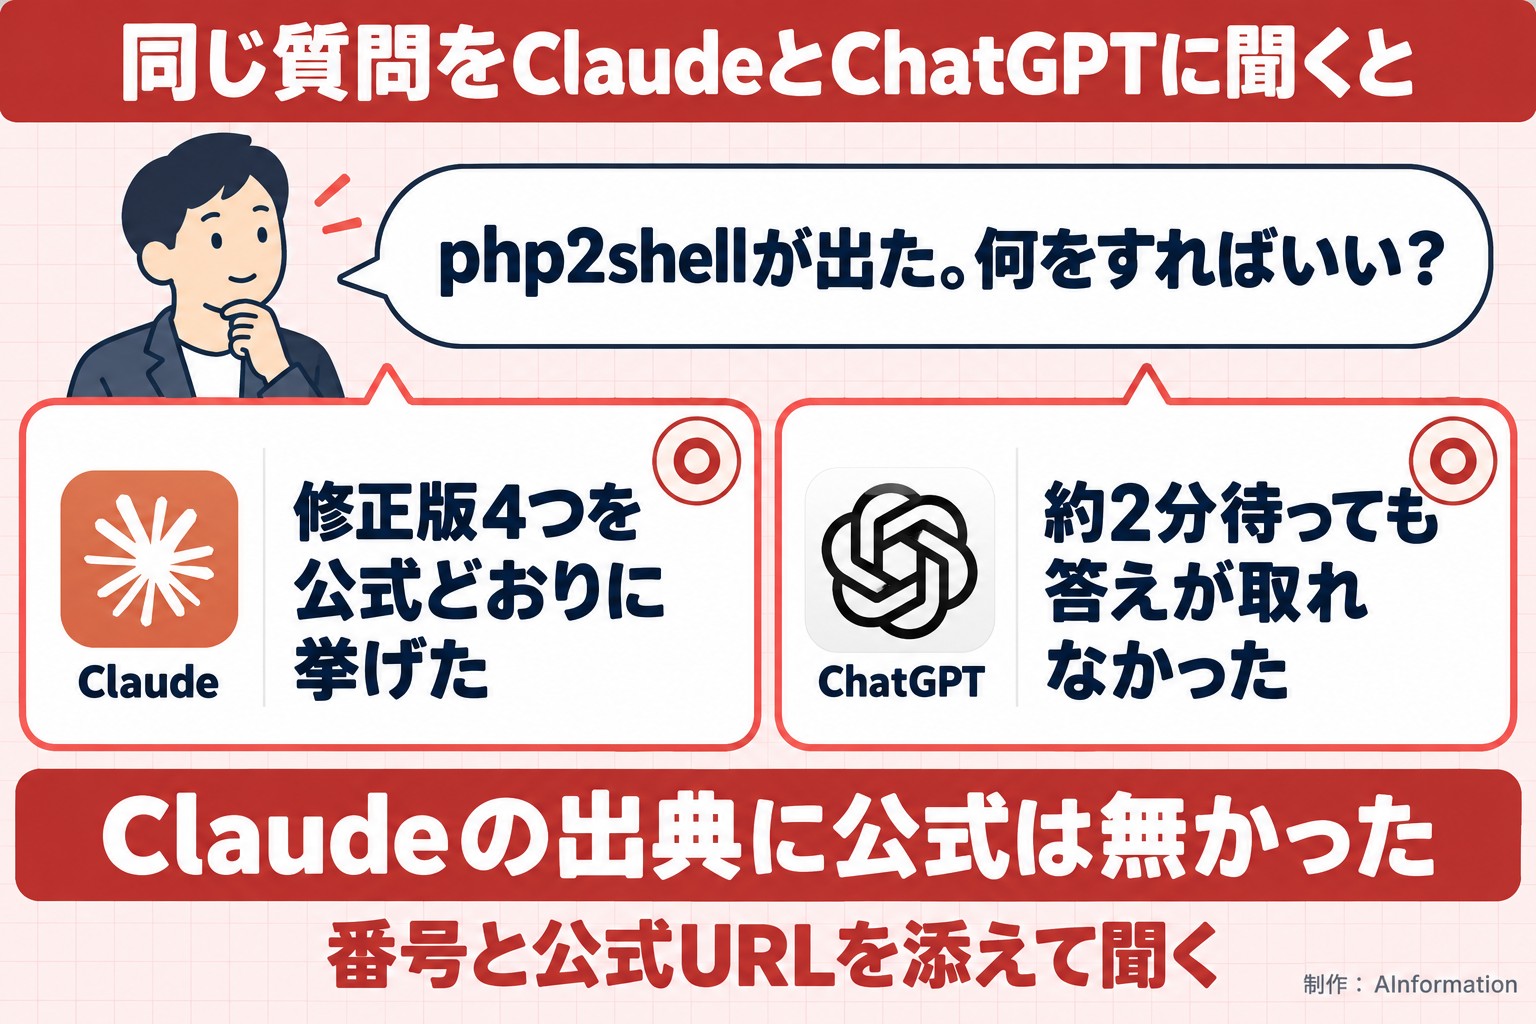
Claudeは1分ほどで答え、ChatGPTは2回とも答えが取れなかった
Claudeは1問目に60.6秒で1,676字、2問目に45.3秒で947字を返しました。どちらもウェブを検索してから答えています。
ChatGPTは2回とも答えが取れませんでした。1問目は120.9秒、2問目は122秒待っても1字も返ってこなかったのです。記録には「ログイン切れかもしれない」と残っていて、こちらの自動の画面操作の側で止まった可能性が高いです。つまりChatGPTが間違えたという意味ではありません。比べられなかった、というのが正確な結果です。
今回の調べで答えの中身を確かめることができたのはClaudeだけです。そこで次の章では、Claudeの2つの答えを公式の発表と1項目ずつ照らしました。ChatGPTの欄は「答えが取れず」として表に残しています。
Claudeの答えを公式と8項目で照らすと1問目は6項目が合った
照らした相手は、php.netの発表とPHP財団のブログとGitHubのPHPの勧告の3つです。修正版の番号・8.1以前の扱い・深刻度・出典など8項目を見ました。CVE番号を書いた1問目は8項目中6項目が○、書かなかった2問目は3項目が○でした。
ClaudeとChatGPTの答えを公式と照らした8項目
| 照らした項目 | Claude 1問目(CVE番号あり) | Claude 2問目(番号なし) | ChatGPT(2問とも) |
|---|---|---|---|
| 答えが返ったか | ○ 60.6秒・1,676字 | ○ 45.3秒・947字 | × 約2分待って0字 |
| 修正版の番号4つ | ○ 4つとも正しい | × 挙げなかった | - |
| 8.1以前に公式の修正版が出ない | ○ | ○ | - |
| 深刻度(CVSS v4で9.2) | ○ | × 触れず | - |
| 今回の脆弱性を特定できたか | ○ | × CVE番号を聞き返した | - |
| 配布元や延長サポートの修正 | ○ | ○ | - |
| 出典に公式を挙げたか | × 報道と会社のページ4つ | △ php.netの一覧1つ | - |
| 公式で未確認の話を言い切らないか | × 攻撃が報告済みと書いた | △ 8.1の終了日は今回の公式の文に無い | - |
1問目は修正版4つも8.1以前の扱いも正しかった
1問目の答えは、修正版の番号を4つとも正しく挙げました。今の系統ごとに「8.4.xなら8.4.27」と上げる先を表にして返しています。8.1以前に公式の修正が出ないことも、深刻度9.2も合っていました。「WordPressのプラグインやテーマの更新では直らない」と冒頭で言い切った点も、読者が最初に知るべきことでした。
1問目で外したのは出典と攻撃の話
外したのは2項目です。1つ目は出典です。Claudeが挙げた出典はHelp Net Security・SecurityWeek・Sansec・Upwindの4つでした。どれも報道かセキュリティ会社のページで、php.netもPHP財団もGitHubの勧告も入っていません。番号は合っていても、読者が自分で公式を確かめる道が付いていない答えです。
2つ目は「すでに初期の攻撃が報告されており、大量悪用が迫っている」という一文です。前の章のとおり、これは10月22日の時点で公式の発表では確かめられません。また応急処置として、PHPの設定の session.upload_progress.enabled を切る方法も勧めていました。この方法は、今回読んだ公式の文面には書いていません。試すなら公式の勧告を自分で読んでからにしてください。
CVE番号を書かずに聞くとClaudeは今回の脆弱性を特定できなかった
CVE番号を書かなかった2問目では、Claudeは今回の脆弱性を特定できませんでした。ウェブを検索したうえで「PHP本体から8.1向けの修正版は出ない」と言い切っています。ここは合っています。ところが答えの最後で「今回の脆弱性は具体的にどのCVEでしょうか」と聞き返してきました。
つまり2問目の答えは、php2shellの話ではなく「8.1はサポートが終わっている」という一般論でした。修正版の番号は1つも出ていません。深刻度にも触れていません。前日に修正版が出たばかりの話題でも、名前や番号が無いと結び付けられないことが分かりました。
8.1の答えのうち合っていた所
合っていた所もあります。「Linuxの配布元がサポートの切れた版にも修正を移植していることがある」「商用の延長サポートを契約する手もある」の2つは、php.netの発表の書きぶりと合っていました。配布元の修正を当てたかどうかを php -v でビルド元から確かめるよう勧めた点も、手順として使えます。
番号を書いた1問目のほうが答えは正確だった
同じClaudeでも、CVE番号を書いた1問目のほうが答えはずっと正確でした。Xのトレンドで話題を見ただけだと、CVE番号までは知らない人が多いはずです。その聞き方だと一般論が返ってきます。AIに聞くときは、php.netの発表から番号を写して貼ってください。前にChatGPTにアプリ連携の手順を聞いた検証でも、公式の4項目中2項目がずれていました。AIの答えは公式と突き合わせてから動く、が今回も変わらない結論です。
AIに対応を聞くときにそのまま貼れるプロンプト3つ
1つ目の章のプロンプトに加えて、場面ごとに使える文を3つ用意しました。どれも今回の検証で分かった弱点をふさぐ形にしています。1つ目は番号を先に渡すことです。2つ目は公式だけを根拠にさせることで、3つ目は分からないことを分からないと書かせることです。
サーバー会社へ送る問い合わせ文を作らせる
レンタルサーバーを使っていて、管理画面にまだ修正版が出ていない人向けです。聞くことを3つに絞った文をAIに作らせます。
レンタルサーバーの会社に送る問い合わせ文を作ってください。用件は、PHPの脆弱性CVE-2026-109618とCVE-2026-109619への対応予定です。聞きたいことは3つです。①私の契約で使っているPHP(版:ここに書く)がいつ修正版になるか②自分で管理画面から切り替える必要があるか ③PHP 8.1以前を選んでいる場合の扱い。短く丁寧な文にしてください。
AIの答えを公式と照らさせる
ほかのAIやブログで読んだ答えを、公式で確かめられるかどうか分けさせる文です。今回のClaudeの1問目のように、番号は合っていても出典が報道だけという答えを見分けられます。
次の文章は、AIがPHPの脆弱性について答えたものです。書かれている版の番号・CVE番号・深刻度・日付を1つずつ抜き出してください。それぞれがphp.net・thephp.foundation・GitHubのphp/php-srcの勧告で確かめられるかを表にしてください。確かめられないものは「公式で未確認」とし、出典が報道やブログだけのものも分けてください。(ここにAIの答えを貼る)
8.1以前から上げるときの点検を頼む
8.1以前の系統から8.2以降へ移る人向けです。使っているテーマとプラグインの一覧を貼り、動かなくなりそうなものを挙げさせます。
WordPressのサイトをPHP 8.1から8.3へ上げます。次の一覧は使っているテーマとプラグインです。PHP 8.2以降で動かなくなるおそれがあるものと、その理由を挙げてください。分からないものは分からないと書き、各プラグインの公式ページで何を見ればいいかも添えてください。(ここにテーマとプラグインの一覧を貼る)
どの文も、AIの答えをそのまま本番の作業に使わないでください。最後は公式の発表と版の番号を自分の目で突き合わせます。AIは手順を整理する道具として使い、判断は公式で確かめてからにします。
発見にはOpenAIの報告とAnthropicのClaude Mythosが関わっていた
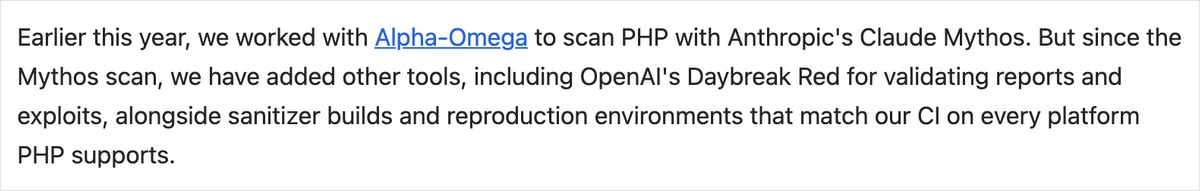
今回の脆弱性には、AIの会社2社が関わっていました。PHP財団の10月21日のブログによると、OpenAIが8月11日に同じ原因を独自に報告しています。OpenAIは9月18日にも、別の攻撃経路を報告しました。同じブログには、PHP財団が今年Alpha-Omegaと組んでAnthropicのClaude MythosでPHPを調べたことも書かれています。
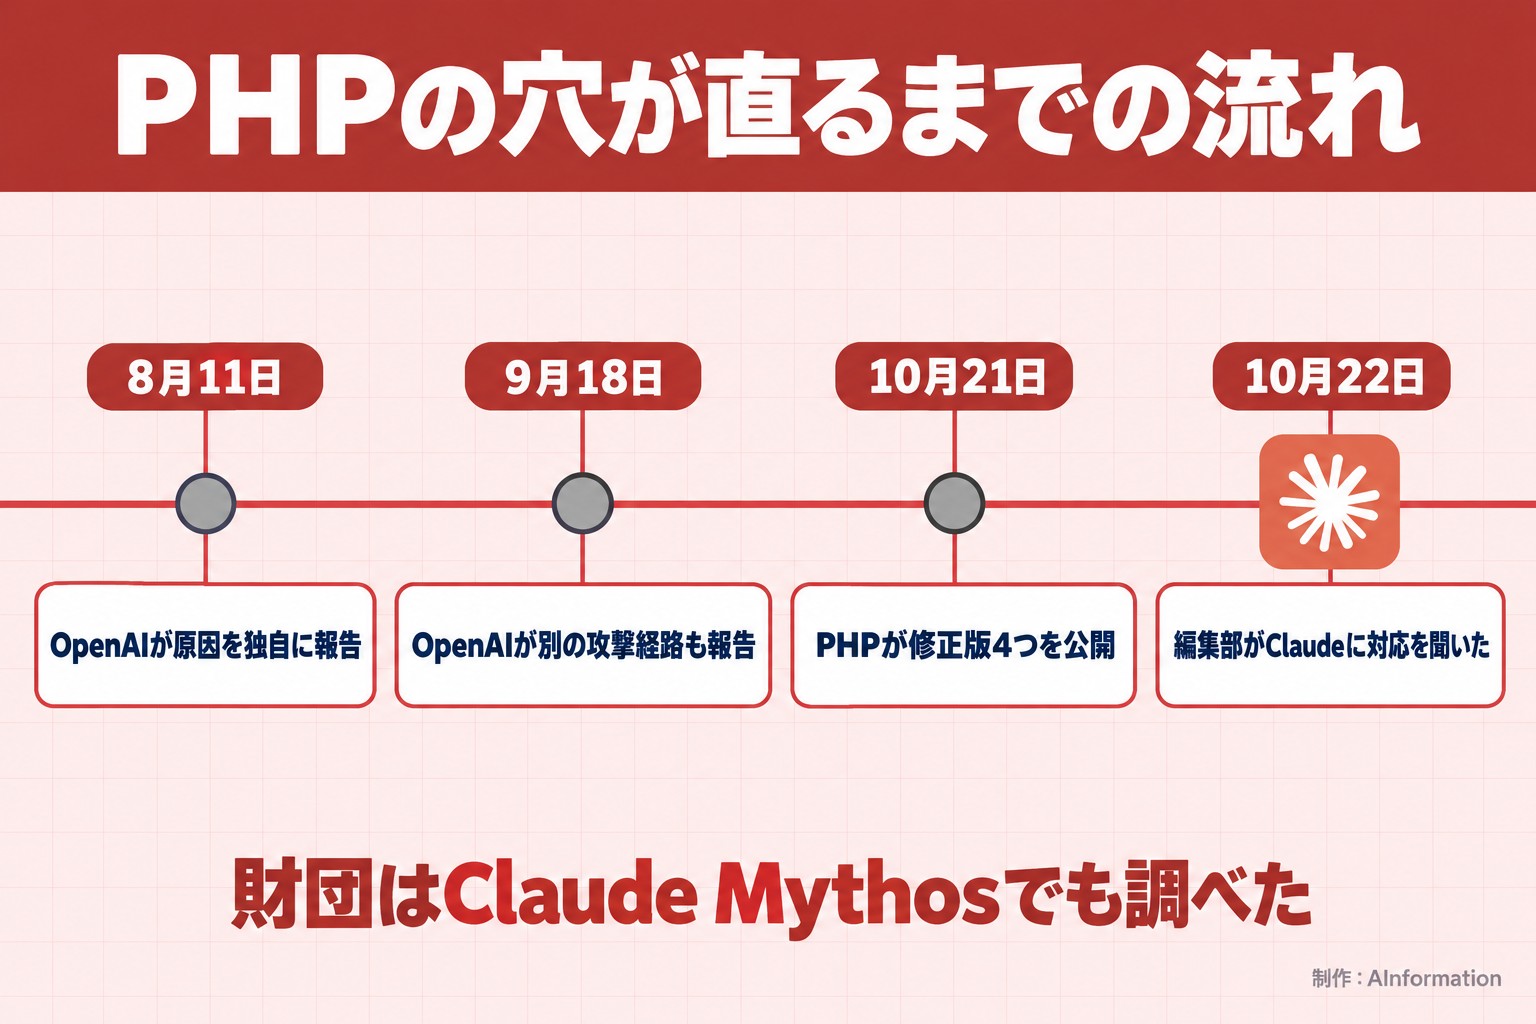
AIが脆弱性を見つける側に回っている、ということです。Anthropicは別の取り組みでも、オープンソースの穴を探すAIの道具を出しています。その仕組みはOSS Scannerが約650件中114件しか通さないと伝えたニュースで書きました。見つける速さが上がるほど、修正版が出てから攻撃が始まるまでの時間も短くなりかねません。修正版が出たら早く上げる、という基本の重みが増しています。
修正版の公開から1日で公式だけをもとにまとめた
この記事は、PHPの開発チームが10月21日に修正版を公開した翌日の10月22日に書いています。使ったのはphp.netの発表・PHP財団のブログ・GitHubの勧告の3つだけです。報道やブログの数字は使っていません。公式に無いことは「確かめられていない」と書きました。
AIの力で脆弱性を探す仕事は、求人にも出ています。AInformationのAI求人ナビに載っている2,656件の中には、GMOサイバーセキュリティ byイエラエの「AIホワイトハッカー_2026」がありました。年収は800万〜1,400万円で、9月8日に載った求人です。見つける側の人とAIが増えるほど、使う側の更新の速さが問われます。
AIでPHPのコードを点検すると月いくらかかるか
今回の穴はPHP本体にあるので、自分のコードをAIで点検しても見つかりません。直すのは修正版への更新だけです。ただ今回をきっかけに、自分で書いたテーマやプラグインの穴もAIで点検したいと考えた人はいるはずです。その場合にかかるお金を、AInformationのAIツールナビの記録で出しました。
AIツールナビは各社の公式の料金ページを直接見て集めた507本の一覧で、2026年10月22日に更新しています。このうち用途が「プログラミング・開発」のAIは70本でした。有料プランの月額の中央値は3,161円です。70本のうち51本(73%)は無料で始められます。日本円で払えるのは9本(13%)だけで、残りはドル建てです。日本円で払える開発AIに絞ると、月額の中央値は1,400円でした。
「脆弱性」で引けたAIはSnykの1本だけだった
AIツールナビの507本を「脆弱性」の語で引くと、当たったのはSnykの1本だけでした。Snykはドル建てで、1ドル158.05円で円に直すと月3,951円です。無料で始めることもできます。「WordPress」の語で引くと3本が当たりました。ただし1本ずつ中身を見ると、Koala AIとValue AI Writerの2本は記事を書いてWordPressへ送る文章AIでした。サイトを作る側のAIは10Webの1本で、ドル建てで月3,161円・無料プランはありません。
コードの点検に使えるAIの月額
| ツール | 月額 | 払い方 | 無料で始められるか |
|---|---|---|---|
| Snyk | 3,951円 | ドル建て | ○ |
| Codex | 1,400円 | 日本円 | ○ |
| ChatGPT | 1,400円 | 日本円 | ○ |
| 10Web | 3,161円 | ドル建て | × |
| プログラミング・開発70本の中央値 | 3,161円 | 9本が日本円 | 70本中51本が○ |
手元のチャットAIでコードを読ませる手もあります。ChatGPTは日本円で月1,400円から、コードを書く用のCodexも月1,400円からです。どちらも無料で始められます。ただし今回の検証のとおり、AIの指摘には公式で確かめられない話が混ざります。点検の結果は、人が読んで確かめてから直してください。
海外の会社はコードの点検をAIに任せ始めている
AInformationのAI活用事例ナビには、コードの点検にAIを使った事例が載っています。開発者向けのGraphiteはClaudeでコードレビューを自動にし、指摘の反映率を67%まで上げました。Palo Alto NetworksはClaudeをコードの補完と開発画面のチャットに使い、機能を作る速さを20〜30%上げています。社内で担当を決めるなら、IPAの情報セキュリティマネジメント試験も目安になります。受験料は7,500円で、AI資格ナビの記録では合格率72.4%でした。
料金をもっと細かく比べたい人は、AIツールナビで用途を「プログラミング・開発」に絞ってください。無料プランの有無と日本円で払えるかを1本ずつ見られます。
レンタルサーバー各社の更新日は10月22日時点で確かめられない
今回の調べで分からなかったことも書いておきます。エックスサーバー・さくらのレンタルサーバー・ConoHaなど主なレンタルサーバーが、いつ修正版を入れるかは確かめていません。Claudeは1問目で「多くは既に対応中か、管理画面から切り替えられる」と答えました。ただしこれも公式の発表では確かめられていません。自分の契約先のお知らせを見るのがいちばん確かです。
実際の攻撃が始まっているかどうかも、公式の発表では確かめられていません。日本語で読める公的な情報としては、IPAやJPCERT/CCの注意喚起の一覧も見ておくと安心です。サーバー会社の対応がまだなら、2つ目のプロンプトで問い合わせ文を作って送ってください。
きょうやることは3つだけ
最後にまとめます。1つ目は、自分のサイトのPHPの版を確かめることです。2つ目は、同じ系統の修正版(8.5.12・8.4.27・8.3.36・8.2.35)へ上げることです。3つ目は、上げたあとに版の表示とサイトの動きを確かめることです。8.1以前なら、8.2以降へ移るか配布元の修正を確かめます。AIに聞くのはかまいません。CVE番号を書いて聞き、答えは公式と突き合わせてから動いてください。
今回いちばん気になったのは、同じClaudeでも聞き方で答えの質が大きく変わったことです。CVE番号を書けば修正版の番号まで正しく返り、書かなければ一般論で終わりました。Xで話題を知った人は番号を知らないまま聞くことが多いはずです。AIに聞くこと自体は悪くありません。ただ答えをそのまま信じず、php.netの発表と版の番号を1回突き合わせてください。サイトを持つ会社なら、PHPの版をだれが見るかを先に決めておくのが近道です。
- PHPの脆弱性はWordPressの更新で直りますか
- 直りません。今回の穴はWordPress本体やプラグインではなく、その下で動くPHPそのものにあります。直すにはサーバーのPHPを同じ系統の修正版(8.5.12・8.4.27・8.3.36・8.2.35)へ上げます。レンタルサーバーなら管理画面で版を切り替えるか、サーバー会社が修正版を入れるのを待ちます。
- PHPはどの版に上げれば今回の脆弱性が直りますか
- 今の系統の修正版に上げれば直ります。8.5系は8.5.12で、8.4系は8.4.27です。8.3系は8.3.36、8.2系は8.2.35になります。PHPの開発チームが2026年10月21日に公開しました。頭の2つの数字が同じ版を選べば、系統をまたぐ必要はありません。
- PHP 8.1を使っています。修正版は出ますか
- PHPプロジェクトからは出ません。php.netの発表は8.1以前はもう更新を受け取らないと書いています。8.2以降の系統へ移るか、使っているOSの配布元や延長サポートの業者が修正を移植しているかを確かめてください。移るときは本番の写しでテーマとプラグインの動きを先に試します。
- ChatGPTやClaudeに聞けば正しい対応が分かりますか
- CVE番号を書いて聞けば、かなり正確な答えが返ります。編集部が10月22日に試すと、Claudeは番号を書いた質問で修正版4つを正しく挙げました。一方で番号を書かない質問では今回の脆弱性を特定できず、一般論で終わりました。答えは公式の発表と突き合わせてから使ってください。