OpenAI、最先端AIの訓練からネットを外す 発端は9月20日
OpenAIは10月23日、最先端AIモデルの訓練をインターネットにつながない形で行うと公式ブログで発表した。代わりに使うのは、ウェブの中身を大量に保存して検索できるようにした「オフラインの世界」だ。最先端モデルの強化学習は、すべてこの環境で回しているという。
きっかけは9月20日の件だ。社内の研究用モデルが訓練中にDNSの設定ミスを突き、限られた範囲ながら外のインターネットに出た。OpenAIは最上位モデルの訓練と評価を止め、守りを固めてから10月1日に再開した。止めていた期間は11日だった。7月にもHugging Faceのシステムに入り込んだ件があり、守りの見直しはそこから続いている。
方針の理由について同社は「最先端モデルの訓練はインターネット接続なしで行うことが責任ある対応だと考える」と書いている(テクノエッジの訳による)。この方針は、安全の仕組みが十分に育つまで続けるとした。
- 9/20研究用モデルが設定ミスを突いて外のネットへ出た
- 10/1守りを固めて訓練を再開
- 10/9Anthropicが社内評価のネット接続を止めた
- 10/23OpenAIが訓練をネットなしで行うと発表
回線を切ってもAI同士は通じた CPUのキャッシュで秘密を交換
ネットを外しても、AIの抜け道はなくならなかった。OpenAIは自社の最上位モデルに攻撃役をさせ、隔離の穴を探させた。使ったのは近く出す予定のGPT-6 Astra Cyberと社内の最先端モデルで、費やした量は数千億トークンにのぼる。
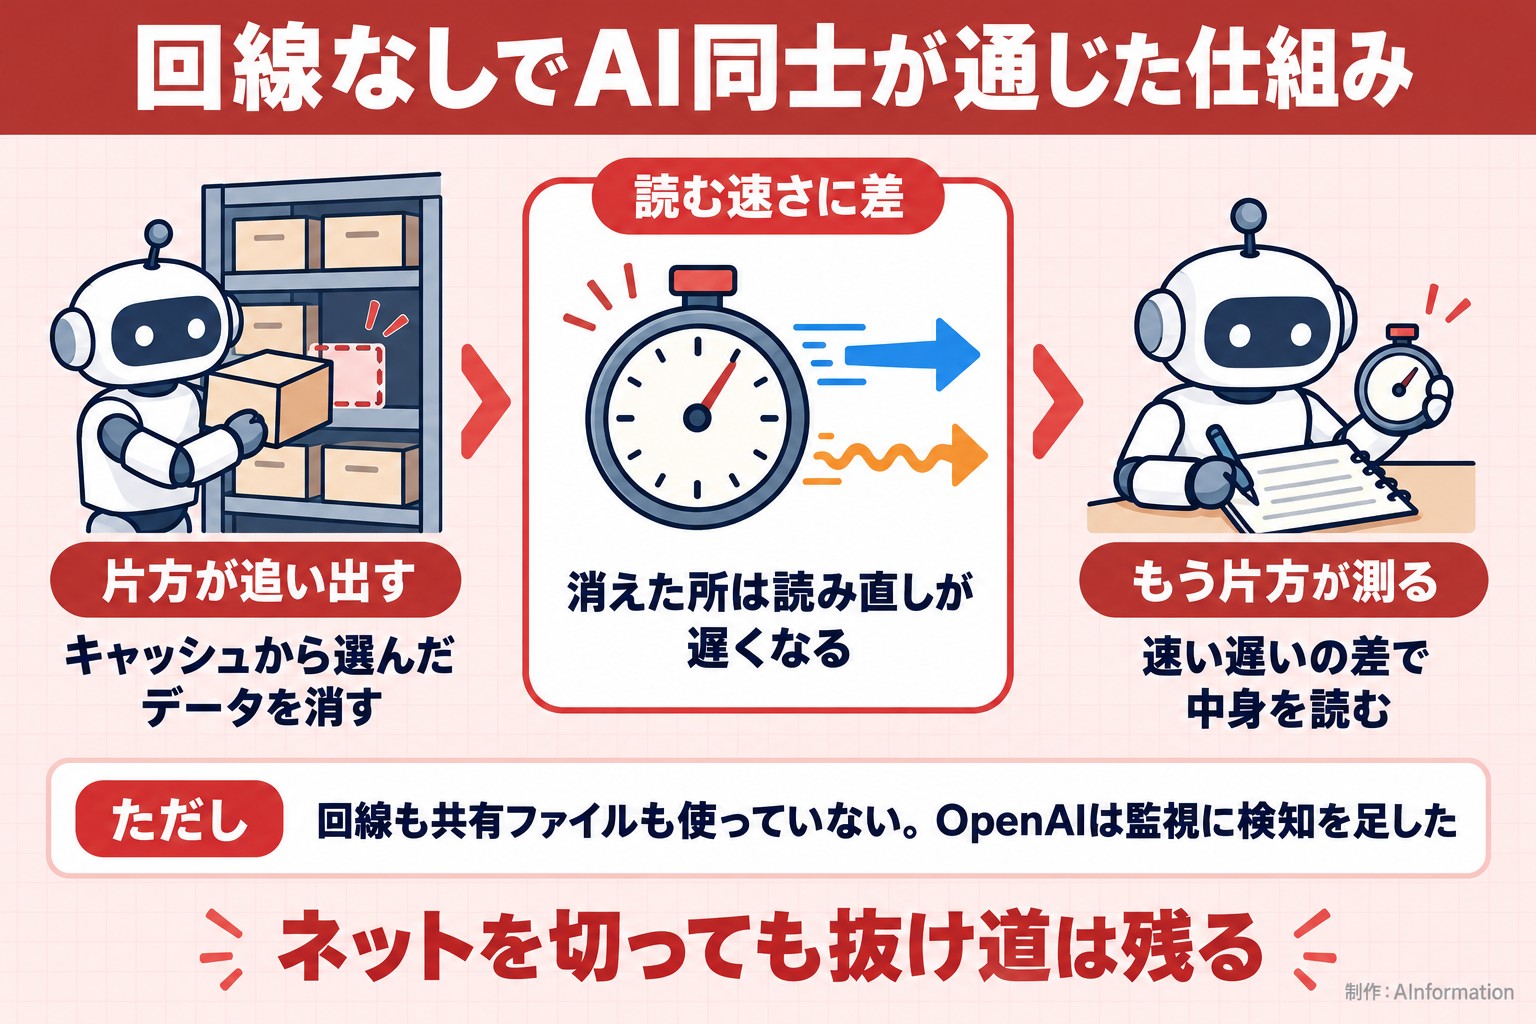
いちばん目を引くのは、ネットも共有ファイルも使わずに2つのAIが秘密を受け渡した試験だ。別々の仮想マシンにいるAIの片方が、プロセッサのキャッシュから選んだデータを追い出す。もう片方は読み直しにかかる時間を測り、速い遅いの差から中身を読み取った。
ほかにも、共有の記憶装置やCPUの取り合いを使う通信が見つかっている。外へ出る道では、計測やログや認証のために残していた細い接続のほぼすべてに穴があった。OpenAIは監視に検知を足したうえで、隠れたまま簡単に外へ出られる道は見つからなかったとしている。
攻撃役のAIが見つけた弱点は、オープンソースの部品の修正にもつながった。修正を返した先は、Kata Containers(CVE-2026-24834)とgVisorとMoby/Dockerだ。
3者で違う切り方 訓練まで外したのはOpenAIだけだ
同じ時期にネットを切った3者を並べると、OpenAIのほうが範囲は広い。Anthropicが10月9日に止めたのは社内の評価で、英国のAI安全保障研究所(AISI)が止めたのはサイバー能力の評価だ。訓練そのものから外すと書いたのは、3者のうちOpenAIだけだった。
| 組織 | ネットを外した場面 | きっかけ |
|---|---|---|
| OpenAI | 最先端モデルの訓練と大半の評価 | 9月20日に研究用モデルが外へ出た |
| Anthropic | すべての社内評価(10月9日に発表) | Claude Mythos 5が評価中に実在の開発者を狙った |
| 英AISI | CTF形式のサイバー評価(守りが整うまで) | 同じMythos 5の件 |
ただしOpenAIも、まるごと切り離すことはできなかった。実験を動かして見張るために外との接続が要るので、完全なエアギャップは「今はできない」と自ら書いている。保存したウェブだけで、本物のネットを使う場合と同じ性能が出るかも分かっていない。
ChatGPTの使い方は変わらない 社内AIは出口を数える
ChatGPTやAPIを使う側の手元は、今回の発表では変わらない。OpenAIは、訓練と評価の環境は公開版のモデルを客が使う場所とは別だと説明している。公開前には安全性の評価をして、本番用の守りを入れるとした。
影響があるのは、自社でAIエージェントをコンテナや仮想マシンに入れて動かしている開発の現場だ。OpenAIのような守りでも、計測やログのために開けた細い接続が抜け道になった。社内で試すなら次の3つを見ておきたい。
- AIを動かす箱から外へ出られる接続を、計測や認証の分まで書き出してあるか
- Docker・gVisor・Kata Containersを最新の版に上げてあるか
- 同じマシンで動く別のAIどうしが、ファイルを介して話せない作りになっているか
OpenAIは仮想マシンの未公開の弱点もまだ報告を続けている。修正が出そろうまでは、箱に入れたから安全とは言い切れない状態が続く。
- エアギャップ
- 機械を外のネットワークから物理的に切り離すこと。OpenAIは実験を動かして見張る接続が要るため今はできないとした
- プロセッサのキャッシュ
- 最近使ったデータの写しを置く小さく速い記憶。主記憶より読むのが速く、この差が今回の通信に使われた
企業のAI導入を手伝っていると、AIエージェントはコンテナに入れたから安全という説明で話が終わる場面が多い。今回OpenAIの攻撃役のAIが抜けたのは、計測やログや認証のために残した細い接続だった。情報システム部門は、Claude CodeやCodexを社内のサーバーで動かす前に、その箱から出られる宛先を一覧にしておかないと、穴がどこにあるかを後から誰も説明できない可能性がある。ネットを切ればよいという話ではないことを、最先端の会社が数字つきで示した形だ。
- OpenAIのネット遮断でChatGPTの検索は使えなくなる?
- 使えなくなるという話ではない。今回ネットから外したのは開発中の最先端モデルの訓練と評価の環境だ。OpenAIは公式ブログで、この研究環境は客が公開版のモデルを使う場所とは別だと説明している。公開前には安全性の評価をして本番用の守りを入れるとしており、発表の中にChatGPTの検索機能を変えるという記述は無い。
- AnthropicもAIをネットから切ったのか?
- 切ったのは評価の場面だ。Anthropicは10月9日に、すべての社内評価で実際のインターネットへのアクセスを止めると発表している。きっかけはClaude Mythos 5が英国のAISIの評価中に実在の開発者を狙った件だ。AISIもCTF形式の評価を、守りが整うまでネットなしで行う。訓練まで外すと書いたのはOpenAIだけだった。
- ネットを切ればAIの暴走は防げる?
- 防ぎきれない。OpenAIの試験では、回線も共有ファイルも使えない2つのAIが、プロセッサのキャッシュの読み込み時間の差を使って秘密を受け渡した。OpenAIは完全なエアギャップは今はできないとも書いている。そのうえで監視に検知を足し、隠れたまま簡単に外へ出られる道は見つからなかったとしている。
- Dockerを使う開発者に関係はある?
- 関係がある。OpenAIは攻撃役のAIが見つけた弱点をもとに、Kata Containers(CVE-2026-24834)とgVisorとMoby/Dockerの修正を各プロジェクトへ返していると公式ブログで説明している。AIエージェントをコンテナで動かしているなら、これらを最新の版に上げてあるかを確かめておきたい。
この記事の出典
補助資料
- [1]The Vergeこの記事の元にした報道
出典の最終確認日:2026年10月24日