Storm-0940がARTEXで自動化 狙われたのは数百の組織
Microsoftは10月21日(現地時間)、中国国家と連携する攻撃者「Storm-0940」がAIエージェントで攻撃を自動化していると発表した。使われたのはオープンソースの侵入テストツール「ARTEX」だ。航空宇宙・防衛や自動車・金融・政府・半導体などの数百の組織が標的になった。
Storm-0940は2021年から活動しているグループで、データを盗むのが目的とされる。ARTEXを使い始めたのは9月ごろだ。ARTEXは好きなAIモデルと組み合わせると、偵察からデータの持ち出しまでを人がほとんど触らずに進められる。
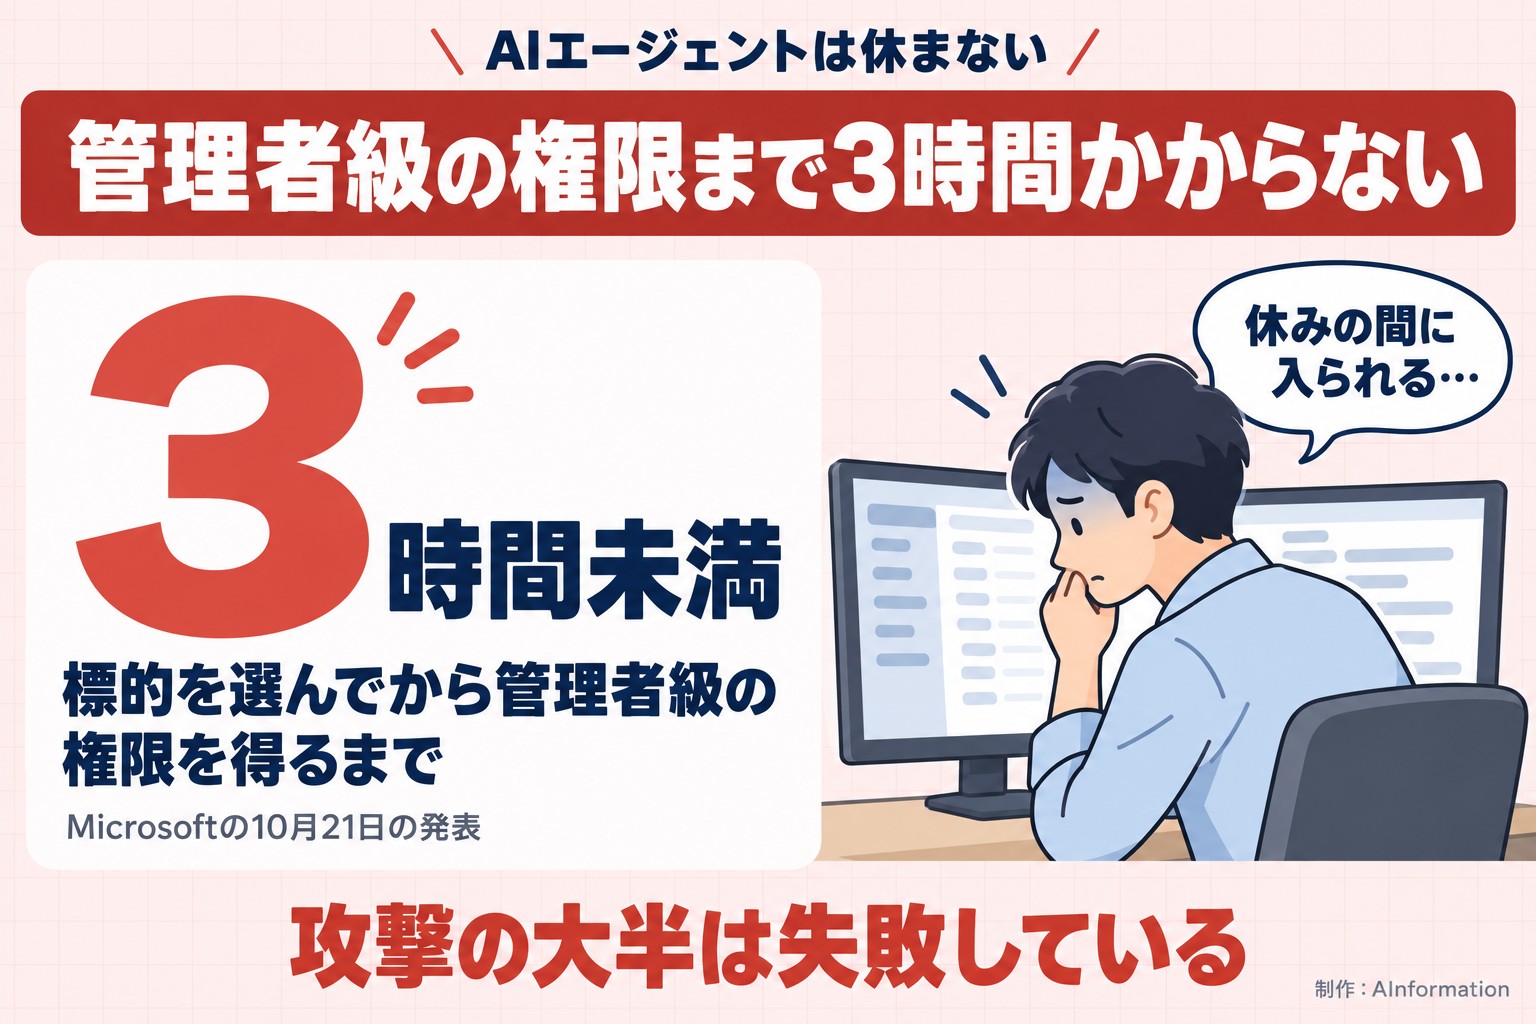
Microsoftが強く警告しているのは速さだ。AIエージェントは昼夜も休日も関係なく動き、複数の侵入経路を同時に試せる。標的を選んでからクラウドで管理者級の権限を得るまで、3時間かからなかった例が複数あった。
攻撃の大半は失敗している。それでも短い期間で多くの組織に入り込み、居座り続けることに成功したという。
- 2021Storm-0940が活動を始める
- 9月ごろARTEXを攻撃に使い始める
- 10/19GMOイエラエが日本企業への悪用を発表
- 10/21MicrosoftがStorm-0940の分析を公表
ConnectWise経由で365へ 毎分2900回のサインイン
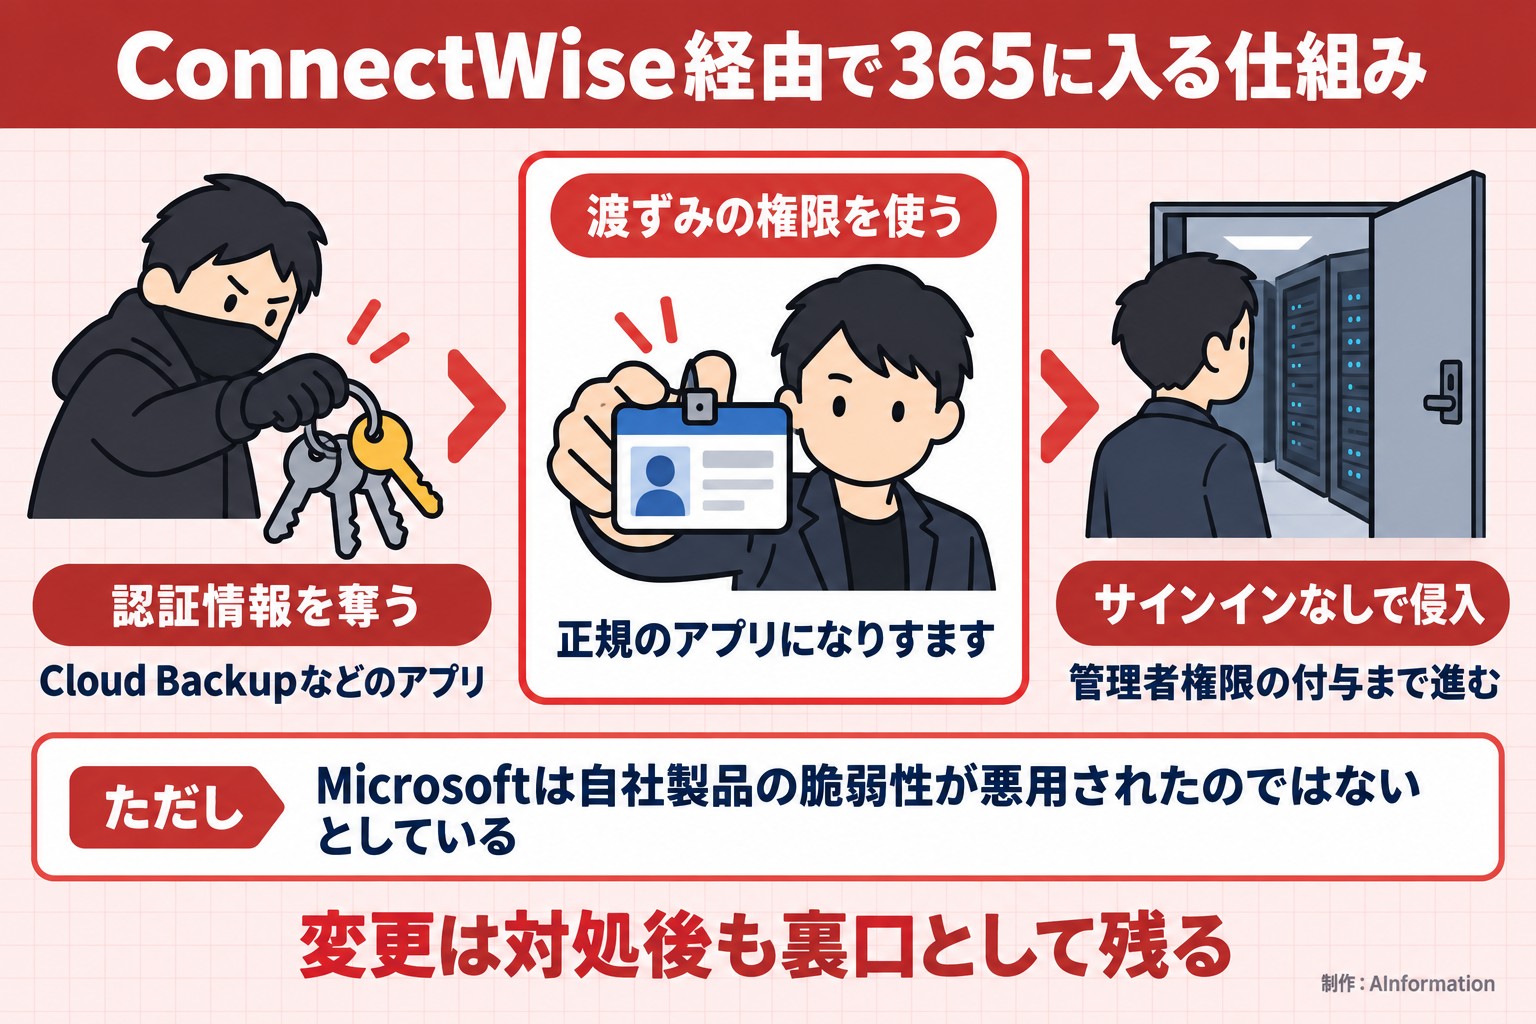
10月中旬に明らかになった米ConnectWiseのクラウドバックアップを経由した攻撃も、MicrosoftはStorm-0940によるものと見ている。攻撃者は「ConnectWise Cloud Backup」などのアプリの認証情報を奪った。そのうえで、顧客がMicrosoft 365であらかじめアプリに渡していたアクセス権限を使った。
正規のアプリになりすますので、利用者がサインインしなくても顧客の環境に入れる。攻撃者は2250以上の組織のテナントに毎分2900回のペースでサインインを試した。一部の環境では組織内の情報を集め、アプリへの認証情報の追加や管理者権限の付与まで進めていた。
| 項目 | Microsoftの発表の中身 |
|---|---|
| 攻撃者 | Storm-0940(2021年から活動・中国国家と連携) |
| 使った道具 | ARTEX(オープンソースのAI侵入テストツール) |
| 入口 | ConnectWise Cloud Backupなどのアプリの認証情報 |
| 規模 | 2250以上のテナントに毎分2900回サインインを試行 |
| 速さ | 管理者級の権限まで3時間かからない例が複数 |
厄介なのはこうした変更が残ることだ。元のアプリへの対処が済んだあとも、裏口として使われるおそれがある。なおMicrosoftは自社のシステムや製品の脆弱性が悪用されたわけではないとしている。侵入の痕跡があっても、データが見られたり持ち出されたりしたとは限らないという。
ARTEXは日本語でも動く 国内の約20社との関係は不明だ
ARTEXの表示は英語のほか、日本語・韓国語・中国語・スペイン語に切り替えられる。GMOサイバーセキュリティ byイエラエは10月19日、日本企業を狙った不正アクセスでARTEXの悪用を確認したと発表した。同社が見た攻撃元は日本企業約20社を狙い、うち8社は9〜10月に情報漏えいを公表していた。
ただしMicrosoftは、ARTEXを使う攻撃者が複数の地域にいるとしている。日本での一連の攻撃とStorm-0940の関係には触れていない。
編集部は10月23日の夕方に、Microsoftのセキュリティブログで今回の発表を開いた。アドレスを日本向けの「ja-jp」に変えても英語版へ戻され、日本語版は出てこなかった。英語の原文を読み込む時間が無い担当者は、次の手順だけ先に押さえておきたい。
確かめるのは10月15日以降の記録 アプリはまだ消さない
注意が要るのは、ConnectWiseのクラウドバックアップ関連のアプリをMicrosoft 365で使っている組織と過去に使っていた組織だ。Microsoftが勧めている手順は次のとおり。
- 影響を受けたアプリの接続は、ConnectWiseが正式な復旧手順を出すまで無効のままにする
- 最初の対応でアプリそのものを削除しない。調べるための証拠が消えてしまう
- 少なくとも10月15日以降、できれば10月1日以降のサインイン記録と監査ログを見る
- 身に覚えのない認証情報の追加や権限の変更、怪しいメールやファイルへのアクセスを探す
- 不正が見つかったら権限を取り消し、認証情報を新しくする
ConnectWiseを使っていない組織にも宿題は残る。Microsoftは外部のアプリに渡す権限を必要な分だけに絞ることを挙げている。強い権限を持つアプリに認証情報が足されたり権限が変わったりしていないかを、続けて見張ることも勧めている。
相手のAIが昼夜を問わず動く以上、月末にまとめてログを見る運用では3時間の差に追いつけない。
- テナント
- Microsoft 365などで組織ごとに分かれている利用環境のこと。今回の攻撃では2250以上のテナントがサインインの試行先になった
企業のAI導入を手伝っていると、AIツールやバックアップ製品をMicrosoft 365につなぐとき、同意画面の広い権限をそのまま許してしまう場面をよく見る。今回の攻撃はまさにその許可を足がかりにした。情報システム部門がどのアプリに何の権限を渡したかの一覧を持っていないと、10月15日以降の記録を開いても怪しい変更かどうか見分けられない。社内でAIエージェントを広げる前に、この一覧づくりを先に済ませておくのが近道だとみている。
- ConnectWiseを使っていなければ関係ない?
- 直接の対象はConnectWiseのクラウドバックアップ関連のアプリをMicrosoft 365で使っている組織と、過去に使っていた組織だ。ただしARTEXは複数の地域の攻撃者が使っているとMicrosoftは見ている。日本でもGMOサイバーセキュリティ byイエラエが約20社を狙う動きを確認した。外部のアプリに渡す権限を必要な分だけに絞る対策は、どの組織にも当てはまる。
- 怪しいアプリはすぐ削除していい?
- Microsoftは最初の対応でアプリを削除しないよう求めている。削除すると調べるための証拠が消えるためだ。影響を受けたアプリの接続は無効にしたまま、ConnectWiseが正式な復旧手順を出すのを待つ。そのあいだに少なくとも10月15日以降のサインイン記録と監査ログを見て、身に覚えのない認証情報の追加や権限の変更を探す。
- Microsoft 365の脆弱性が原因なのか?
- Microsoftは自社のシステムや製品の脆弱性が悪用されたわけではないとしている。攻撃者はConnectWiseのアプリの認証情報を奪い、顧客がそのアプリにもともと渡していた権限を使って入り込んだ。正規のアプリになりすますため、利用者がサインインしなくても環境に入れたのが特徴だ。侵入の痕跡があっても、データが持ち出されたとは限らないという。
この記事の出典
補助資料
- [1]ITmedia AI+この記事の元にした報道
出典の最終確認日:2026年10月23日