サイバー検証プログラムが3段階に Opus 5.5も対象だ
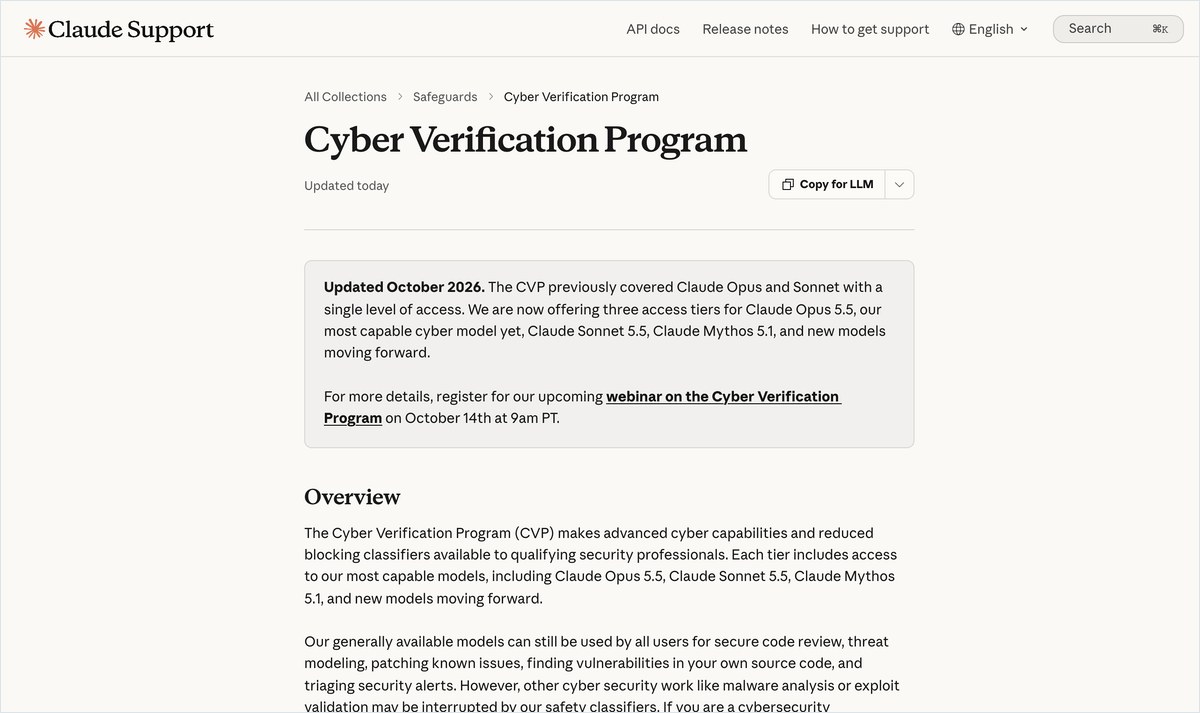
Anthropicは、セキュリティの仕事をする人向けの「Cyber Verification Program」を3段階に作り直した。日本語のヘルプでは「サイバー検証プログラム」と呼んでいる。審査を通った組織は、普段なら止められるサイバー作業をClaudeで進められる。
対象のモデルはClaude Opus 5.5・Claude Sonnet 5.5・Claude Mythos 5.1で、今後出るモデルも入る。一般向けのClaude Opus 5.5やClaude Fable 5.1は、サイバー作業の大半を止める慎重な設定だ。攻撃する側に悪用されるのを防ぐためで、守る側まで止まる問題が残っていた。
これまでは2つの枠があった。重要なソフトを守る組織にMythosを使わせた「Project Glasswing」と、審査済みのチームの制限を緩めた従来のCVPだ。今回この2つを1つにまとめた。
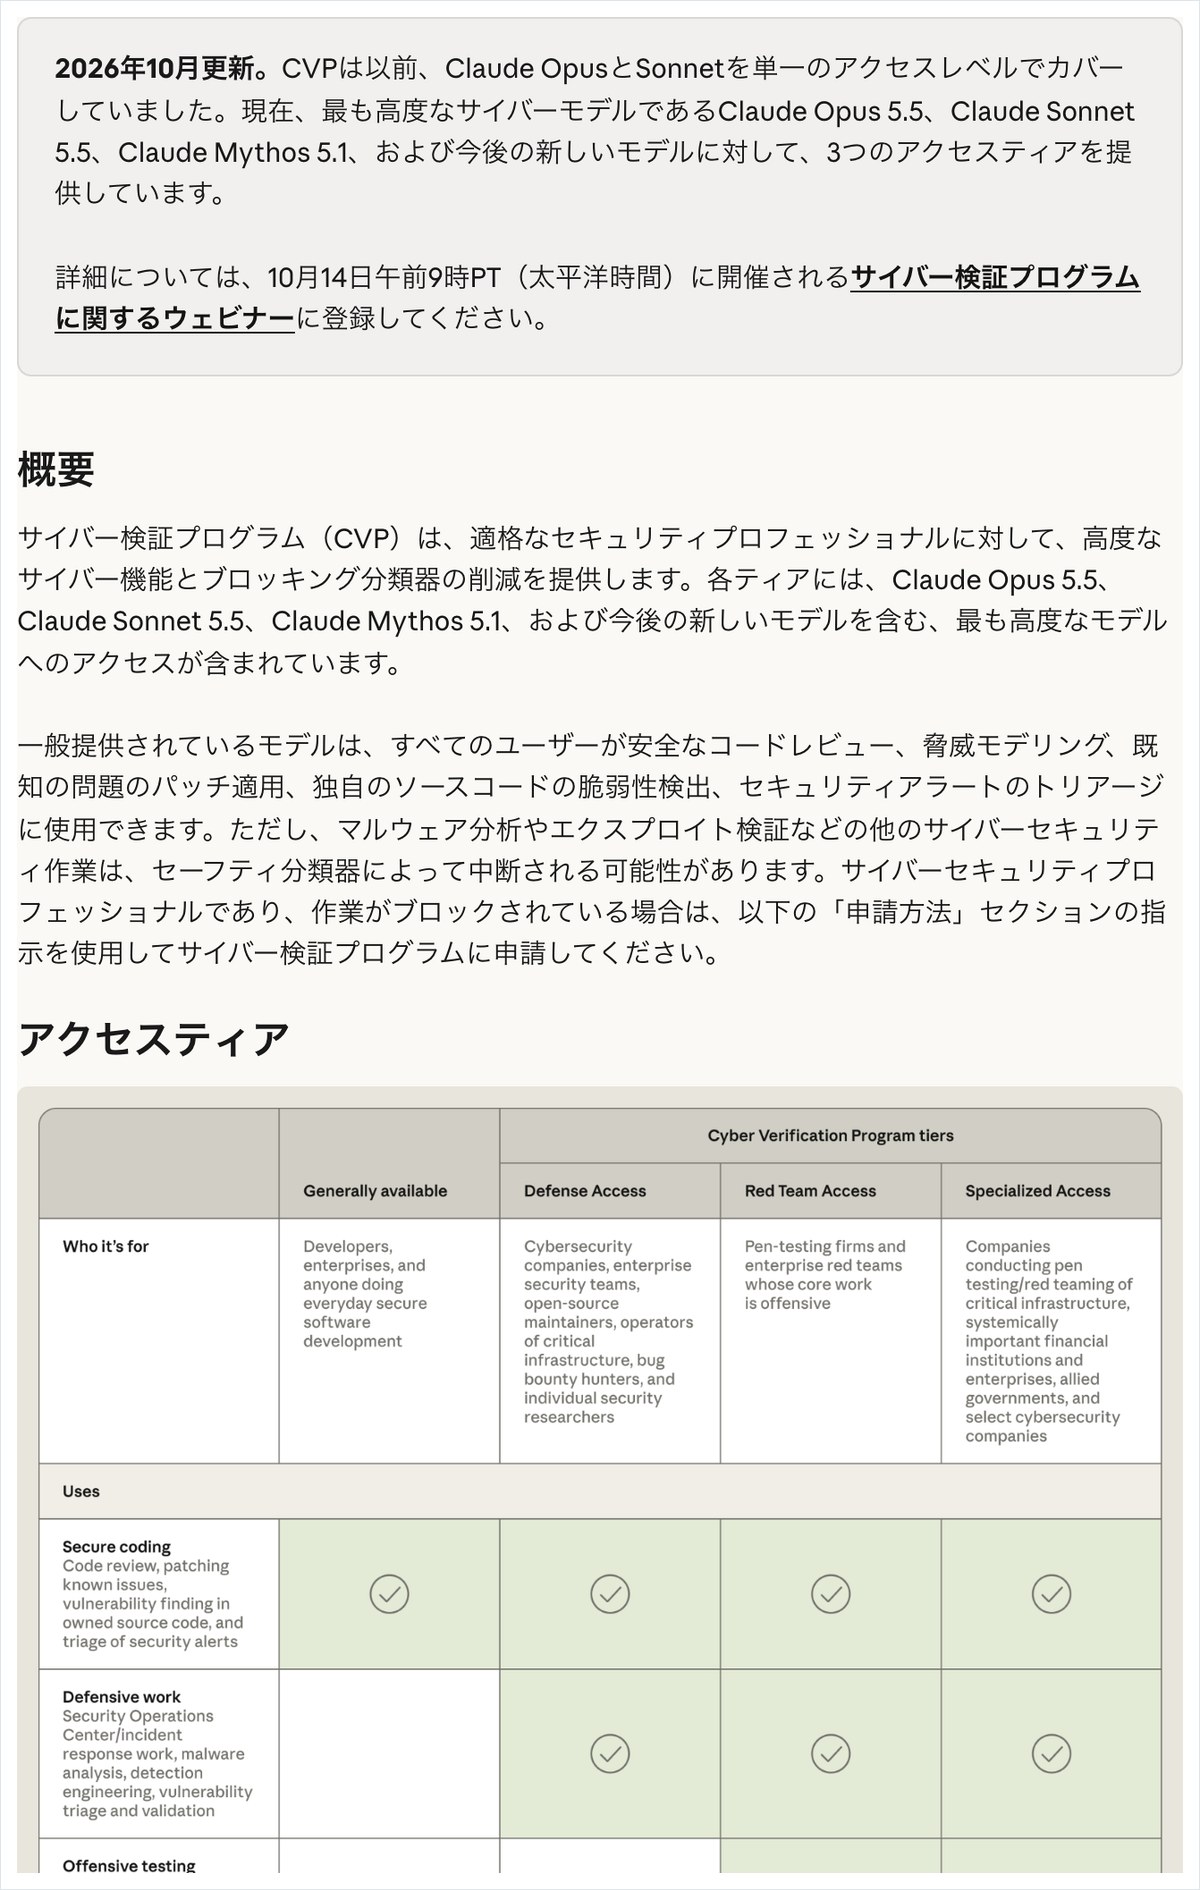
| 段階 | 使える作業 | 申し込める相手 |
|---|---|---|
| Defense Access | SOCと事故対応・マルウェアの解析・脆弱性の確認 | 自社を守る企業や大学・地域の病院・OSSの保守者・実績のある個人 |
| Red Team Access | 上に加えて許可を得た侵入テスト | 社内のレッドチーム・侵入テスト会社(個人は不可) |
| Specialized Access | 止まる場面がいちばん少ない | 航空・電力網・通信・銀行間送金などを試す組織 |
申請なしは50回とも止まる Red Teamは34回解いた
Anthropicは段階ごとの止まり方を、多段のサイバー作戦を計画して実行できるかを測る評価「CyScenarioBench」で確かめた。10の課題を5回ずつ、計50回をClaude Opus 5.5に解かせている。
- 申請なしの一般版は、50回すべてが最初の指示で止まった
- Defense Accessは50回中46回がどこかで止まり、4回は最後まで進んだ
- Red Team Accessは1回も止まらず、34回を解き切った
34回は、制限を何もかけないときの成功率67.6%とほぼ同じだ。Red Teamに入れば、素のOpus 5.5に近い力が出ることになる。ただしランサムウェアの展開や物理的な設備を壊す操作は、Red Teamでもその場で止まる。
個人はDefenseだけ データ保持も必須になる
申し込みは組織ごとに1回で、社員が別々に出す形ではない。管理者が席を割り当てる。個人の研究者やバグバウンティの参加者も申し込めるが、選べるのはDefense Accessだけだ。
見落としやすいのはデータの扱いだ。参加する組織はデータ保持が必須で、Anthropicが悪用を見張る。データを残さない契約を前提にしている会社は、この秋に出る予定の「Enterprise Frontier Safeguards」を待つことになる。自社が管理するクラウドにデータを置く仕組みだ。
使える経路にも差がある。Claude.ai・Claude Code・Anthropic APIは検証ポータルから申し込める。一方でAmazon Bedrockは、Enterprise Frontier Safeguardsを入れた客だけが対象だ。APIで使う場合は承認のあとに専用のワークスペースを作って割り当てる。既定のワークスペースには割り当てられない枠もある。
発表とヘルプを読んだ限り、国や地域で申し込みを絞る条件は書かれていない。日本の会社が通るかどうかは、申請して確かめるしかない。審査は、Defense Accessなら数日での返事を目指す。Red Team Accessは数週間かかる見込みで、その間はDefense Accessに入れられる。
一般版でできる作業は5つ 止まったら申請を出す
申請しなくても、一般版のClaudeでできる作業は5つある。コードレビュー・脅威モデリング・既知の問題の修正・自社ソースの脆弱性探し・アラートの仕分けだ。止まりやすいのは、マルウェアの解析やエクスプロイトの検証になる。
- 社内でClaudeに止められた作業を書き出す
- それが守る仕事か侵入テストかを分ける
- データ保持を受け入れられるかを法務と決める
Glasswingの参加組織は、4月から7月に少なくとも12万9000件の脆弱性を見つけた。守る側でAIを使う会社は、止められた記録を残しておくと申請の説明にそのまま使える。
- Project Glasswing
- 重要なソフトを守る一部の組織に、Claude Mythosを使わせてきたAnthropicの枠組み。今回サイバー検証プログラムに統合された
- CyScenarioBench
- AIが現実に近い条件で多段のサイバー作戦を計画し実行できるかを測る評価。Anthropicが段階ごとの止まり方を確かめるのに使った
導入の現場で困るのは、Claude Codeを全社に配ったあとセキュリティ担当の作業だけ止まる場面だ。今回の枠はその受け皿になるが、データ保持が必須という条件は重い。データを残さない契約を前提に選んだ会社ほど、法務と情報システム部門が「どの部署の通信なら残してよいか」を先に決めないと申請で止まりそうだ。外部の侵入テスト会社に頼む会社は、その会社がRed Teamに入っているかを発注前に聞く項目が1つ増えるとみている。
- Claudeのサイバー検証プログラムは個人でも申し込める?
- 個人でも申し込めるが、選べるのはDefense Accessだけだ。対象は脆弱性の報告実績がある研究者やOSSの保守者、バグバウンティの参加者になる。侵入テストを含むRed Team Accessは今のところ組織だけが対象で、個人は入れない。Specialized Accessは航空や電力網などを試す組織に限られる。
- 申請しないとClaudeでどんなセキュリティ作業が止まる?
- マルウェアの解析やエクスプロイトの検証は、安全のための分類器で止まることがある。Anthropicの評価では、一般版のClaude Opus 5.5は50回すべてが最初の指示で止まった。コードレビューや既知の問題の修正、自社ソースの脆弱性探しは申請なしで使える。
- サイバー検証プログラムの審査はどれくらいかかる?
- Defense Accessは数日での返事を目指している。日本語のヘルプには7営業日以内にメールで知らせるとある。Red Team Accessは条件が多く数週間かかる見込みで、その間はDefense Accessに入れられる。申請は組織ごとに1回で、出した情報からいちばん高い段階に振り分けられる。
- データを残さない契約のままでも使える?
- 今は参加する組織にデータ保持が求められる。例外はClaude Fable 5.1かClaude Mythos 5.1をデータを残さない契約で使っている組織で、その条件のまま参加できる。この秋に出る予定のEnterprise Frontier Safeguardsが来れば、自社が管理するクラウドにデータを置ける。
この記事の出典
補助資料
- [1]Anthropicこの記事の元にした報道
出典の最終確認日:2026年10月24日