OSS Scannerが11日で880件 緊急と重要はAIの判定だ
AnthropicのOSS Scannerは提供開始から11日間で、深刻度「緊急」77件と「重要」803件の合わせて880件を見つけました。どちらもモデルが付けた判定で、人が検証した件数ではありません。
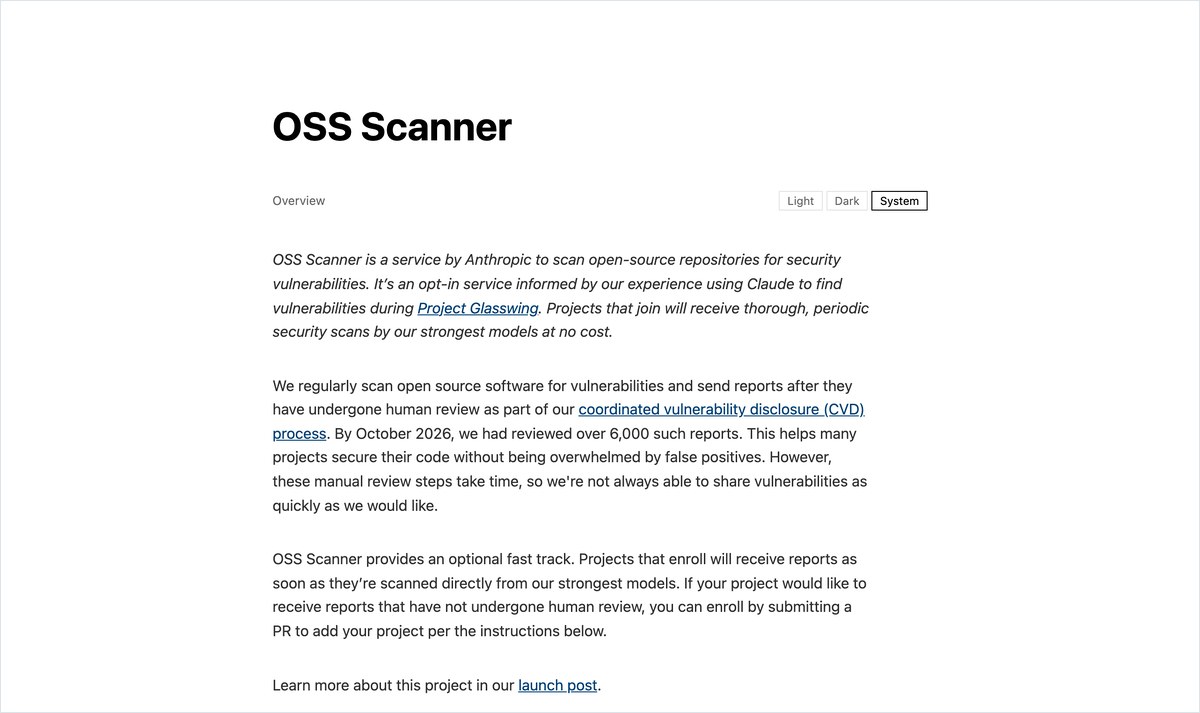
OSS Scannerはオープンソースの管理者(メンテナー)から申し込みを受け、Claude Mythosなど最上位のモデルで脆弱性を探すサービスです。費用はAnthropicが全額持ちます。報告には再現コードと原因の説明が付き、できるときは修正パッチの案も付きます。
人のレビューを通さないぶん、速く何度も検査できるのが特徴です。誤った報告が混ざりうることはAnthropic自身が書いています。初期版が48プロジェクトで出した緊急・重要97件をペネトレーションテスターが確かめると、85件(88%)が開示の基準を満たし誤検知は1件でした。
- 9/15初期版がcurlの脆弱性を報告
- 10/2候補29,439件のうち人手で6,123件を確認
- 10/14curl 8.23.0で脆弱性を修正
curlの穴は初期版が見つけた リリースを2週間早めた
目立つ成果は通信ライブラリーcurlの脆弱性CVE-2026-92392です。HTTP/2でアップロードしている途中にサーバーがストリームを切ると、解放済みのメモリーを使ってしまうuse-after-freeの欠陥でした。curlは10月14日公開の8.23.0で直しています。
報告は9月15日で、正式提供の前の初期版が見つけたものです。curlはこの件を受けてリリースを2週間前倒ししました。curlが深刻度Highを付けたのは2021年以降で3件目です。
条件がすべてそろえばリモートからコードを実行できることも実証されています。ただしcurl側は条件が厳しいとみていて、攻撃で起こりそうなのはクラッシュだと説明しています。
申し込み約650件で受け入れ114件 PRは811件まで増えた
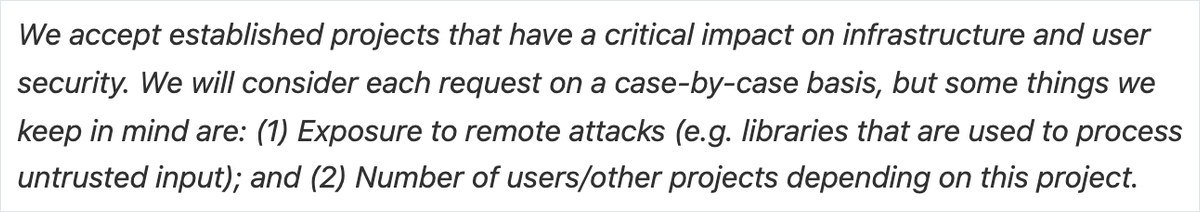
Anthropicによると申し込みは約650件あり、審査で受け入れたのは114件です。対象はインフラや利用者の安全に大きく関わる定評あるプロジェクトに限られます。重要度が低いものやセキュリティへの影響が小さいものは対象外です。
申し込みはGitHubのリポジトリanthropics/oss-scannerへ設定ファイルを足すプルリクエスト(PR)で出します。ビルド用のDockerfileが要り、検査はネットから切り離したサンドボックスで動く仕組みです。公式のFAQは、受け入れの基準をGoogleのOSS-Fuzzに近い形にすると書いています。
AInformationが10月20日13時にGitHubの検索で数えると、PRは811件ありました。受け入れ(マージ)は130件で審査中が267件、残る414件は受け入れられずに閉じられていました。登録済みのプロジェクトを置くフォルダには114件が入っていて、発表と同じ数です。
10月9日の公開初日に数えたときは、申請が57件で受け入れは0件でした。11日間で申し込みは一気に増えています。
協調開示よりOSS Scannerが速い 誤報も届く前提だ
速さはOSS Scannerのほうが上で、正確さは人の検証を通す協調開示のほうが上です。Anthropicは10月2日時点で候補29,439件を抱え、人手でレビューできたのは6,123件にとどまっていました。それでも早く知りたいという管理者が増え、5,000件近くを直接送っていたといいます。
管理者からは深刻度を高く付けすぎる、プロジェクトの脅威モデルを取り違えるという声も出ています。未検証のため一般的な90日の開示期限は設けず、報告の中身も公開しません。
検証用の攻撃コードをメールに付けた報告は、大半がマルウェアとしてはじかれて届かなかったそうです。今は暗号化して送り、GitHub Security Advisories経由の配信も試験中です。
同じ無料の検査では、Googleが2016年からOSS-Fuzzを出しています。OpenAIもAardvark(現Codex Security)を発表した2025年10月に、一部の非商用OSSへの無料スキャンを表明しました。申し込みの数と結果まで出しているのは、今のところOSS Scannerのほうだけになります。
オープンソースを管理している人は、深刻度の付け方を書いた脅威モデルを添えて申し込むとよさそうです。OSSを使う側の会社は報告を受け取れないので、curl 8.23.0のような修正版が出たら早めに上げておきたいところです。
- 協調開示
- 見つけた脆弱性を人が確かめてから管理者へ伝えるやり方。英語ではCVDと呼び、Anthropicも以前から続けている
- use-after-free
- 解放済みのメモリーを使ってしまう欠陥。curlの件では条件がそろうとリモートからコードを実行できると実証された
OSS Scannerの報告を受け取れるのは管理者だけで、中身も公開されません。オープンソースを組み込んで製品を作っている会社は、報告が出たことを知らないまま使い続けることになりそうです。情報システム部門はcurlのように深刻な修正が前倒しで出る場面が増える前提で、主要なライブラリーの更新を誰がいつ見るかを決めておきたいところです。管理者の側は、未検証の報告をさばける人手があるかが申し込む前の分かれ目になるとみています。
- OSS Scannerは無料で使える?
- 管理者は無料で使えます。検査の費用はAnthropicが全額持ち、報告には再現コードと原因の説明が付きます。対象はインフラや利用者の安全に大きく関わる定評あるプロジェクトで、約650件の申し込みのうち受け入れは114件でした。申し込みはGitHubのanthropics/oss-scannerへ設定ファイルを足すプルリクエストで出し、コアメンテナー本人かどうかを確かめられます。
- OSS Scannerの報告はどこまで正確?
- 誤りが混ざる前提のサービスです。報告はモデルの出力のままで人のレビューを通りません。初期版の緊急・重要97件を専門家が確かめると85件(88%)が開示の基準を満たし、誤検知は1件でした。一方で管理者からは深刻度を高く付けすぎるという声も出ています。
- OSS ScannerとClaude Securityは何が違う?
- Claude Securityは企業向けの有料製品で、Mythosを開発工程に組み込んで使います。OSS Scannerはオープンソースの管理者に向けた無料の検査です。トークンを多く使う実験的なやり方も回すとAnthropicは説明しています。報告の中身は公開されず、一般的な90日の開示期限もありません。
この記事の出典
補助資料
- [1]テクノエッジこの記事の元にした報道
出典の最終確認日:2026年10月20日